
1990年代初頭、Webサイトの管理者たちは、ユーザーに関するデータを記憶する方法が必要だと考え、そしてクッキーが生まれました。ブラウザクッキー(httpクッキーとも呼ばれます)は、Webサイトを閲覧している間にコンピューターへ保存される小さなテキストファイルです。インターネットの利用状況によっては、コンピューターに数十個、あるいは数百個が保存されることもあります。
これらのコンピュータクッキーは、導入以来ずっと議論の的になっています。プライバシー擁護者は、広告主がユーザーの行動を追跡して広告や商品を押し出すための、侵入的な手段だと捉えています。一方でWebサイトの所有者は、クッキーがユーザーにサイトの好み、認証情報、設定を保持するための便利な方法を提供し、オンライン体験を向上させると主張しています。
クッキーとは?
Cookie(クッキー)とは、ユーザーが Web サイトを訪問したときに、Web ブラウザーに保存される小さなデータ片またはコードのことです。Cookie には、好み、ログイン状況、ショッピングカートの内容など、その Web サイトでのユーザーの活動に関する情報が含まれます。次回、ユーザーが同じ Web サイトを訪れたときに、サイトは Cookie を認識し、保存されたデータを読み込みます。
クッキーはインターネット利用者にどのように役立ちますか?
オンラインの小売店にアクセスして商品をショッピングカートに入れたものの、サイトから離れてしまったことはありませんか?多くの場合、翌日に同じサイトを再訪すると、カートに入れた商品がそのまま残っているため、作業をやり直さずに済みます。ですが、良い意味でも悪い意味でも、その商品や同様の商品を宣伝する広告が、数日間しばらく表示され続けることもあります。
クッキーが働くもう一つの利点は、再訪時に Web サイトへ認証しやすいことです。これは、ブラウザーに保存された Cookie には固有の識別子が含まれているためです。いったんログインしておけば、Cookie は前回のセッションでのログイン情報を覚えておきます。
Cookie は、受け取るコンテンツを調整することで、体験をパーソナライズするためにも使用できます。たとえば、オンラインニュースサイトでは、過去にクリックした記事に似た記事を提案することがあります。また、オンラインストアでは、以前に購入したものと相性のよい製品を提案する場合もあります。
ブラウザの Cookie はどのように機能しますか?
多くのWebサイトの HTML または JavaScript のコードには、ユーザーのブラウザに対して新しい Cookie を作成するのか、既存の Cookie を取得するのかを指示するコードスニペットが含まれています。Webサイトのサーバーは、Cookie の名前や有効期限日など、Cookie を作成するための詳細情報をブラウザに渡します。Cookie には、ユーザーのブラウザの種類やバージョン、または IP アドレスに関する技術情報が含まれる場合もあり、これにより各ブラウザや計算機(コンピューティングデバイス)向けにWebサイトを最適化できます。保存された Cookie は、その後、ユーザーに同じ将来の体験を再現するために使用されます。
Cookie にはどのような種類がありますか?
- セッションクッキー は一時的なものです。実際のブラウジングセッション中のみデバイスに保存されます。ユーザーがサイトにアクセスしている間、情報を維持するために使用され、Webブラウザを閉じると削除されます。
- 永続 Cookie は、ブラウザを閉じた後も端末内に残ります。永続 Cookie には有効期限があり、その時点でのみ削除されます。これらは、今後の訪問のために、ログイン認証情報やユーザーを特定できるその他の個人情報などの情報を保存するために使用されます。
- サードパーティ Cookie は2種類あります。 ファーストパーティ Cookie は、それらを作成したWebサイトだけがアクセスして使用します。 サードパーティ Cookie は、広告ネットワークによってユーザーの閲覧履歴を追跡するために使われることがよくあります。これらの追跡 Cookie は、Webサイト分析、ターゲット 広告 の分析、ソーシャルメディア連携などに利用されます。これにより、デジタルマーケティングにとって優れたツールとなります。
- ゾンビ Cookie は、広告ネットワークや分析会社によってオンライン上の行動を追跡し、ターゲット広告を配信するために使われることがよくあります。保存された後は端末から削除するのが難しいため、スーパー Cookie と呼ばれることもあります。より恒久的な性質のため、気づかないユーザーに対して長期的なプロファイルを作成する用途でよく用いられます。
ブラウザの Cookie は端末のどこに保存されますか?
Cookie はユーザーの端末上のフォルダーに保存されます。フォルダーの場所は、Cookie を作成したWebブラウザと端末のOS(オペレーティングシステム)によって異なります。
Microsoft の File Explorer のようなファイル ナビゲーション ツールを使えば、コンピューター上でクッキーを見つけることは可能です。しかし、クッキーに依存している Web サイトやサービスで問題が発生する可能性があるため、この方法でクッキーを削除したり変更したりするのは、一般的にはおすすめできません。代わりに、以下で説明するようにブラウザー内のクッキー管理機能を使用してください。
ブラウザーのクッキーは安全ですか?
一般的に、ブラウザーのクッキーは安全です。クッキーがウイルス、マルウェア、ランサムウェアのようなものでコンピューターに感染させることはないため、アンチウイルス アプリがシステム上のクッキーを検知(フラグ付け)することはありません。ただし、ゾンビ クッキーやサードパーティのトラッキング クッキーは、一部のスパイウェア アプリの標的になり得ます。結局のところ、これらのクッキーにより第三者があなたを監視できてしまうからです。
クッキーは、家族がノート PC を共有している場合や、1 台の教室用コンピューターを多くの生徒が使っている場合など、複数のユーザーが利用する端末でもプライバシー上の問題につながることがあります。異なる個人の内容を区別する方法がない可能性があるため、あるユーザーが、その端末を利用している別の人の個人情報にアクセスしてしまうことがあります。
さらに、クッキーは熟練した脅威アクターによって操作されることもあります。たとえば攻撃者はクッキーを盗み、それを使って Web サイト上で別の人物になりすまし、その人のアカウントにログオンすることができます。クッキーは、クロスサイト スクリプティング(XSS)攻撃を実行するため、またはその Web サイトを訪問したユーザーのマシン上で悪意のあるコードを実行するために利用できます。
現在、ますます多くの政府の規制に、cookies に関する要件が含まれるようになっています。たとえば GDPR では、組織が cookies を使用してユーザーの個人データを収集する前に、ユーザーの同意を取得することが求められます。ブラウザが cookies を保存しないようにするにはどうすればよいですか?
ブラウザから cookies を削除するにはどうすればよいですか?
主要なすべてのブラウザでは、cookies を簡単に消去できます。ここでは Microsoft Edge と Google Chrome の手順を説明します。
Microsoft Edge
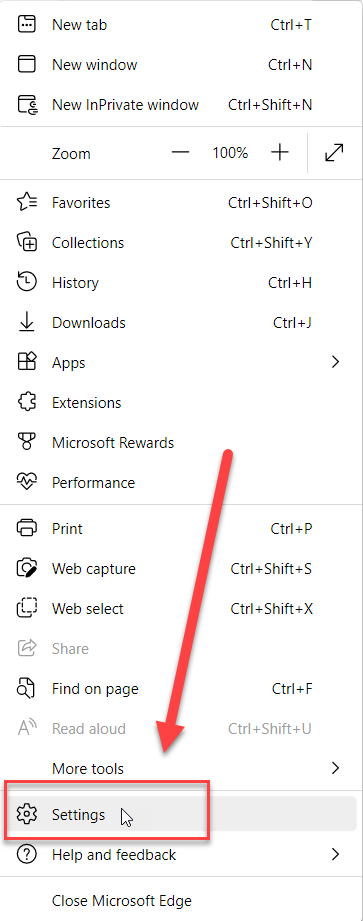
ブラウザウィンドウの右上にある3つの点(…)をクリックし、Settings を選択します。
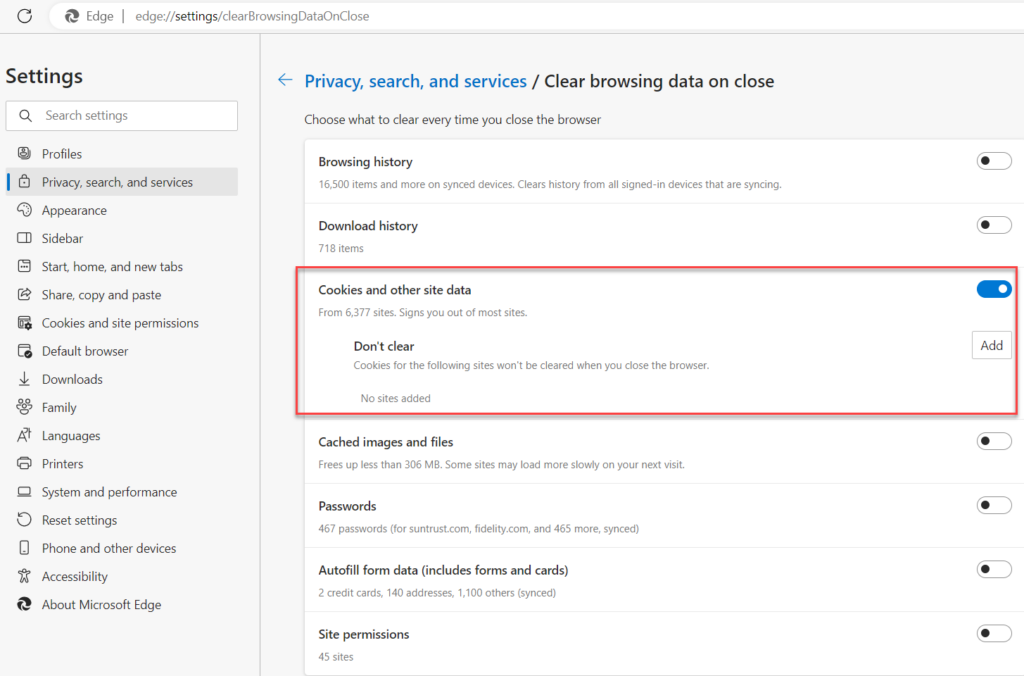
「設定」ページで Privacy, search, and services を選択し、下にスクロールして Clear Browsing Data を開きます。次に、消去したいデータを選びます:
Google Chrome
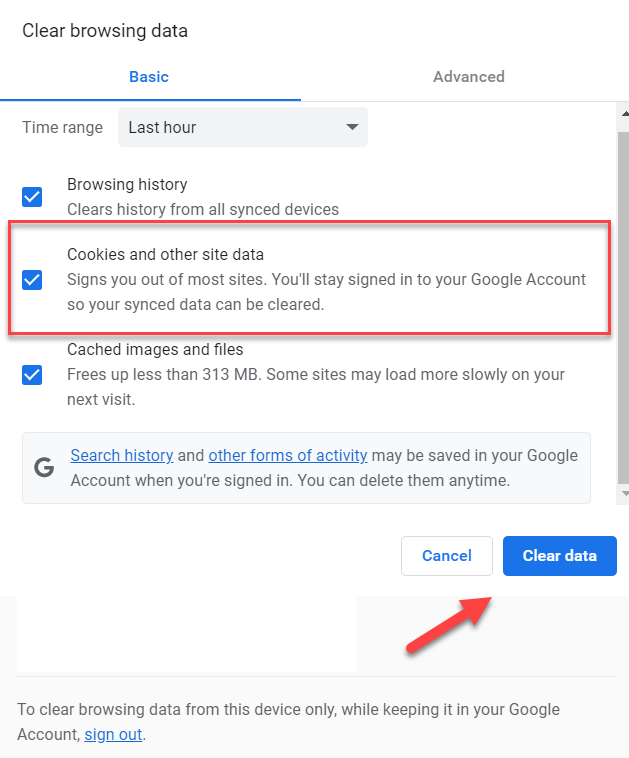
Chrome ブラウザーを使用している場合は、右上の三点(…)をクリックして Settings. を選択します。設定ウィンドウで Privacy and Security を選び、下にスクロールして Clear browsing data を選択し、Cookies and other site data のチェックボックスをオンにします:
クッキーが自分の端末に保存されないようにするにはどうすればよいですか?
ケースバイケースでブラウザの Cookie を避けたい場合は、次のオプションを検討してください:
- Web ブラウザを使用するときは、Incognito Mode(インコグニート モード)を使いましょう。このモードでは、検索履歴やCookieがコンピューターに保存されるのを防ぎます。
- プロキシサーバーを使用して身元を匿名に保ちます。すべてのリクエストは、Webサイトに直接ではなくプロキシサーバーを経由して送信されます。プロキシサーバーは、Webサイトに転送する前にリクエストからcookie header(Cookieヘッダー)を削除することで、Cookieをブロックまたは削除するように設定できます。
- Cookieを管理したり停止したりするのに役立つ、現在市場で利用可能な多くのブラウザー拡張機能のうちの1つをインストールしてください。
代わりに、ブラウザーの設定でCookieの使用を完全に無効にすることもできます。Edge と Chrome の手順は以下のとおりです。
Microsoft Edge
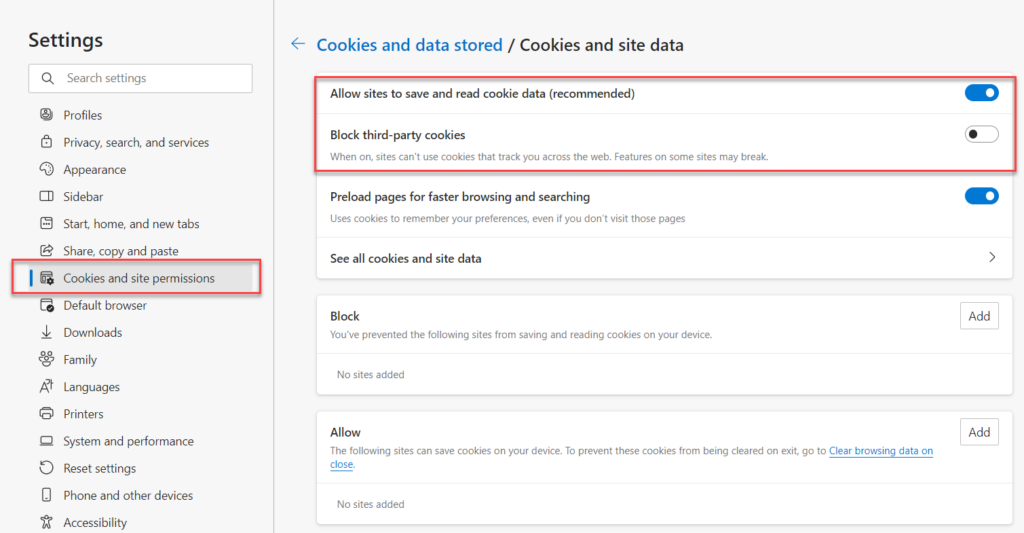
次の場所に移動します。設定 > Cookie とサイトの権限 にて、希望する Cookie 管理設定を指定してください:
Chrome
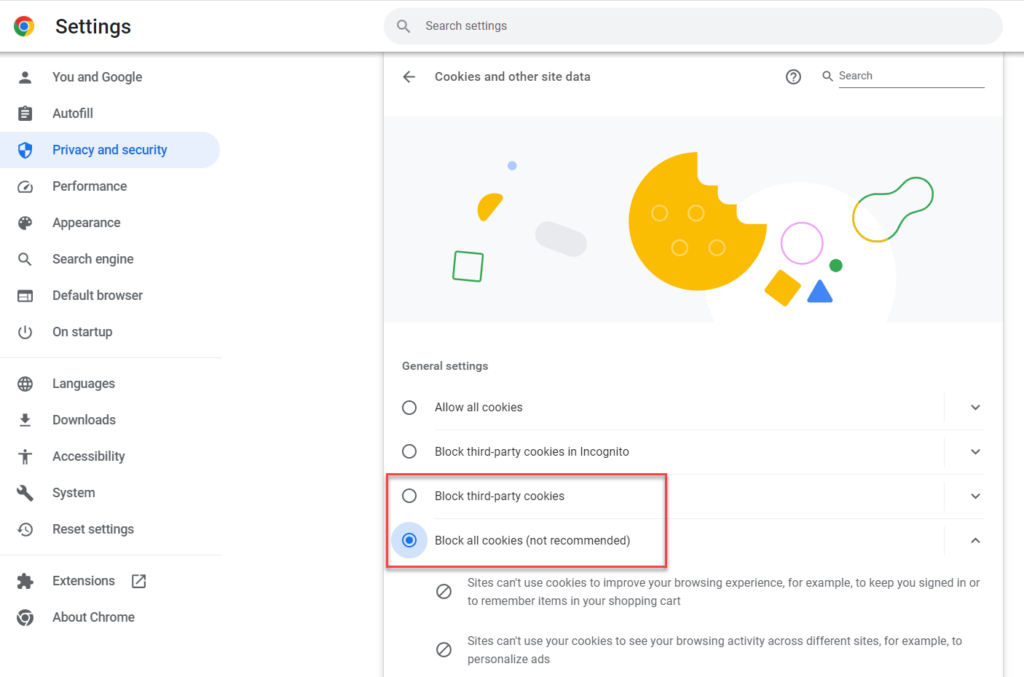
プライバシーとセキュリティの設定 画面で、すべての Cookie をブロックするか、サードパーティ Cookie のみをブロックするかを選択できます:
結論
Cookie がどのように機能するのか、そのメリットや伴うリスクを理解した今なら、ブラウザーで Cookie をどのように管理したいかについて、十分に情報を得たうえで判断できます。もちろん、ここで説明した設定のいずれかについて考えが変わった場合は、好みの設定を簡単に変更できます。
よくある質問(FAQ)
iPhone および Android 端末で Cookie を削除するには?
iPhone ユーザーの場合は、「設定(Settings) > Safari > 履歴を消去 および Web サイトデータを消去」を開いて、すべての Cookie と閲覧データを削除します。より細かく管理したい場合は、「設定(Settings) > Safari > 詳細(Advanced) > Web サイトデータ(Website Data)」に進み、特定のサイトの Cookie を表示して削除してください。Android 端末では、Chrome を開き、三点メニューをタップしてから「設定(Settings) > プライバシーとセキュリティ(Privacy and Security) > ブラウジングデータを消去(Clear browsing data)」に移動し、「Cookies and site data(Cookie とサイトデータ)」を選択して、希望する期間を指定します。ほとんどのモバイルブラウザーには、セッション終了後に Cookie を保存しないシークレットまたはプライベートブラウジングモードも用意されています。モバイルの Cookie 管理を理解することは、特に個人端末から機密性の高い企業データにアクセスする場合のプライバシーとセキュリティ維持に不可欠です。 Data security that starts with identity means controlling how your credentials and access patterns are tracked across all your devices.
ブラウザー Cookie のセキュリティ上のリスクとは?
ブラウザー Cookie は、セッションハイジャック、クロスサイトスクリプティング(XSS)攻撃、無許可のユーザートラッキングなど、組織にさまざまなセキュリティリスクをもたらす可能性があります。最も深刻な脅威は、安全でないネットワーク上でセッション Cookie が傍受され、攻撃者が正規ユーザーになりすまして機密性の高いシステムにアクセスできるようになることです。第三者によるトラッキング Cookie は、複数の Web サイトにまたがってユーザー行動の詳細なプロファイルを構築することでプライバシー上のリスクを生み、企業活動が競合他社に露出する可能性があります。認証トークンを保存する永続 Cookie は、端末が侵害されたり共有されたりすると、セキュリティ上の負債になり得ます。さらに Cookie は、クロスサイト リクエスト フォージェリ(CSRF)攻撃を通じて、機密情報を漏えいさせることがあります。これは、悪意のあるサイトがブラウザーをだまして、正当なサービスに対して不正なリクエストを行わせるものです。組織は、これらのリスクを最小化するために、HTTPOnly および Secure フラグを含む安全な Cookie ポリシーを実装し、定期的な Cookie の監査を行い、Cookie 管理に関するユーザー教育を徹底する必要があります。
企業ユーザー向けの Chrome で Cookie を有効にするには?
企業向けの環境では、Chrome は通常デフォルトで Cookie が有効になっていますが、管理者は Group Policy または Chrome Enterprise のポリシーで Cookie の動作を制御できます。Cookie を手動で有効にするには、Chrome の設定 > プライバシーとセキュリティ > Cookie とその他のサイトデータ に移動し、バランスの取れたセキュリティのために「すべての Cookie を許可」または「シークレット モードでサードパーティ Cookie をブロック」を選択します。企業の導入では、IT 管理者は「DefaultCookiesSetting」ポリシーを設定して、Cookie は許可しつつ、潜在的に有害なサードパーティのトラッカーをブロックする必要があります。サイト固有の Cookie 権限は CookiesAllowedForUrls および CookiesBlockedForUrls ポリシーで管理し、業務上重要なアプリケーションに対してきめ細かな制御を行えるようにします。Cookie ポリシーが過度に厳しすぎると、正当な業務アプリケーションやシングルサインオン(SSO)システムが正常に動作しなくなることがある点に注意してください。重要なのは、セキュリティと機能の適切なバランスを見つけることです。信頼できる業務アプリケーションには Cookie を許可しつつ、公開 Web 全体で不要なトラッキングはブロックしましょう。
企業のセキュリティ向けに Cookie 設定を構成するには?
企業における Cookie セキュリティには、ブラウザーのポリシー、ネットワーク制御、ユーザー教育を組み合わせた多層的なアプローチが必要です。まず、組織全体で安全な Cookie 設定を強制する Chrome Enterprise または Microsoft Edge for Business のポリシーを導入します。これには、デフォルトでサードパーティ Cookie をブロックすることや、認証 Cookie に対して安全な送信を要求することが含まれます。セッション Cookie には HTTPOnly と Secure のフラグを使用するように、アイデンティティ管理システムを設定してください。これにより JavaScript からのアクセスを防ぎ、通信経路での暗号化を確実にします。Cookie の使用パターンを監視し、潜在的なリスクやポリシー違反を特定できるセキュリティツールを通じて、定期的な Cookie の監査(監督・点検)を実施します。どのサイトが Cookie を設定できるのか、どれくらい保持するのか、そしていつクリア(削除)すべきかを定義する明確な Cookie ポリシーを確立しましょう。高セキュリティ環境では、プライバシー重視のブラウザーや、Cookie をより細かく制御できるブラウザー拡張の導入も検討してください。最も重要なのは、ユーザーに対して Cookie に関するセキュリティリスクを認識させ、Cookie をクリアすべきタイミングを理解させることです。特に、機密データを扱う場合や共用端末を使用する場合は徹底してください。スマートな Cookie 管理は、包括的なアイデンティティ セキュリティ戦略の一部です。
Cookie に関連するログイン問題をトラブルシュートするには?
Cookie に関連するログイン問題は、通常、Cookie がブロックされていること、セッションが期限切れになっていること、または認証システムが正しく機能できないブラウザーの互換性問題に起因します。まず、問題が発生している対象サイトで Cookie が有効になっているかを確認してください。多くのビジネスアプリケーションではセッション管理のために Cookie が必要で、ブロックされるとエラー表示なく失敗することがあります。問題のあるサイトの既存 Cookie を削除して、破損または競合しているセッションデータを取り除いてから、もう一度ログインを試してください。アプリケーションが、クロスドメインの Cookie 共有に依存するフェデレーション認証やシングル サインオン(SSO)システムを使用している場合は、ブラウザーがサードパーティ Cookie をブロックしていないことを確認します。企業環境では、特に厳格なコンテンツフィルタリングを行う社内ネットワークで、セキュリティソフトやネットワークポリシーが Cookie 機能に干渉していないかを確認してください。認証フローとの競合を切り分けるため、ブラウザー拡張機能を一時的に無効化します。複数のブラウザーで問題が続く場合は、原因はブラウザー設定ではなく、アプリケーション側の Cookie 設定である可能性が高いです。IT サポートがサーバー側の Cookie ポリシーの誤設定を診断できるように、具体的なエラーメッセージやブラウザーのコンソール出力を記録してください。身元(アイデンティティ)ベースのセキュリティは信頼できるセッション管理に依存するため、Cookie の問題がより広範なアクセス問題へ連鎖することがある点に注意してください。
共有する
もっと詳しく
著者について
Jeremy Moskowitz
プロダクトマネジメント担当副社長(エンドポイント製品)
Jeremy Moskowitz は、コンピューターおよびネットワークセキュリティ業界で広く認知された専門家です。PolicyPak Software(現在は Netwrix の一部)の共同創設者兼 CTO であるほか、グループポリシー、エンタープライズ モビリティ、MDM における Microsoft の前 20x MVP でもあります。Jeremy は「Group Policy: Fundamentals, Security, and the Managed Desktop」と「MDM: Fundamentals, Security, and the Modern Desktop」など、いくつかのベストセラー書籍の著者です。さらに、デスクトップ設定の管理などのテーマについて精力的に講演を行う人気スピーカーであり、MDMandGPanswers.com の創設者でもあります。