
Windows 安全性的基础很简单——如果你希望访问诸如文件或文件夹之类的网络资源,就需要相应的权限。但落地实施会更复杂,因为 Windows 操作系统有两类权限:在文件系统层面运作的 NTFS 权限,以及决定对共享资源进行网络访问的共享权限。
在本文中,我们将探讨 NTFS 权限与共享权限的区别,包括每种权限类型能够实现什么、它们之间的不同之处,以及如何将 NTFS 和共享权限结合起来,从而在所有 Windows 设备上贯彻 最小特权原则。
NTFS 权限管理最佳实践
了解更多什么是 NTFS?
NTFS(New Technology File System)是 Microsoft Windows NT 及更高版本操作系统的标准文件系统,取代了一种较旧的文件系统:File Allocation Table(FAT)。不过,FAT(尤其是 FAT32)仍在使用,尤其是在可移动存储设备上。
NTFS 通过其 Master File Table(MFT)支持高效的存储与检索,MFT 会跟踪磁盘上的所有文件和目录。该结构使 NTFS 能够在保持快速访问时间的同时,有效管理大量数据。此外,其对文件大小的支持能够满足当今现代应用和媒体存储的需求。在安全方面,NTFS 支持对文件和文件夹两种级别进行加密,并允许管理员为文件和文件夹设置更细粒度的权限。
什么是 NTFS 权限?
NTFS 权限用于 管理访问 以控制存储在 NTFS 文件系统中的数据访问。NTFS 共享权限的主要优势在于,它既会影响本地用户,也会影响网络用户;并且它基于在 Windows 登录时授予特定用户的权限,而不取决于用户从哪里进行连接。
NTFS 权限既包含基础权限,也包含高级权限。你可以将每种权限设置为“允许(Allow)”或“拒绝(Deny)”,以控制对 NTFS 对象的访问。以下是基本的访问权限类型:
- 完全控制 — 用户可以添加、修改、移动和删除文件与文件夹,以及它们关联的属性。此外,用户还可以更改所有文件和子文件夹的权限设置。
- 修改 — 用户可以查看并修改文件及其文件属性,包括:向目录添加文件或从目录删除文件;以及向文件添加或从文件移除文件属性。
- 读取并执行 — 用户可以运行可执行文件,包括脚本。
- 读取 — 用户可以查看文件、文件属性和目录。
- 写入 — 用户可以向文件写入,并向目录添加文件。
如何设置 NTFS 权限(分步指南)
- 右键单击共享文件夹。
- 打开“安全”选项卡,然后单击 编辑,如下所示:

- 单击 添加。 然后选择所需的组(HR Personnel 以下面示例为例),并使用“允许(Allow)”和“拒绝(Deny)”复选框分配所需权限,如下所示。
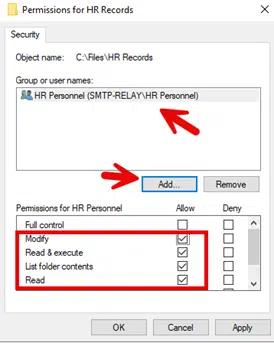
- 单击 应用 以应用这些权限。
共享权限是什么?
共享权限用于管理通过网络共享的文件夹的访问,例如位于集中托管的文件服务器上的共享文件夹。共享权限不适用于本地登录的用户。共享权限适用于共享中的所有文件和文件夹;您无法对共享中的子文件夹或对象的访问进行细粒度控制。您可以指定被允许访问共享文件夹的用户数量。共享文件夹权限可以与 NTFS、FAT 和 FAT32 文件系统一起使用。
共享权限有三种类型:
- 读取 — 用户可以查看文件和子文件夹名称、读取文件中的数据并运行程序。默认情况下,Everyone 组被分配 读取 权限。
- 更改 — 用户可以执行读取权限允许的所有操作;此外,还可以添加文件和子文件夹、修改文件中的数据,并删除子文件夹和文件。此权限默认未分配。
- 完全控制 — 用户可以执行“读取”和“更改”权限允许的所有操作,并且还可以仅对 NTFS 文件和文件夹更改权限。默认情况下,将向“Administrators”(管理员)组授予“完全控制”权限。
如何设置共享权限(分步指南)
- 右键单击共享文件夹。
- 单击 属性。
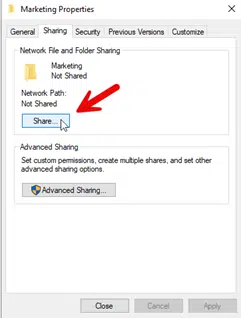
- 打开“共享(Sharing)”选项卡,然后单击 Share 按钮以共享该文件夹:
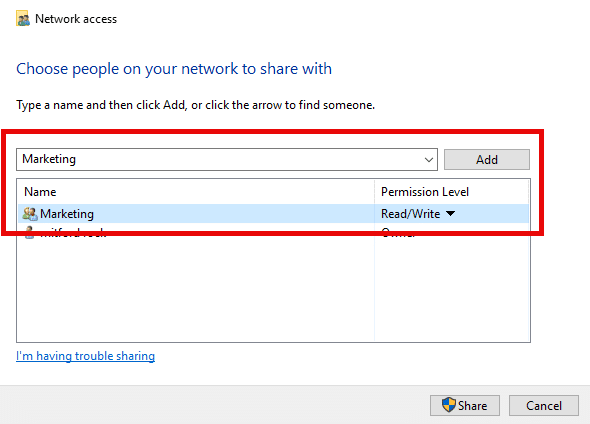
- 选择要与之共享该文件夹的组,并按此处所示分配共享权限:
- 单击右下角的 Share 按钮。
- 共享文件夹后,您需要设置高级选项。首先单击 Advanced Sharing:
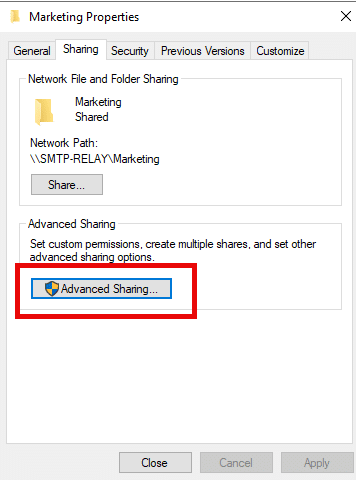
然后单击 Permissions 按钮。在弹出窗口中,如下所示选择用户或组,并分配所需权限。然后单击 OK 以完成分配。

NTFS 权限与共享权限的关键区别
了解共享权限与 NTFS 权限 之间的差异对于在 Windows 环境中正确管理对文件和文件夹的访问至关重要。以下是两者的一些关键区别:
Feature | Share Permissions | NTFS Permissions |
|---|---|---|
|
Ease of Management |
Easy to apple and manage |
More granular control of folder and contents |
|
File System Compatibility |
Works with both NTFS and FAT or FAT32 file systems |
Available for NTFS file systems only |
|
Connection Restrictions |
Can limit concurrent connections |
Cannot limit connections |
|
Configuration Location |
Advanced Sharing > Permissions |
File/Folder Properties > Security tab |
|
Scope of Access Control |
Regulates remote network access only |
Secures both local and remote access |
|
Local Access Impact |
Does not affect local access |
Controls local and remote access |
|
Security Coverage |
Limited to networked environments |
Secures both local and remote access |
|
Complementary Use |
Requires NTFS permissions for full protection |
Functions independently but enhances overall security |
NTFS 权限与共享权限如何协同作用
当同时使用 NTFS 权限和共享权限时,如果两者发生重叠会怎样?例如:如果某个文件夹具有“完全控制”(Full Control)的共享权限,但只有“读取”(Read)的 NTFS 权限,那么最终结果会是什么?
当同时使用 NTFS 权限和共享权限时,始终以限制性最强的权限为准。例如,如果对“Everyone(所有人)”组设置的共享文件夹权限为“读取(Read)”,而对 NTFS 的权限设置为“修改(Modify)”,那么由于共享权限更严格,将应用共享权限;用户将被禁止在共享驱动器上更改文件。
通常建议在更高层级设置共享权限,同时使用 NTFS 权限来强制执行特定的访问控制。例如,考虑协作环境中的一个共享文件夹:团队需要频繁访问其中的文件。将共享权限为某个用户组设置为“完全控制(Full Control)”,即可让他们在通过网络连接到共享文件夹时轻松创建、修改和删除文件,而无需遇到访问问题。然而,为了保护该共享文件夹中的敏感数据,您可以应用更严格的 NTFS 权限,从而限制对特定文件或子文件夹的访问。该方法确保用户在与共享文件夹中的大部分内容自由互动的同时,敏感信息仍会受到更严格的 NTFS 控制保护。
Netwrix Identity Manager
权限管理最佳实践
以下是一些有效且安全地管理权限 的最佳实践:
- 除非万不得已,始终将权限分配给组,而不是单个用户。将权限分配给单个用户账户可能会导致权限结构复杂且难以管理。例如,当用户被删除后,该用户的任何权限条目都会以孤立的 SIDs 形式保留在访问控制列表(Access Control List,ACL)中,造成系统混乱,并使权限管理更加复杂。
- 落实最小权限原则(PoLP):为用户授予所需的权限,但不要超出所需的范围。例如,如果用户需要读取文件夹中的信息,但从未有合法理由去删除、创建或更改文件,请确保他们只具备“读取(Read)”权限。
- 将权限分配给组,而不是分配给用户账户:将权限分配给组能够简化对共享资源的管理。如果用户的角色发生变化,你只需将其添加到相应的新组,并从不再相关的任何组中移除即可。
- 仅对本地用户使用 NTFS 权限:共享权限仅适用于通过网络访问共享资源的用户;它不适用于在本地登录的用户。
- 将具有相同安全要求的对象放在同一个文件夹中:例如,如果某个部门的用户需要对多个文件夹具备“读取(Read)”权限,请将这些文件夹存放在同一个父文件夹中,并共享该父文件夹,而不是分别共享每个文件夹。
- 明智地管理 Everyone 和 Administrators 组:将 Everyone 组限制为公共或非敏感资源,并避免授予其访问关键系统或数据的权限。尽量减少 Administrators 组的成员数量,并为管理任务使用单独的账户,而不是把管理员权限授予日常使用账户。
- 避免嵌套权限冲突:在文件夹结构中尽可能将权限设置在最高层级,并限制深层嵌套的组或文件夹结构的使用,以防止意外继承。通过谨慎使用显式拒绝,避免破坏权限继承。
- 使用工具进行权限管理和审计:使用审计工具生成报告,说明谁在什么时间对哪些资源具有访问权限,以及权限何时被更改;并为非预期的权限更改和访问尝试配置告警。
- 记录并描述你的权限策略与流程:以 ad-hoc 方式处理 NTFS 和共享的权限,可能会带来不必要的复杂性和安全漏洞。最佳做法是事先明确你的权限理念与策略,并将其与经过验证的流程结合起来,定期、频繁地授予、监控和移除权限。
排查权限问题
诊断并修复失效的权限
权限损坏发生在用户无法访问其被授权使用的资源,或由于配置错误而意外获得对非预期区域的访问权限时。要识别并解决这些问题:
- 使用工具或操作系统功能,检查某个特定资源上用户或组的实际(有效)权限。
- 检查并移除权限条目中任何未知或无法解析的 SID(安全标识符)。这可能表示存在孤立账户。
- 确保资源由正确的用户或组拥有,因为所有者可以覆盖其他权限。作为管理员,你可能需要取得该文件或文件夹的所有权,然后重置权限。
- 对于关键组,建议明确分配所需权限,而不要仅依赖继承。
解决嵌套共享权限冲突
嵌套导致的重叠或继承权限会引发意外的访问问题或冲突。要解决这些问题:
- 将共享权限与 NTFS 权限结合起来检查“有效权限”,并记住最严格的权限优先生效。
- 如有可能,请尽量避免使用嵌套共享,因为它们可能会产生令人困惑的权限场景。
- 通过梳理各层级之间继承的权限来追踪权限层级结构,从而理解权限流向并识别冲突。
- 请在任何级别检查 Deny 权限,因为它们可能会覆盖层级结构中更上层的 Allow 权限。
有效使用权限继承
通过允许资源从父级对象继承权限,可以简化管理。不过,请务必了解继承的工作方式:从父文件夹继承的权限可能会覆盖分配给子文件夹的显式权限,从而潜在地授予比预期更广泛的访问权限。这些最佳实践可以帮助:
- 定期审查已继承的设置,确保其符合组织政策。
- 要在修改文件夹权限时更新所有子文件夹和文件,请使用以下 将所有子对象权限条目替换为此对象中的可继承权限条目 选项。
- 在打破继承时请务必谨慎,因为这可能导致意外的访问问题。只有在绝对必要时才禁用继承,并确保你理解其中的影响。
NTFS 与共享权限:选择正确的策略
在大多数情况下,NTFS 权限会是你的最佳选择,因为它们与文件系统本身绑定。在用户需要直接访问其所登录的 Windows 机器上的资源时,NTFS 是唯一的选项,因为文件共享权限不会限制本地访问。NTFS 权限还可以对共享文件夹内的文件和子文件夹提供更精细的控制;当你需要针对特定文件或子文件夹为不同用户或组设置不同权限时,它们也能支持更复杂的权限结构。
在某些情况下,Windows 共享权限可能更合适。尤其是对于任何使用 FAT32 分区的驱动器而言,NTFS 权限是无法选择的。此外,共享权限还可以让你限制同时访问共享文件夹的远程用户数量。在资源仅通过网络访问、且没有专门的管理员来管理环境的小型办公室中,共享权限也可能是合适的选择。
不过,当你将 NTFS 权限与共享权限结合使用时,效果会最好;请记住,最严格的权限始终会优先生效。保持共享权限较为宽泛,并使用 NTFS 权限进行细粒度的访问控制。一个好的经验法则是:为管理员将共享权限设置为 Full Control,为域用户设置为 Change,然后使用 NTFS 权限来实现更精细的控制。
自动化权限管理
手动管理权限可能是一项繁琐且耗时的工作,并且容易受到人为错误的影响,从而危及安全。自动化可以增强安全性并减少管理工作量。
基于角色的访问控制(RBAC)与自动化工具
With RBAC,访问权限授予的是角色而非单个用户;随后会根据每位用户的工作职能,为其分配相应的角色或角色集。当角色的需求发生变化(例如采用了新的应用程序或数据库)时,该角色会获得适当的新权限,并且拥有该角色的所有用户都会自动继承这些权限。若某个用户的职责发生变化,只需调整其角色分配即可更新其权限。
用于管理用户访问和权限的原生工具之一是 Active Directory (AD)。AD 提供用户模板:简化账户创建、支持基于组的权限分配,并能与众多第三方应用无缝集成。市面上也有一些优秀的第三方工具。例如,SolarWinds Access Rights Manager (ARM) 和 Lepide 可帮助自动化用户预配,而 Netwrix Identity Manager 提供身份生命周期管理、访问认证以及审计报告,以确保用户能够根据其角色获得对资源的适当访问权限
结论
掌握 共享权限与 NTFS 权限 之间的细微差别,对于在 Windows 环境中贯彻最小特权原则至关重要。利用权限继承、采用基于角色的访问控制并借助先进的自动化工具,可以让您作为管理员的访问管理工作变得简单许多。通过采用本指南中概述的最佳实践,并投入使用合适的工具,您可以确保有效的权限管理并实现更强的网络安全。
常见问题
共享权限和 NTFS 权限有什么区别?
共享权限和 NTFS 权限在 Windows 安全中发挥着不同但相互补充的作用:
- 共享权限 仅控制对共享资源的网络访问。这些权限不影响对文件和文件夹的本地访问。权限共有三个基本级别:读取、修改和完全控制。
- NTFS 权限 为本地和网络访问提供全面保护,并提供 6 个细粒度的权限级别:读取、写入、列出文件夹内容、读取和执行、修改以及完全控制。NTFS 权限适用于 NTFS 卷上的所有文件和文件夹,支持继承和特殊权限,并支持文件加密。
NTFS 权限还是共享权限,哪一个优先?
当同时存在 NTFS 权限和共享权限时,Windows 会强制执行最严格的权限。例如,如果共享权限允许完全控制,但 NTFS 将权限限制为读取,那么用户只会拥有读取访问权限。
当共享权限与 NTFS 权限组合时会发生什么?
当共享权限和 NTFS 权限结合使用时,始终适用最严格的权限。通过确保用户无论其权限来自共享还是 NTFS 权限,都不能超过其最受限制的权限级别,从而提供了额外的一层安全保障。
NTFS 权限的目的是什么?
NTFS 权限的核心目的,是在资源通过本地或网络访问的情况下,都能实现一致的最小特权(least-privilege)访问控制。它们还可以:
- 支持通过文件夹层级实现继承
- 对共享文件夹及其内容提供细粒度的控制
- 允许对文件和文件夹进行加密
- 启用对访问尝试的审计
NTFS 权限会覆盖共享权限吗?
默认情况下,NTFS 权限不会覆盖共享权限。然而,如果通过网络访问资源,共享权限不能授予高于当前 NTFS 权限的更高级别访问权限。当两种权限类型都启用时,将采用最严格的权限。
在同一共享上同时配置共享权限和 NTFS 权限时会发生什么?
在共享资源上同时配置共享权限和 NTFS 权限时,最严格的权限将优先生效。虽然共享权限不适用于本地访问,但在进行网络访问时,可以同时应用共享权限和 NTFS 权限。例如,如果共享权限是“完全控制”(Full Control),而 NTFS 权限是“读取”(Read),那么用户将只有读取访问权限
共享权限和 NTFS 权限的最佳实践是什么?
- 使用共享权限进行广泛的访问控制,并依靠 NTFS 进行更细粒度的权限管理。
- 保持权限简单且有条理
- 除非文件位于非 NTFS 分区,否则绝不要仅依赖共享权限。
- 移除任何不必要的管理员权限。
- 仅在特殊情况下使用显式 Deny 权限。
- 监控访问模式,以识别试图访问敏感数据的可疑行为。
- 定期审查权限设置,确保其符合当前的业务实践和安全要求。
Windows 安全性的基础很简单:要访问文件或文件夹等网络资源,用户需要拥有相应的权限。实现起来更复杂,因为 Windows 同时执行两个独立的权限系统。
混淆两者,或忘记Windows始终执行对特定用户更严格的规则,是导致访问被拒绝错误的最常见原因之一,同时也是在审计中未被发现的意外过度授权的原因。
NTFS权限在文件系统级别运行,管理对底层文件和文件夹的访问。共享权限在网络共享级别运行,仅当有人通过网络访问文件夹时才管理对该文件夹的访问。
什么是NTFS?
本指南涵盖了每种权限类型的作用、配置方法、相互作用以及如何排查由此产生的访问问题。
正确执行这一步不仅仅是为了方便:这是管理员在整个环境中的每台Windows文件服务器上执行最小权限原则的方式。
什么是NTFS权限?
在安全方面,NTFS 支持文件级和文件夹级加密,并允许管理员通过附加到每个对象的安全描述符,对单个文件和文件夹设置细粒度权限。
NTFS通过其Master File Table (MFT)支持高效的存储和检索,MFT跟踪磁盘上的每个文件和目录。该结构使NTFS能够高效管理大量数据,同时保持快速访问时间,并支持现代应用程序和多媒体存储所需的文件大小。
NTFS权限管理对存储在NTFS文件系统中的数据的访问,无论是本地访问还是通过网络访问,均适用。
NTFS(New Technology File System)是 Windows NT 及其后所有 Windows 操作系统的标准文件系统,取代了旧的 File Allocation Table(FAT)。FAT,尤其是 FAT32,至今仍主要用于可移动存储设备,但自 1993 年 Windows NT 3.1 起,NTFS 就成为 Windows Server 和桌面版本的默认文件系统。
这种本地和网络范围是NTFS权限相较于共享权限的主要优势:NTFS权限绑定到登录Windows的单个用户,无论登录发生在哪里。
Windows 将 NTFS 权限分为两个层级:用于日常使用的基本权限,以及用于对诸如取得所有权或更改权限等单独操作进行细粒度控制的特殊权限。每个基本权限都可以设置为允许或拒绝。六个基本权限级别如下:
- 完全控制: 授予对文件和子文件夹的读取、写入、修改和删除权限,以及更改权限和取得所有权的能力。
- 读取和执行: 允许查看文件和文件夹内容以及运行可执行文件和脚本。
- 修改: 允许读取、写入和删除文件及文件夹,但不允许更改权限或取得所有权。
- 列出文件夹内容: 允许查看文件夹内的文件和子文件夹;此权限仅适用于文件夹。
- 读取: 允许查看文件和文件夹内容,但不进行更改。
什么是共享权限?
- 写入: 允许创建新文件和子文件夹,并向现有文件写入内容。
每个基本权限对应其下的特定特殊权限组合,如删除、更改权限和取得所有权。需要不寻常组合的管理员,比如允许服务账户删除文件但不授予完全控制权限,会通过高级安全设置对话框直接配置特殊权限。
共享权限管理对网络上的共享文件夹的访问,例如位于集中式文件服务器上的文件夹。它们不适用于本地登录的用户,并且对共享中的每个文件和文件夹均统一适用。
Windows 不允许管理员像 NTFS 权限那样细化对共享内单个子文件夹或对象的访问;共享权限覆盖整个共享。
共享权限还允许管理员限制同时访问共享文件夹的用户数量,这是NTFS权限不提供的控制,并且可以应用于NTFS、FAT或FAT32文件系统。
共享权限有三种类型:
- 更改: 允许读取、写入和删除共享中的文件和文件夹。
- 完全控制: 允许读取、写入、删除和更改共享文件夹的权限。
- 读取: 允许查看文件夹内容和打开文件,但不进行更改。Everyone 组默认获得读取权限。
NTFS权限与共享权限:关键区别
Netwrix Auditor 会在您的文件服务器上每次 NTFS 或共享权限更改时记录前后值,因此广泛的 Full Control 授权或静默的权限编辑绝不会被忽视。下载免费试用
由于共享权限比NTFS权限更粗糙且仅适用于网络访问,大多数Windows管理员将共享权限设置为Everyone或Authenticated Users组的完全控制,并依赖NTFS权限来处理实际的访问控制。这种方法避免了管理两个重叠的权限系统,并减少了随着时间推移的配置偏差。
如何设置NTFS权限
直接在文件或文件夹对象上配置NTFS权限。
实际要点:NTFS 权限负责详细控制,共享权限则作为其前的广泛门槛。当两者冲突时,Windows 会对该用户执行更严格的权限,相关规则在下面的交互部分有详细说明。
2. 打开“Security”标签,然后点击“编辑”。
1. 右键单击文件或文件夹,然后选择属性。
3. 从列表中选择用户或组,或点击 添加 以包含新的。
4. 勾选您想授予的基本权限级别的框:完全控制、修改、读取和执行、列出文件夹内容、读取或写入。
5. 点击Advanced,以配置特殊权限、继承设置或审计,如果基本级别无法满足您的需求。
如何设置共享权限
在创建或编辑网络共享本身时,单独配置共享权限,与底层的NTFS权限分开。
6. 点击 Apply,然后点击 OK 以保存更改。
对于数十或数百台文件服务器上的NTFS权限,通过属性手动配置无法扩展。大多数管理员使用PowerShell的icacls命令脚本批量更改权限,在更改前获取合并的NTFS权限报告,或通过专用的访问治理工具集中管理权限。
1. 右键点击文件夹并选择属性。
3. 选择要共享的用户或组,并从下拉菜单中选择权限级别。
2. 打开Sharing标签,然后点击Share。
5. 点击Permissions,选择用户或组,然后勾选完全控制、更改或读取的复选框。
审计现有共享配置的管理员通常需要一份当前的访问者报告,以便在进行更改之前了解谁拥有访问权限,因为在数十个共享中很容易丢失共享权限的分配情况。
NTFS 和共享权限如何交互
6. 点击应用,然后点击确定。
4. 点击Share,然后在共享标签中点击Advanced Sharing以设置详细权限。
当用户通过网络访问文件时,Windows 会评估该用户的共享权限和 NTFS 权限,并应用更严格的权限。这个规则解释了管理员遇到的大多数访问问题。
- 场景1:Share权限为读取,NTFS权限为完全控制。 用户获得读取访问权限。由于Share权限限制,完全控制的NTFS权限不会生效。
- 场景2:Share权限为完全控制,NTFS权限为读取。 用户仍然获得读取访问权限,因为NTFS是两者中更严格的权限。
由于共享权限限制了NTFS权限在网络上的授予能力,许多管理员将每个共享设置为完全控制,并通过NTFS管理所有实际限制。这简化了故障排除:当访问行为异常时,只需检查一个权限系统。
权限管理的最佳实践
严格的权限管理确保访问权限与实际业务需求保持一致,而不是随着时间积累。
- 场景3:两种权限都有限制,但方式不同。 假设共享权限是Change(允许删除),NTFS权限是Read & Execute(允许运行脚本但不允许删除)。用户最终获得两者的交集:可以读取和执行文件,但不能删除任何内容。Windows从不授予超过任一层允许的访问权限,这就是为什么 审查当前谁拥有Active Directory权限 对共享资源是确认用户有效访问权限的最快方法。
- 将共享权限设置为完全控制,并通过NTFS强制限制: 共享权限仅适用于网络访问,因此避免了为相同数据管理两个独立且重叠的访问控制系统。
- 将权限分配给组,而不是单个账户:授予访问权限给 Active Directory 安全组,而非单个用户账户。对单个账户的权限设置会导致结构复杂且难以审计,当用户被删除时,其权限条目会作为孤立的SID保留在访问控制列表中,进一步使其混乱。
- 应用最小权限原则: 仅授予用户完成工作所需的最低权限。例如,如果某人只需读取文件夹,但没有正当理由删除、创建或修改文件,则应授予只读权限。
- 将具有相同安全要求的项目归为一组: 如果部门中的用户需要对多个文件夹具有读取权限,请将它们放在一个公共根文件夹下,并共享该根文件夹,而不是单独共享每个文件夹。
- 有意识地管理 Everyone 和 Administrators 组: 将 Everyone 组限制为公共或非敏感资源,并通过为管理任务使用单独账户而非授予日常账户管理员权限,保持 Administrators 组规模较小。
权限问题排查
- 避免嵌套权限冲突: 尽可能在文件夹结构的高层设置权限,限制深度嵌套的组或文件夹以防止意外继承。谨慎使用显式的 Deny 条目,因为它们会覆盖其他位置的 Allow 权限。
大多数权限问题都属于几个反复出现的模式。
- 按预定计划审查权限: 随着员工角色变动或离职,访问权限会发生漂移,因此定期审查可以发现不再符合任何职位职责的权限。
尽管权限看起来正确,仍被拒绝访问
- 记录您的权限策略: 临时管理NTFS和共享权限会造成不必要的复杂性和安全漏洞。请提前定义权限理念,并配合经过测试的流程,定期授予、监控和移除访问权限。
定期将当前文件夹权限导出到电子表格,为安全和合规团队提供一个时间点记录,便于与之前的审查进行比较,轻松发现权限漂移。
用户拥有超出预期的访问权限
检查受影响用户的共享权限和NTFS权限,并记住两者中更严格的权限生效。如果共享权限设置为Read,则Full Control NTFS分配无效。
权限看起来正确,但访问仍然失败
调查谁访问或更改了文件
Netwrix 的帮助方式
这通常归因于组成员身份,而非直接的权限授予。嵌套组成员身份是最常见的原因:用户通过其所属的组继承访问权限,而该组本身又属于具有更广泛权限的另一个组。 检查谁实际上对给定的文件共享拥有直接权限 揭示了属性对话框未明确显示的间接授权。
继承设置可以覆盖在较低文件夹级别设置的显式权限,或者文件夹树中某处设置的 Deny 权限可以阻止其他地方的 Allow 权限本应授予的访问。Deny 权限始终优先于 Allow 权限,无论它们在层级结构中的位置如何。
属性对话框一次显示一个文件夹的权限。它不会显示用户的实际访问权限来自三层嵌套的组,也不会显示三年前设置为Full Control的共享权限正在悄悄覆盖上个月有人添加的NTFS限制。管理员逐个文件夹看到的权限与用户实际能访问的权限之间的差距,是大多数过度授权在审计中未被发现的原因。
本地Windows审计需要通过Group Policy启用对象访问审计,然后搜索事件查看器日志,这一过程在多台服务器上变得不切实际。需要跟踪多个文件服务器上的权限更改或确认谁读取了特定文件的团队通常会在手动日志审查无法扩展时切换到集中审计工具。
Netwrix Access Analyzer 解析 NTFS 和共享权限背后的嵌套 AD 组及文件夹继承,准确显示谁可以访问文件,并标记权限过度暴露的地方。下载免费试用版
The Netwrix 2026 Data and Identity Security Report发现,在AI显著扩展身份的组织中,有43%在过去12个月内报告了安全漏洞,而在AI未实质改变访问模式的组织中,这一比例为11%。报告将这一差距归因于治理无法跟上组成员身份和权限实际变化的速度。
Netwrix Auditor 解决了问题的另一半:每次 NTFS 或共享权限更改时,都会记录更改前后的值。这样,导致访问被拒绝的权限漂移或导致合规性问题的过度授权,都可以追溯到具体的更改、具体的时间和具体执行更改的账户。
NTFS 与共享权限:选择正确的策略
Netwrix Access Analyzer 解析嵌套的AD组和文件夹继承,显示实际权限,而非单个ACL中列出的权限,因此管理员可以准确看到在考虑所有组成员资格和继承设置后,谁可以访问文件。它还标记共享和NTFS权限冲突的文件夹,或Everyone仍拥有广泛访问权限的文件夹,并将这些发现发送给数据所有者审核,而不是让IT人员手动追查。
在只有少量共享的单服务器环境中,只要有人记录了实际执行访问控制的是哪个权限系统,任一权限系统都能独立处理工作负载。
使用RBAC自动化权限管理
这种方法有两个优点。首先,这意味着管理员在排查故障或审核访问时只需检查一个权限系统,因为共享层实际上是一个直通层。
其次,它使权限管理与Active Directory组结构的工作方式保持一致,因为NTFS权限直接与AD安全组集成,而共享权限则不具备相同的细粒度。
对于更大规模的情况,最有效的策略是大多数Windows管理员采用的:将共享权限设置为Authenticated Users的完全控制,然后使用NTFS权限和访问控制组来强制访问。
在RBAC模型下,管理员定义角色,如Finance-ReadOnly或HR-Modify,并将NTFS权限授予这些基于角色的组,而非单个账户。
正确设置NTFS和共享权限
逐个文件夹手动分配NTFS和共享权限无法扩展到少量共享之外,并且会产生正是那种使审计变得痛苦的权限泛滥。基于角色的访问控制 (RBAC) 通过将权限绑定到工作职能而非单个用户来解决此问题。
当有人加入财务部门时,管理员会将其添加到Finance-ReadOnly组,他们会自动继承相应的访问权限。当他们离开时,将其从组中移除即可撤销访问权限,而无需直接更改任何文件夹权限。
NTFS权限和共享权限解决不同的问题:一个管理文件系统级别的访问,另一个管理网络共享级别的访问,Windows始终执行两者中更严格的权限。
理解单一规则解决了管理员遇到的大部分访问混淆,并将共享权限设置为完全控制,同时通过NTFS和RBAC管理实际限制,使整个系统在增长时更易于审计。
请求演示,了解 Netwrix 如何帮助您解决嵌套组权限问题,审计文件服务器访问,并减少 Microsoft 环境中的权限蔓延。
关于NTFS权限与共享权限的常见问题
分享到
了解更多
关于作者

Dirk Schrader
安全研究高级副总裁(VP)
Dirk Schrader 是 Netwrix 的常驻 CISO(EMEA)以及安全研究高级副总裁(VP)。他拥有 CISSP(ISC²)和 CISM(ISACA)等资质,是一位在 IT 安全领域拥有 25 年经验的老兵。Dirk 致力于以现代化的方式应对网络威胁,从而推动网络韧性的发展。Dirk 曾参与全球范围内的网络安全项目:职业初期从技术与支持岗位做起,随后在大型跨国公司和小型初创企业中分别担任销售、市场与产品管理等职务。他已发表大量文章,强调为实现网络韧性,需要重视变更管理与漏洞管理。