
根据 IBM 2025 Cost of a Data Breach Report,数据泄露事件平均需要 241 天才能被识别并遏制。Netwrix 2025 Cybersecurity Trends Report 发现:在 2025 年,遭受攻击并造成财务损失的组织占 75%,高于前一年的 60%。
其中很大一部分滞留时间和成本都源于“无人治理的访问”:持续存在的授权(standing entitlements)、孤立的账户(orphaned accounts),以及未被审查的有害角色组合(toxic role combinations)。切换到受支持的 identity governance and administration (IGA) 平台,正是团队在差距进一步扩大之前将其弥合的方法。
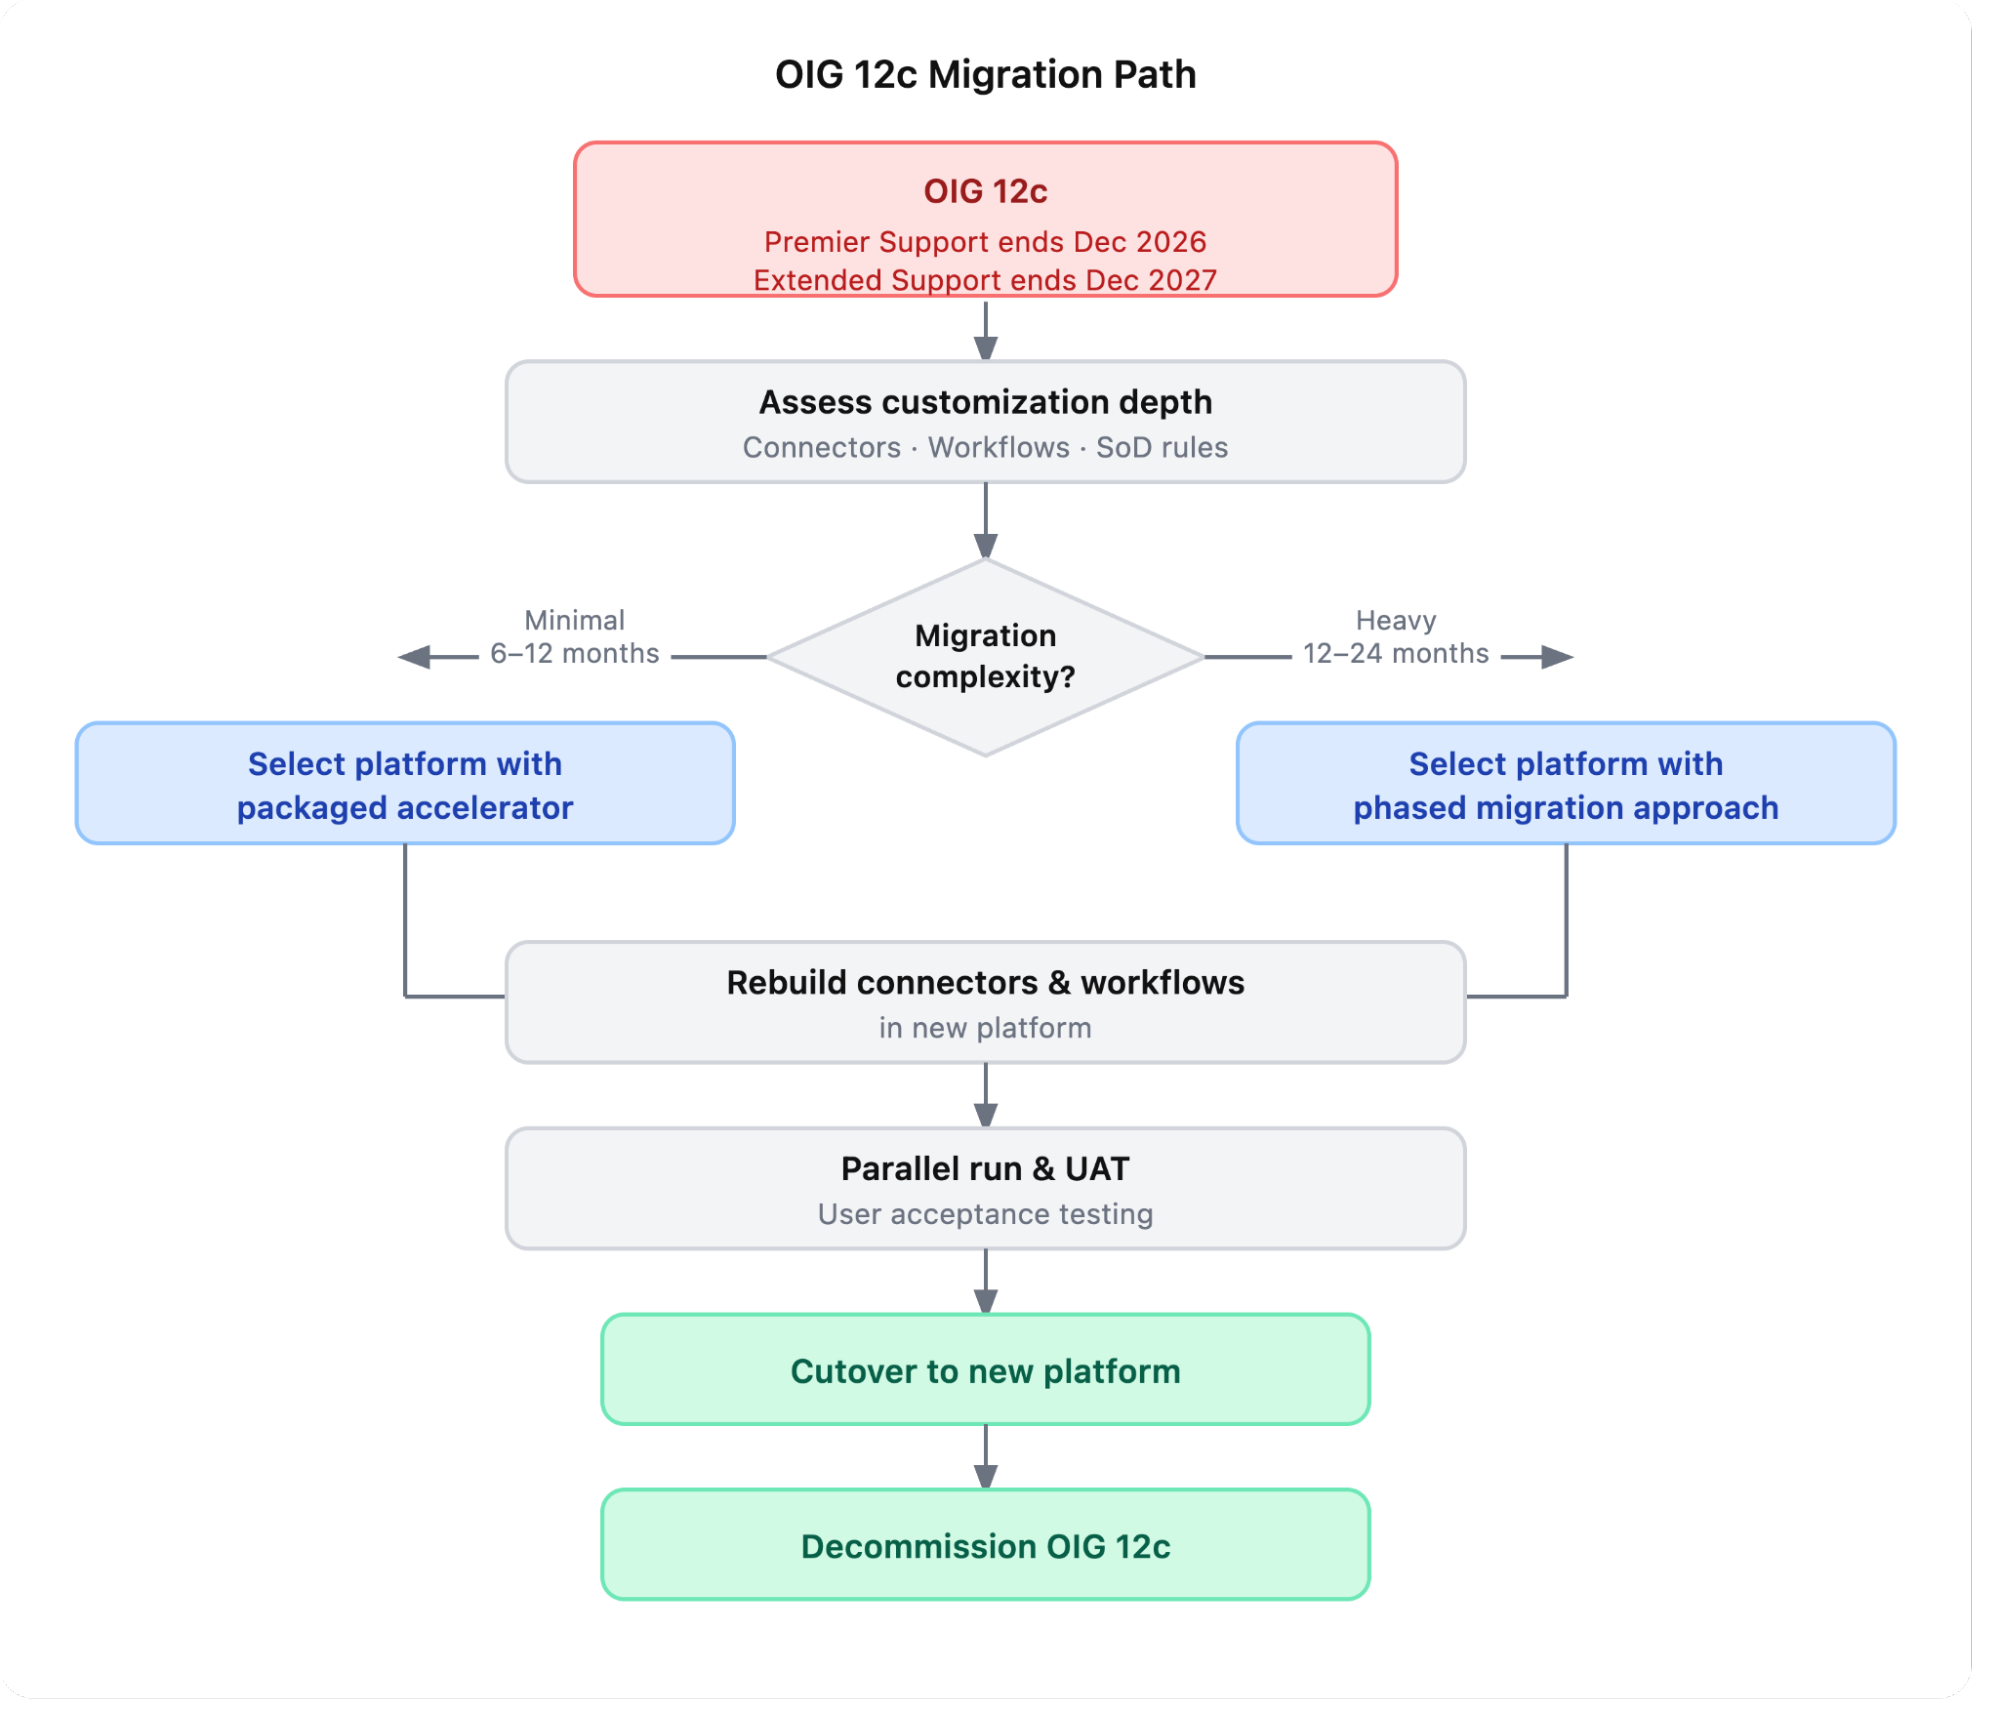
Oracle Identity Governance (OIG) 运行在 Oracle Fusion Middleware 上,12c Premier Support 将在 2026 年 12 月结束,而 Extended Support 会在一年后结束。
之后,OIG 12c 将停止接收安全补丁;而且由于每个连接器和工作流都是定制 Java,无法迁移到新平台,提前评估 Oracle Identity Governance 的替代方案,决定了你是进行有计划的迁移还是被迫迁移。
本指南从迁移路径、部署模型、职责分离的深度以及总拥有成本等方面,对七种 Oracle Identity Governance 替代方案进行对比。
Oracle Identity Governance 替代方案 7 选一览
Tool | Deployment model | Migration path from OIG | Best for |
|---|---|---|---|
|
Netwrix Identity Manager |
Hybrid (on-prem + cloud) |
No-code rebuild of connectors and workflows; structured migration |
Hybrid Microsoft-centric enterprises leaving OIG |
|
Saviynt Enterprise Identity Cloud |
SaaS (region-selectable hosting; no traditional on-prem) |
Full rebuild in Saviynt, accelerated by prebuilt ERP connectors |
Enterprises needing SAP or Oracle EBS SoD in a cloud-native platform |
|
Microsoft Entra ID Governance |
Cloud-native SaaS |
Native for M365 and Azure; partner tooling needed for non-Microsoft apps |
Microsoft-heavy enterprises already licensed for Entra ID Governance |
|
Omada Identity |
SaaS, on-prem, private cloud |
12-week Oracle IAM accelerator (defined scope); full rebuild for heavy customizations |
Structured fast OIG migration, especially under European regulatory requirements |
|
One Identity Manager |
On-prem, hybrid |
SI-led full rebuild; no packaged OIG accelerator |
Enterprises consolidating complex AD, SAP, and PAM under one vendor |
|
IBM Verify Identity Governance |
On-prem, hybrid |
SI-led migration; Oracle EBS and PeopleSoft connectors available |
Large enterprises with IBM mainframe or QRadar-anchored security operations |
|
CyberArk Identity Governance |
Cloud and on-prem (via CyberArk/Idira) |
PAM-first; IGA module under two years old; maximum value for existing CyberArk customers |
Existing CyberArk PAM customers extending to entitlement governance |
OIG 12c 迁移路径
为什么团队会考虑替代 Oracle Identity Governance
OIG 采购方并非首次评估 IGA。他们正在迁移一个成熟且复杂的项目,而围绕少数反复出现的问题进行集群调整所带来的压力也在不断增加。
- 自定义 Java 的维护成本很高: 每个 OIG 连接器和工作流都需要用 Java EE 手工构建,这使得升级、审计和人员配置比在无代码或零代码平台上更困难。
- 缺少原生 AI 或对非人类身份的治理: OIG 的诞生早于 AI 辅助的访问决策以及机器身份治理,而这两项如今已成为企业 IGA 的基础要求。
- 迁移需要完整重建: 连接器和工作流无法继承,因此支持结束的窗口期会迫使组织做出平台层面的决策,而不是仅进行版本升级。
- 专业的 OIG 人才稀缺: 精通 OIG 定制的工程师人才库持续缩小,从而同时提高项目风险并增加持续运行成本。
- 拥有总成本(TCO): 在 Oracle Fusion Middleware 和 WebLogic 技术栈上运行 OIG,需要承担大量的基础设施、授权以及专业人员配置成本,而且这些成本会随着时间推移不断叠加。
Oracle Identity Governance 替代方案中需要关注什么
用对首购用户往往不会权衡的条件设置筛选器,来替换沉重的本地部署 IGA 平台。也正是这些要点,才能区分一次顺利迁移与一次停滞不前的迁移。
- 无需自定义代码的 IGA 深度: 确认生命周期自动化、访问请求工作流、认证活动以及 role-based access control (RBAC) 能够开箱即用。职责分离(SoD)控制值得进行最严格的审查。
- 部署模型匹配度: 云原生平台可能不提供本地部署选项,而传统套件则支持混合部署。在遵循数据驻留规则的受监管行业中,请确认该模型能够覆盖您的全部授权范围。
- AI 和 非人类身份(NHI)治理: OIG 不具备原生 AI 能力,而 NHI 治理现在已成为基本要求。 服务账号、API 密钥和机器凭据的数量,已被报告为比人类身份高出 10:1 至超过 80:1。
- 迁移路径与时间表: OIG 的迁移会重建每一个连接器。请申请明确范围的加速方案和现实可行的时间表,因为在更大规模的平台上实现全范围通常需要超过 12 个月。
Netwrix Identity Manager 可在混合 Active Directory 和 Entra ID 全环境中无需代码自动化 joiner-mover-leaver 工作流。申请演示。
2026 年企业 IGA 的 7 个最佳 Oracle Identity Governance 替代方案
以下七个平台覆盖了融合 IGA(身份治理与管理)和特权访问管理(PAM)套件、云原生 SaaS,以及能够深入覆盖 SAP 和主机环境的混合型企业平台。
1. Netwrix Identity Manager
Netwrix Identity Manager 是 Netwrix 1Secure™ 平台中的身份治理与管理解决方案。它为混合 Microsoft 环境而构建,而不是像 Oracle Identity Governance 所依赖的那样建立在重型的 Fusion Middleware(融合中间件)基础架构之上的套件。
关键功能:
- 无代码生命周期自动化: 通过可配置的工作流,在混合 Active Directory 和 Entra ID 之间实现加入者/调动者/离职者(Joiner-mover-leaver)的自动创建(provisioning)与停用(deprovisioning)。同时,用配置替代 OIG 的自定义 Java 连接器。
- 访问认证: 由所有者驱动 的证明(attestation)活动 会按计划对权限进行再认证,并为 SOX、HIPAA、PCI DSS 和 ISO 27001 生成可用于审计的证据。
- 非人类身份治理: 服务账户、API 密钥以及机器身份将按照与人类账户相同的策略进行治理——这是 OIG 原生不具备的覆盖范围。
- 预建连接器: 提供可直接开箱即用的集成,用于将 Active Directory、Entra ID、HR 系统以及主要 SaaS 应用连接起来,同步身份和权限(entitlements)。
需要考虑:
- 覆盖范围在 Active Directory 和 Entra ID 上最深入,因此如果使用非 Microsoft 的身份提供商,可能需要补充工具。
- 对 SAP、Oracle E-Business Suite 和主机(主机环境)进行深度的职责分离范围,需要在将这些应用列入候选名单之前,先完成对连接器深度的验证。
- 替换高度定制的 OIG 部署的团队,应当有意地界定迁移范围,因为连接器和工作流逻辑并非直接移植,而是需要重新构建。
最佳适用: 希望在不进行为期数月的重建的情况下,提供无需代码的身份治理,并且是离开 OIG 的、以 Microsoft 为中心的混合型企业
2. Saviynt Enterprise Identity Cloud
Saviynt 是一款云原生的融合型平台,在单一 SaaS 架构中统一了 IGA、应用访问治理以及特权访问。它在企业职责分离(SoD)领域与 OIG 直接竞争,并为主要的企业资源规划(ERP)和业务应用提供开箱即用的规则集。
主要功能:
- 云原生 SaaS 架构,将 IGA 生命周期管理、认证与 SoD 控制统一起来,无需为核心治理单独配置模块。
- 面向企业业务应用的应用访问治理,具备细粒度的 SoD 分析以及跨应用的特权访问控制。
- 可即用的 SoD 规则集,适用于 SAP、Oracle E-Business Suite、NetSuite、Salesforce、PeopleSoft 和 Workday。
需要考虑:
- 没有本地部署选项,因此对数据驻留要求有合规要求的项目必须先评估云端的数据处理方式。
- 与AI驱动自动化相关的宣传说法缺乏有限的独立验证,因此应通过概念验证(PoC)来确认自动化率。
适合: 正在迁移到云原生 IGA、并需要在核心平台中提供 SAP 或 Oracle EBS SoD 控制的企业
3. Microsoft Entra ID Governance
Microsoft Entra ID Governance 为 Microsoft 365、Azure 以及连接的 SaaS 应用程序的 Microsoft 身份堆栈增加了生命周期工作流、访问包和访问审查。它在云端以原生方式交付治理能力,无需 OIG 的本地部署范围。
关键功能:
- 以 Workday 和 SAP SuccessFactors 作为人力资源来源,提供用于入职-调岗-离职(joiner-mover-leaver)自动化的生命周期工作流。
- 用于访问请求的访问包,包含多阶段审批工作流,并进行职责分离(segregation-of-duties)检查。
- 与 Microsoft Entra Privileged Identity Management (PIM) 的原生集成,覆盖更广泛的 Entra ID 治理(governance)技术栈。
需要考虑:
- 针对非 Microsoft 的传统应用程序进行治理,需要补充工具,例如适用于精细化 SAP SoD 的合作伙伴解决方案。
- Entra PIM 的作用范围仅限于 Microsoft Entra、Azure 和 Microsoft 365 角色,不支持针对非 Microsoft 系统的凭据保险库(credential vaulting)或会话录制(session recording)。
最适合: 已为 Entra ID Governance 加购 SKU 授权的、以 Microsoft 为主的企业。
4. Omada Identity
Omada 是一款专为企业 IGA 设计的平台,采用无代码的配置模型。其 Identity Cloud Accelerator 面向从 Oracle IAM 迁移的 12 周、范围明确的迁移路径,这也是它进入大多数 OIG 候选名单的原因。
关键功能:
- 通过 IdentityPROCESS+ 框架实现无代码 IGA 配置,并在核心平台中提供 SoD 控制。
- 范围明确的 Oracle IAM 迁移加速器,目标周期为 12 周,包括已连接的身份源、治理工作流以及运维培训。
- 在 SaaS、本地部署和私有云混合部署模型之间实现功能一致。
需要考虑:
- 为期 12 周的加速器适用于特定范围,因此对于高度定制的 Oracle 环境,不应假设它一定适用。
- 与云原生的融合平台相比,AI 和 NHI 的治理能力仍在逐步成熟。
最适合: 希望进行结构化且快速的 OIG 迁移的企业,尤其是在符合欧洲监管要求的情况下。
5. One Identity Manager
One Identity Manager 是一个统一的 IGA(身份治理与管理)以及特权访问治理平台,对 Active Directory、SAP 以及多系统环境提供了深入覆盖。其差异化在于,通过 One Identity Safeguard 实现凭据保管(credential vaulting)和会话录制(session recording),并将身份与特权活动进行协同治理。
关键功能:
- 深入 Active Directory、Entra ID 以及与 SAP 的集成,通过在整个 SAP 中进行 SoD 冲突检测与强制执行。
- 通过与 Safeguard 的集成,实现凭据保管(vaulting)和会话代理(session brokering),并统一 IGA 与特权访问治理。
- 对身份与特权活动进行监控,能够在已连接的系统中识别并标记异常行为。
需要考虑:
- 实施过程被广泛认为耗时且复杂,需要经验丰富的人员来部署和运维。
- 旧版 Web Designer 界面一直受到从业者的持续批评,而新版界面需要手动升级。
最适合: 希望将复杂的 AD、SAP 以及多系统 IGA 和 PAM 统一整合到一家供应商下的企业。
6. IBM Verify Identity Governance
IBM Verify Identity Governance(原名 IBM Security Verify Governance)基于业务活动实现治理,并在大型、异构的企业环境中提供深入的审计能力。适用于安全运营已与 IBM 生态系统深度绑定的组织。
关键功能:
- 面向企业规模的基于业务活动的 SoD 分析,满足财务与运营合规要求。
- 活跃的适配器生态系统,包括 Oracle E-Business Suite 和 PeopleSoft 连接器。
- 适用于对数据驻留(data-residency)要求严格的组织的本地部署和混合部署。
需要考虑:
- 实施和持续管理通常需要一个专门的身份团队,并与系统集成商建立合作关系。
- 用户界面和部署灵活性落后于更新的云原生平台,与 SaaS 替代方案相比会增加运维开销。
最适合: 拥有 IBM 大型机、传统 IBM 基础设施,或以 QRadar 为核心的安全运营的大型企业。
7. CyberArk Identity Governance
CyberArk Identity Governance 是构建在 CyberArk 的 PAM 平台之上的 IGA 模块。它在 CyberArk 的特权访问管理之上增加了权限(entitlement)治理,从 PAM 的基础出发来实现 IGA。CyberArk 通过其 2025 年 2 月收购 Zilla Security获得了这一能力,随后在 2026 年 2 月被 Palo Alto Networks 收购。
主要功能:
- IGA 生命周期管理和访问认证与 CyberArk PAM 保管库基础设施集成。
- 贯穿本地和云应用的权限治理以及最小特权管理。
需要考虑:
- IGA 能力不足两年,因此其认证和 SoD 深度追踪已建立了 IGA 平台。
- 现有 CyberArk PAM 客户可获得最大的价值;若作为独立的 IGA 采购,覆盖范围会落后于已成熟的平台。
最适合: 希望在不引入单独 IGA 供应商的情况下,将治理扩展到标准权限的现有 CyberArk PAM 客户。
选择合适的 Oracle Identity Governance 替代方案
随着 2026 年 12 月的支持截止日期临近,关键在于:平台能否在不需要一年的定制重建的情况下,快速搭建治理能力。
对于管理 OIG 迁移的混合型、以 Microsoft 为中心的团队,Netwrix 很符合这一画像。 Netwrix Identity Manager 通过无代码配置,替换自定义的 Java 生命周期与认证工作流。
在此基础上,Netwrix Access Analyzer 将权限与每个 identity 可访问的敏感数据关联起来;同时 Netwrix Privilege Secure 强制实现零常驻特权(zero standing privilege),因此迁移后的账号不会保留任何持续的提升权限。
二者协同确保访问始终符合 最小特权原则 并在环境变化时产出 可直接用于审计的证据 。
请求演示 ,了解 Netwrix 如何帮助您迁移离开 Oracle Identity Governance,治理混合版 Active Directory 与 Entra ID,并生成可直接用于审计的合规证据。
免责声明:本文中的信息在 2026 年 6 月前已得到核实。请您直接与各供应商确认其当前能力。
关于 Oracle Identity Governance 替代方案的常见问题
分享到
了解更多
关于作者
