
网络钓鱼、语音钓鱼和被盗凭证占Wavestone计算机应急响应团队2025年处理的重大事件的38%,几乎是前一年20%的两倍,根据该公司的2025年事件响应报告。
被泄露的凭据越来越意味着Active Directory被攻破Active Directory,因为被盗的登录信息通常是攻击者开始在目录中活动所需的全部。
尽管发生了这种变化,Netwrix 2026年数据与身份安全报告发现只有36%的组织在过去12个月内进行了全面的AD安全评估。
在同一调查中,74%的人不完全确定他们的AD没有允许权限升级的错误配置。大多数团队目前不知道他们的AD实际状况。
Purple Knight和Tenable One Identity Exposure都旨在弥补可见性差距,只是方式不同。
Purple Knight与Tenable One Identity Exposure的快速比较
下表列出了Purple Knight和Tenable One Identity Exposure的成本、频率、目录覆盖、攻击响应、修复和审计证据。
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
买家为何比较Purple Knight和Tenable One Identity Exposure
这两款产品都会扫描 Active Directory 和 Microsoft Entra ID,评估所发现的内容,并发布指标目录,因此它们在真正不同的任务中被列入同一候选名单。
免费与授权版需进行预算讨论
Purple Knight免费下载,而Tenable One Identity Exposure则需按身份报价许可,并在首次发现前完成启用步骤。预算负责人希望在批准经常性费用前了解免费基础版的内容,仅此一问便将这两款工具置于同一评估中。
更广泛的搜索针对 Purple Knight 替代品 和 Semperis 替代品 涉及多个产品类别,因为这两款工具位于相邻市场;选择两款工具的决策将焦点缩小到未来90天需要实现的目标。
即时扫描和持续监控设定不同的节奏
Purple Knight按需运行,每次扫描一次,捕捉当时的目录状态。Tenable One Identity Exposure持续运行,并结合实时的身份威胁检测和响应(ITDR)。
它可以在特权组更改或组策略对象编辑发生的瞬间检测到,而无需等待下一次计划扫描。权衡两者的团队实际上是在选择运营节奏,而不仅仅是功能列表。
重叠的指标目录导致不恰当的比较
两个产品页面上的缩写看似可互换,这就是原始数量比较误导买家的原因。每个术语都使不同的所有者承担不同的责任:
- 暴露指标(IOE): 一种长期存在且未被利用的错误配置,例如风险较高的Kerberos委托或过时的特权账户。它作为待办事项分配给目录所有者。
- 妥协指标(IOC): 表明某事已发生的证据。 NIST将IOC定义为 一种技术性证据,表明攻击即将发生或正在进行,或妥协可能已发生,从而触发事件响应。
- 攻击指标(IoA): 攻击进行时检测到的行为模式,作为实时警报需有人处理。
Purple Knight 报告暴露和妥协证据,而 Tenable One Identity Exposure 报告暴露和攻击。将 Semperis 的指标总数与 Tenable 的暴露目录及其17个已记录的攻击指标进行比较,是比较不兼容的单位。
一次暴露检查可能标记零个或数千个对象,一个攻击指标代表相关的事件序列。
Netwrix PingCastle 对 Active Directory 进行同类免费评估。 请求演示.
Semperis 紫骑士
Semperis Purple Knight 是一款针对本地 Active Directory、Entra ID 和 Okta 的免费安全评估工具。它支持按需扫描,并提供带分数的报告卡及修复建议。
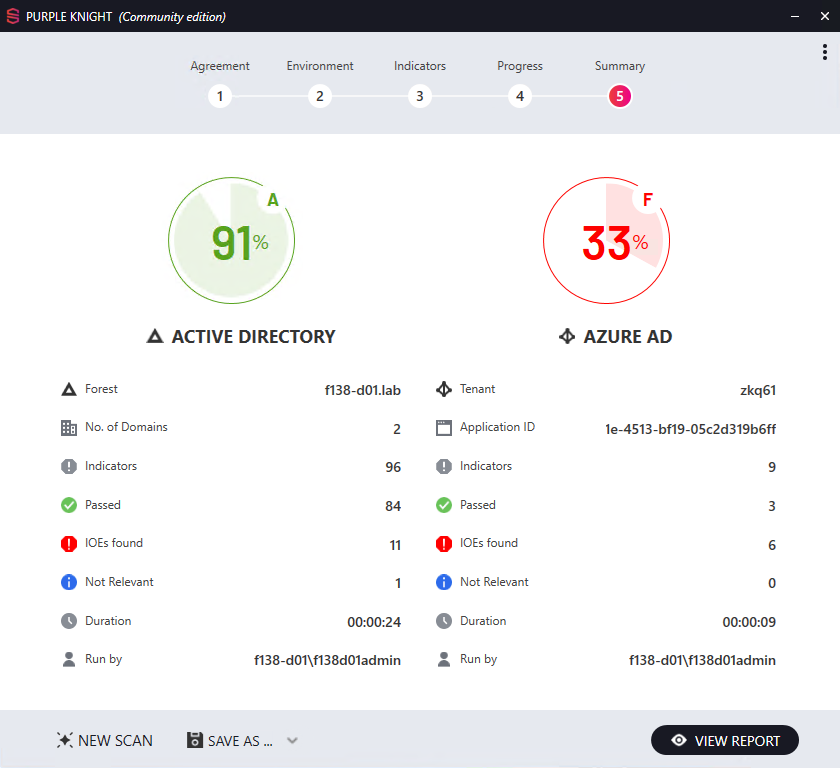
来源: semperis.com
突出之处
- 报告将发现分为五类,提供总体评分和整改指导。
- 指标对应于MITRE ATT&CK和法国国家网络安全局(ANSSI)的框架,以及妥协可能性的评级。
- 评分会根据受影响对象的数量权衡指标的严重性,而不仅仅是简单的通过/失败计数。
- 该工具绝不修改Active Directory;仅运行只读的PowerShell和LDAP查询以生成结果。
需要考虑的事项
- 按需手动扫描会使目录漂移在扫描间不可见,且需要付费的Semperis产品或自定义自动化来实现定时扫描和多林合并视图。
- 一个全新且无自定义或遗留委托的域名仍会显示结果,因此应将首次评分视为最低标准,而非健康证明。
- 某些扫描需要足够权限以通过RPC运行PowerShell和LDAP查询,每次修复仍由具备足够Active Directory深度,能正确解读如风险委派等发现的管理员负责。
- 随着产品更新,已发布指标总数增加,因此原始计数在各版本间无法直接比较。
适合: 需要免费评分基线且具备内部Active Directory专业知识的团队。
Tenable One 身份暴露
Tenable One Identity Exposure 是一款针对 Active Directory 和 Entra ID 的授权身份安全态势管理(ISPM)平台,前称 Tenable.ad,后称 Tenable Identity Exposure。它运行两个引擎:一个持续标记两个目录中的暴露,另一个实时检测活跃攻击。
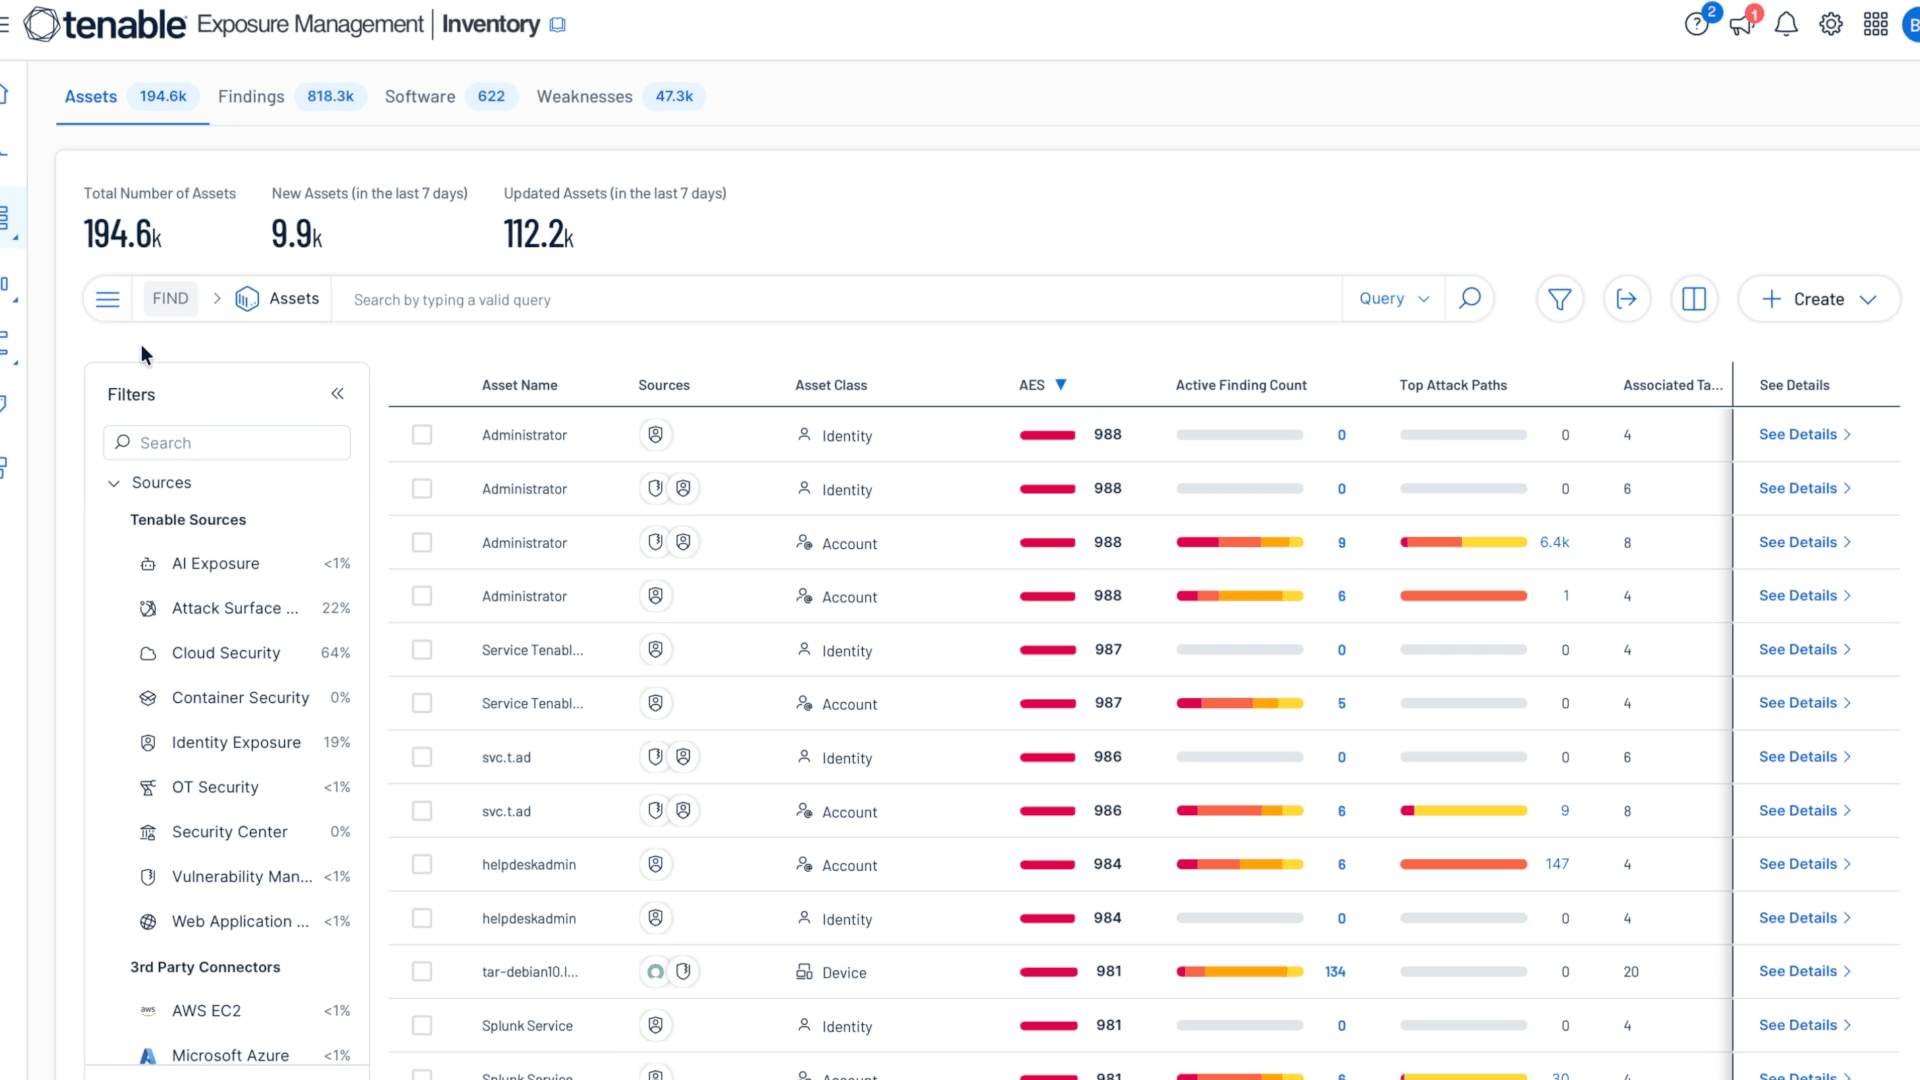
来源: tenable.com
突出之处
- 曝光引擎持续标记 Active Directory 和 Entra ID 中的错误配置。
- 攻击引擎实时检测17种已记录的Active Directory技术,包括 DCSync、DCShadow、Kerberoasting、Golden Ticket、密码喷射和暴力破解密码猜测。
- Identity 360整合了两个目录中的人类和机器身份,提供风险排名、修复脚本和攻击路径分析,展示攻击者如何可能达到目标资产。
- 警报通过syslog以通用事件格式转发到包括Splunk、IBM QRadar和ArcSight在内的收集器。
- 部署可作为SaaS运行,或由客户管理的本地安装,无需代理,使用普通用户账户且无管理员权限连接。
需要考虑的事项
- 基于报价的许可和启用步骤会增加首次发现到达前的采购时间。
- 攻击引擎仅在 Active Directory 内实时检测;暴露引擎覆盖 Entra ID,但攻击引擎不覆盖。
- 有三个例外不属于该无代理模型。为攻击引擎提供数据的组策略对象需要管理员凭据,Kerberoasting 指标依赖蜜罐账户,特权分析则需要提升权限。
- 仅身份部署放弃了支持平台价格的跨界功能,包括曝光信号、曝光视图和平台级攻击路径。
- Identity 360中的Okta支持看起来比Tenable原生的Active Directory和Entra ID监控范围更窄,因此以Okta为中心的团队应在签约前确认具体范围。
适合: 配备安全运营人员,将身份警报路由到SIEM的组织。
Purple Knight 与 Tenable One Identity Exposure 正面交锋
每个工具扫描目录的频率决定了其检测深度、成本以及能向审计员证明的内容。
评估频率
Purple Knight 会捕获扫描运行时的目录状态。如果隔天特权组发生变更,或下个月组策略对象被修改,这些变化会在下一次扫描前保持不可见,发现它们则依赖管理员手动对比两份报告。Tenable 则维护持续基线,并在变化发生时立即发出警报,无需等待下一次计划扫描。
威胁检测深度
Purple Knight的妥协证据事后浮现,证明某事已发生,有时在下一次扫描中数周后才被发现。Tenable的攻击引擎可以在DCSync等攻击仍在进行时启动,此时仍可中断。两种方法都无法单独清除潜在的配置错误积压,且两者都将该队列留给目录所有者处理。
首次发现的成本和时间
Purple Knight 免费且无需采购订单,因此评分报告可在决定运行当天交付。Tenable 许可按启用身份按报价计算,且不会自动激活 Identity Exposure,即使是现有的 Tenable One 客户。因此,采购和启用必须在首次发现之前完成。
更有用的衡量标准是达到有效运营节奏的时间,因为无人安排的评分报告和无人观看的警报流会产生相同的结果。团队应将人员配置模型与许可证一起定价。
修复有效的证据
审计员不接受单一日期作为控制有效的证据。SOC 2 运行有效性测试要求在整个审查期间提供证据,IT一般控制测试则追踪每个抽样变更从请求到批准再到关闭的全过程。
Purple Knight的扫描证明了扫描日期的控制通过,Tenable的警报证明平台检测到了攻击。两者都未提供显示标记暴露已修复且持续修复的前后记录,而这是持续审计指南要求团队在观察窗口内保持的。
Purple Knight 说明了目录当前的位置,Tenable One Identity Exposure 说明了当前发生的情况,但两者都未说明上季度的修复是否仍然有效。
如何在Purple Knight和Tenable One Identity Exposure之间选择
选择取决于未来90天需要实现的目标,这两种工具在不同领域各有优势。
如果符合以下情况,请选择Purple Knight:
- Okta作为核心目录与Active Directory和Entra ID并行运行,姿态覆盖必须涵盖这三者。
- 领导层本周需要一份评分并映射框架的报告,采购将比修复花费更长时间。
- 团队内部拥有Active Directory的深入经验,接下来的工作是积压的配置错误,没有活跃的事件。
如果符合以下情况,请选择 Tenable One Identity Exposure:
- 有人值班处理身份警报,这些警报需要发送到现有的SIEM中。
- 实时检测Active Directory攻击技术比覆盖非微软身份提供商更重要。
- 更广泛的 Tenable One 部署已启用跨表面暴露功能。
对于没有专门安全运营职能的精简团队,警报容量比功能深度更能决定选择。检测平台需要有人监控并对其输出采取行动,才能体现其价值。定期评估或托管的检测与响应服务通常比无人有时间处理的检测更合适。
何时选择Netwrix而非Purple Knight或Tenable One Identity Exposure
Netwrix没有单一产品能替代任一工具。Netwrix PingCastle与Purple Knight功能相当,Netwrix Threat Prevention和Netwrix Threat Manager覆盖Tenable攻击引擎执行的实时攻击工作,Netwrix Auditor提供两者都不生成的变更记录。
当团队需要免费且可重复的评估,而非一次性扫描时
Netwrix PingCastle通过170多个映射至MITRE ATT&CK的检查项评估Active Directory风险,识别错误配置、攻击路径和权限暴露。该工具免费,第二次或第三次评估仅需运行时间成本,并提供优先修复路线图。定期使用的团队可缩小单次年度扫描留下的风险窗口。
当检测需要转为阻止,而不仅仅是警报时
Netwrix Threat Prevention 实时阻止针对Active Directory的DCSync、Kerberoasting和pass-the-hash尝试,防止其成功。对于已运行检测的团队,Netwrix Threat Manager 涵盖凭证盗窃、横向移动和权限提升等身份威胁检测。于2026年4月底新增了Active Directory证书服务配置错误技术ESC1至ESC7。
AppRiver 使用 Netwrix Auditor,能在关键的 Active Directory 和组策略更改发生时立即收到警报,并能在六个域中为250名用户在五分钟内恢复到之前状态。
当证据必须证明修复有效,而不仅仅是发生过一次时
Netwrix Auditor记录每次Active Directory和Entra ID的变更,包含谁、什么、何时的上下文信息,以及变更前后的数值。记录可搜索,并在观察期内保留。
其预定义报告对应SOX、HIPAA、PCI DSS和GDPR,因此Active Directory变更审计 的证据来自审计轨迹,而非截图。当审查员抽查已修复的风险时,变更到关闭的链条已被记录。
借助Netwrix Auditor,First National Bank and Trust of Beloit可以在一小时内而非一周内准备货币监管办公室(OCC)的审计。
产品分离有其自身成本。涵盖评估、检测、阻止和审计证据意味着需要为每项确定部署范围、许可和所有权。Netwrix在微软目录中的覆盖最深,因此以Okta为中心的组织应在购买前验证适用性。
将工具匹配到运营模型
Purple Knight 与 Tenable One Identity Exposure 是节奏上的决策,而非功能上的决策。两者都未显示修复是否在整个审查期间持续有效,而这正是审查员最可能抽取的样本。
评估每个选项对团队承诺的运营模式,然后选择未来两个季度最重要的工作。
请求演示,了解Netwrix PingCastle和Netwrix Auditor如何将免费评估转化为针对您自有目录的控制证据。
免责声明:本文信息已于2026年10月核实。请直接向各供应商确认当前功能。
关于Purple Knight与Tenable One Identity Exposure的常见问题
分享到
了解更多
关于作者
