
ワールドカップがやってきました。
2026年。米国、メキシコ、カナダ。もしノックアウトマッチの最中にスタジアムに立ったことがあるなら、または本気で楽しみにしている人たちと一緒に観戦したことがあるなら、これほど素晴らしいものはないと分かるはずです。あなたは今、22人の選手がリアルタイムで一瞬の判断を下している瞬間を見ています。そして、全てがあなたの想像していなかった「ある一瞬」によってひっくり返る可能性があることも、わかっている。
たぶんお気づきでしょうが、私はサッカーファンです。というより、ファンというだけではありません。コーチなんです。もちろん9歳以下のサッカーチーム(それとも世界の多くが呼ぶ “フットボール” チーム)でのコーチですが、それでもやっぱりコーチです。話がそれました。
言いたいのは、私はサッカーのことをよく考えるということです。そしてこの夏のことを考えれば考えるほど、ある一つのことにまた戻ってしまうんです。サッカーとサイバーセキュリティは同じゲームだ、ということ。
ピッチの上では、自分たちのカラー、チーム、そしてエンブレムを守ります。セキュリティでは、データ、人、そして組織を守る。外から見ると、賭け金(リスク)はまったく違うように見えます。でも、深夜2時に侵害(ブリーチ)の通知を見つめていると、その感覚は同じに思えるんです。
キックオフ前に作る
サッカーがセキュリティのたとえとして機能する理由は、根本のロジックが同じだからです。つまり、防御は攻撃に対応して組み立てるのではなく、攻撃の前に構築しておく。これがフォーメーションの役割です。フォーメーションとは、キックオフ前にチームが戦略的に作り上げる形で、攻撃者からの圧力に耐え、チーム自身を前進させるためのものです。
強い守備チームは、攻撃に反応するだけではありません。ボールが来る前にスペースを封じます。彼らのフォーメーションはレーンを圧縮し、隙間をなくして、攻撃の選択肢を予測可能にします。
そのため、防御が最も整っているときは、最高のフリーキックの専門家でさえもセットプレーから得点できることがめったにありません。代わりに多くのゴールはトランジション、つまりボールの保持が入れ替わり、フォーメーションが回復する時間がないような場面で生まれます。そのとき防御の隙間が露出し、利用されます。守備が十分でなかったからではなく、フォーメーションが崩れてしまうからです。
セキュリティのアーキテクチャも同じです。アクセス制御、最小権限ポリシー、構成のベースラインは、攻撃されたことへの“反応”として後から導入するものではありません。それらはあなたの防御上のフォーメーションです。そしてそのフォーメーションは、たとえば新入社員が必要以上のアクセスでプロビジョニングされること、退職手続きが数週間遅れること、または身元(Identity)環境が統合される前にM&Aが締結されてしまうことのような、独自の「トランジション」によって試されます。これらはフォーメーションが状態の合間にある瞬間であり、攻撃者はまさにそのタイミングの窓を狙っています。
サッカーもセキュリティも、どちらも敵対的な環境であり、力よりもタイミングが勝つことがよくあります。対戦相手のコーチングスタッフは、試合前に守備の傾向を研究して脆いときがいつかを見極めますし、セキュリティの攻撃者も同じことをします。彼らは動き出す前にあなたの環境を読み取ります。最初に隙間を見つけたほうが有利になります。
残念ながら、多くの組織は自分たちのフォーメーションすら把握していません。
これ、聞き覚えはありませんか? 資格情報の保管庫(credential vault)を買って、EDRを後付けし、PAMをいくつか重ねて、さらにDLPツールも導入した。 でも監査の結果が出てからでした。どの製品も、その四半期に「燃えていた」ものに対する対応として追加されたのです。そしてそれは、誰もあなたをきちんと座らせて、「よし、これがあなたのフォーメーションだ」と言ってくれたことがないからです。
その結果、私たちがほぼ毎回のカスタマーとの会話で目にするのと同じ状態になります。頭のいい人たち、良いツール、そして誰もカバーしていないポジションがフィールドに残ってしまうのです。
侵害が起きたからといって、チームがダメだったわけではありません。あなたの選手の中には、むしろとても優秀な人もいたはずです。問題は、フィールドの片側は守っていたのに、もう片側を開けたままにしていたことです。
フォーメーション
サッカーではフォーメーションがすべてを左右します。4-3-3のチームは、3-5-2のチームとはまったく別の試合をします。同じ11人の選手でも、まったく違う立ち位置(姿勢)でプレーするからです。
セキュリティの観点では、適切な形は 4-3-3 のディフェンシブ(守備的)バリエーションだと思います。これはこういうイメージです:
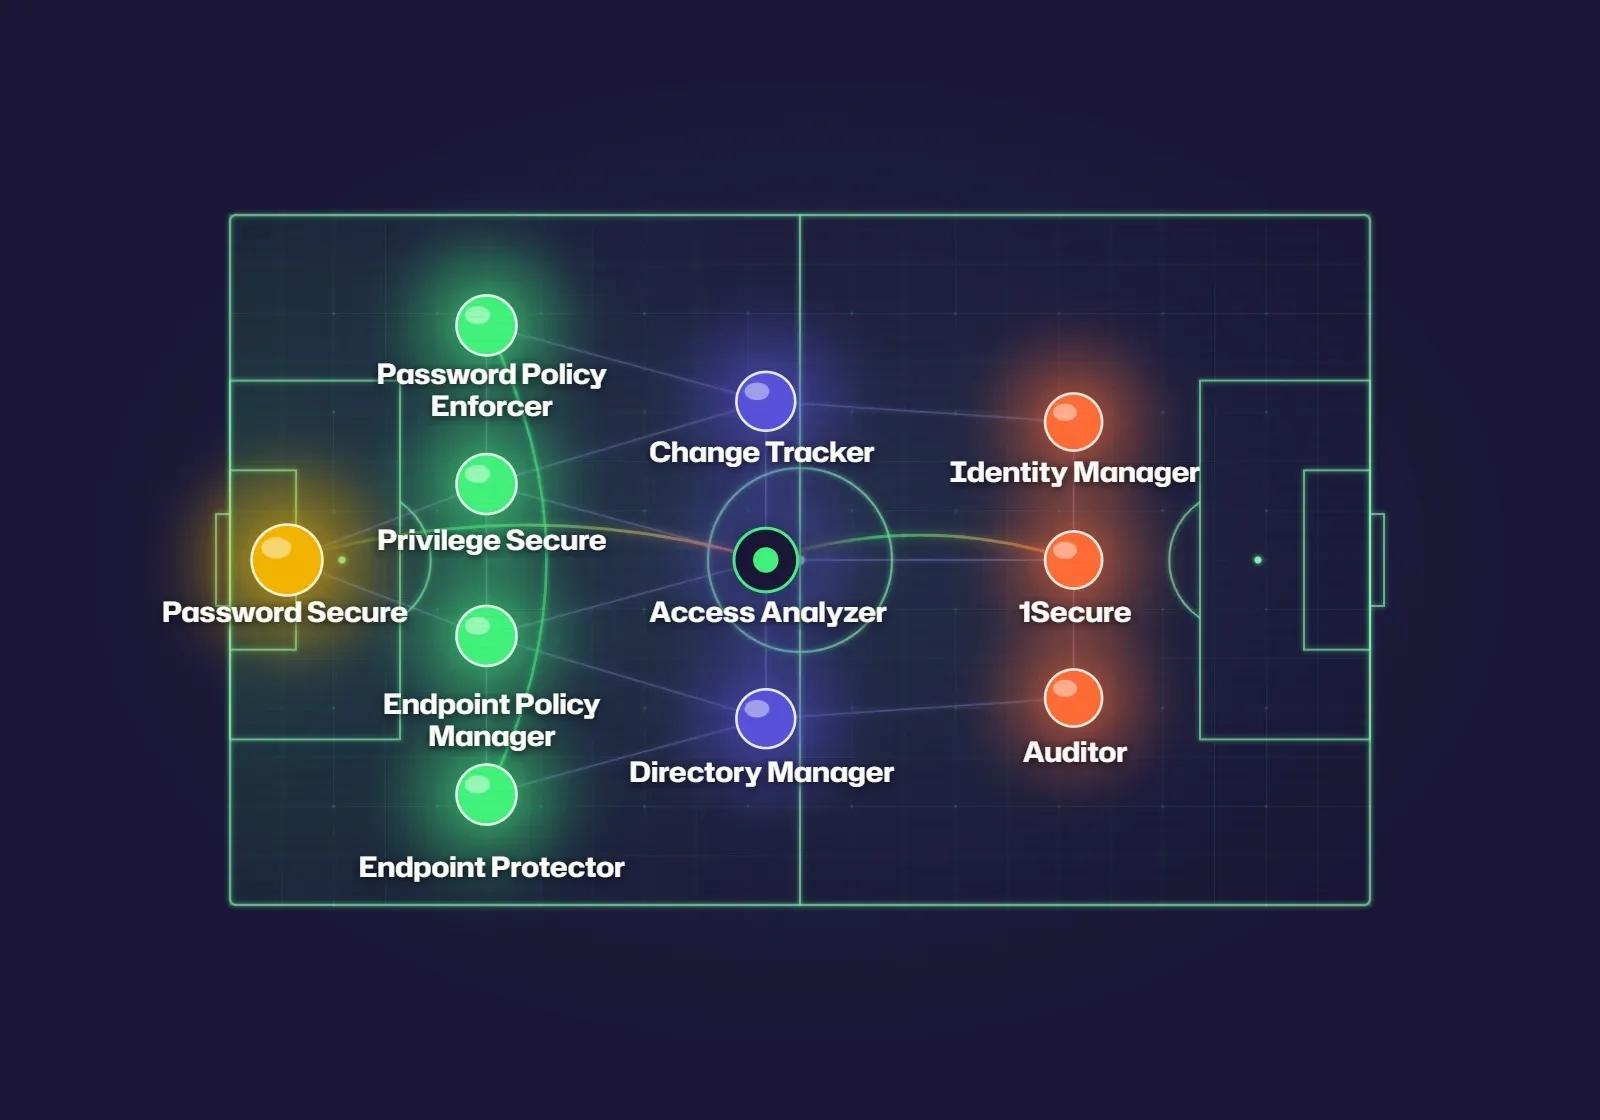
資格情報(credentials)を守るキーパー。最も必要なところに“厚み”を持たせるためのバック・フォー(4人のディフェンス):エンドポイントの挙動、最小権限(least privilege)、そしてデータがすり抜けてしまう可能性のあるチャネル。ミッドフィールドは3人で、アクセスリスクを読み取り、変更を追跡し、ディレクトリをクリーンに保ちます。そして最前線は、アイデンティティ(identity)を統制し、すべてのアクションを監査(audit)します。さらにプラットフォームがプレイメーカー(playmaker)として機能することで、データとアイデンティティの統合可視性を実現。脅威が育つ前に、フィールド(状況)を見通せるようになります。
ひとつのフォーメーションで、隙はゼロ。ここでカバーするのは、環境のアイデンティティとデータの全領域であり、ほとんどの攻撃が入り込む場所です。
あなたにお願いしたいこと
みんながワールドカップに注目している今、ぜひ数分だけ時間を取って、サッカーのコーチのように考えてみてください。紙を1枚用意します。上のフォーメーションをガイドにして、あなたのセキュリティスタック(security stack)の各ツールが何を守っているのかを整理してマッピングしましょう。自分たちの隙(gaps)については正直になってください。
それが、自社のリスク態勢(リスク・ポスチャー)をきちんと見つめる最初の一歩です。誰もカバーしていない部分を見つけられます。そして、それを認識できたら、対処を始められます。
あらゆるポジション、あらゆる脅威シナリオ、そして各原則をより詳しく解説した「全体のフォーメーション」を見たい場合は、こちらの Security XI pageへどうぞ。
そして7月14日、Netwrix のCEO Grady Summers と元 USMNT キャプテンの Claudio Reyna が、内容をすべてライブで解説するウェビナーを実施します。どうぞ、いちばん難しい質問を持ってきてください。チームはそれを期待しています。
最終ラインは90分間しのげても、アディショナルタイムに一つ任務の取りこぼしがあるだけで負けてしまうことがあります。どれほどピカピカのツールを揃えていても、小さな1点が監視されていなければ侵害されてしまいます。
防御が勝って優勝をつかむのは、攻撃よりも派手だからではありません。むしろ逆です。防御が勝つのは、それが「システム」だからです。どのポジションも確実にカバーされ、すべての選手が自分が何を担当するのかを正確に理解している——そんな仕組みです。あなたのセキュリティプログラムも、同じであるべきです。
共有する
もっと詳しく
著者について
Ryan Oistacher
プロダクトマーケティング ディレクター
Ryan はプロダクトマーケティング、デマンドジェネレーション、ニュービジネス開発のリーダーとして、直販・間接販売の両方のチャネルにわたってパイプラインの成長と加速に注力しています。マーケティングリサーチ、エンタープライズテクノロジー、Webアナリティクスの経験を背景に、Ryan はデータを活用して機会を見極め、進捗のベースラインを設定し、目標を上回ることを目指しています。成長志向のプロダクトマーケティングリーダーとして、Ryan はマクロなテクノロジートレンド、KPI、ビジネスケース、関連するニュースイベントを用いて、営業・マーケティングの施策を IT バイヤーの目的に合わせています。