
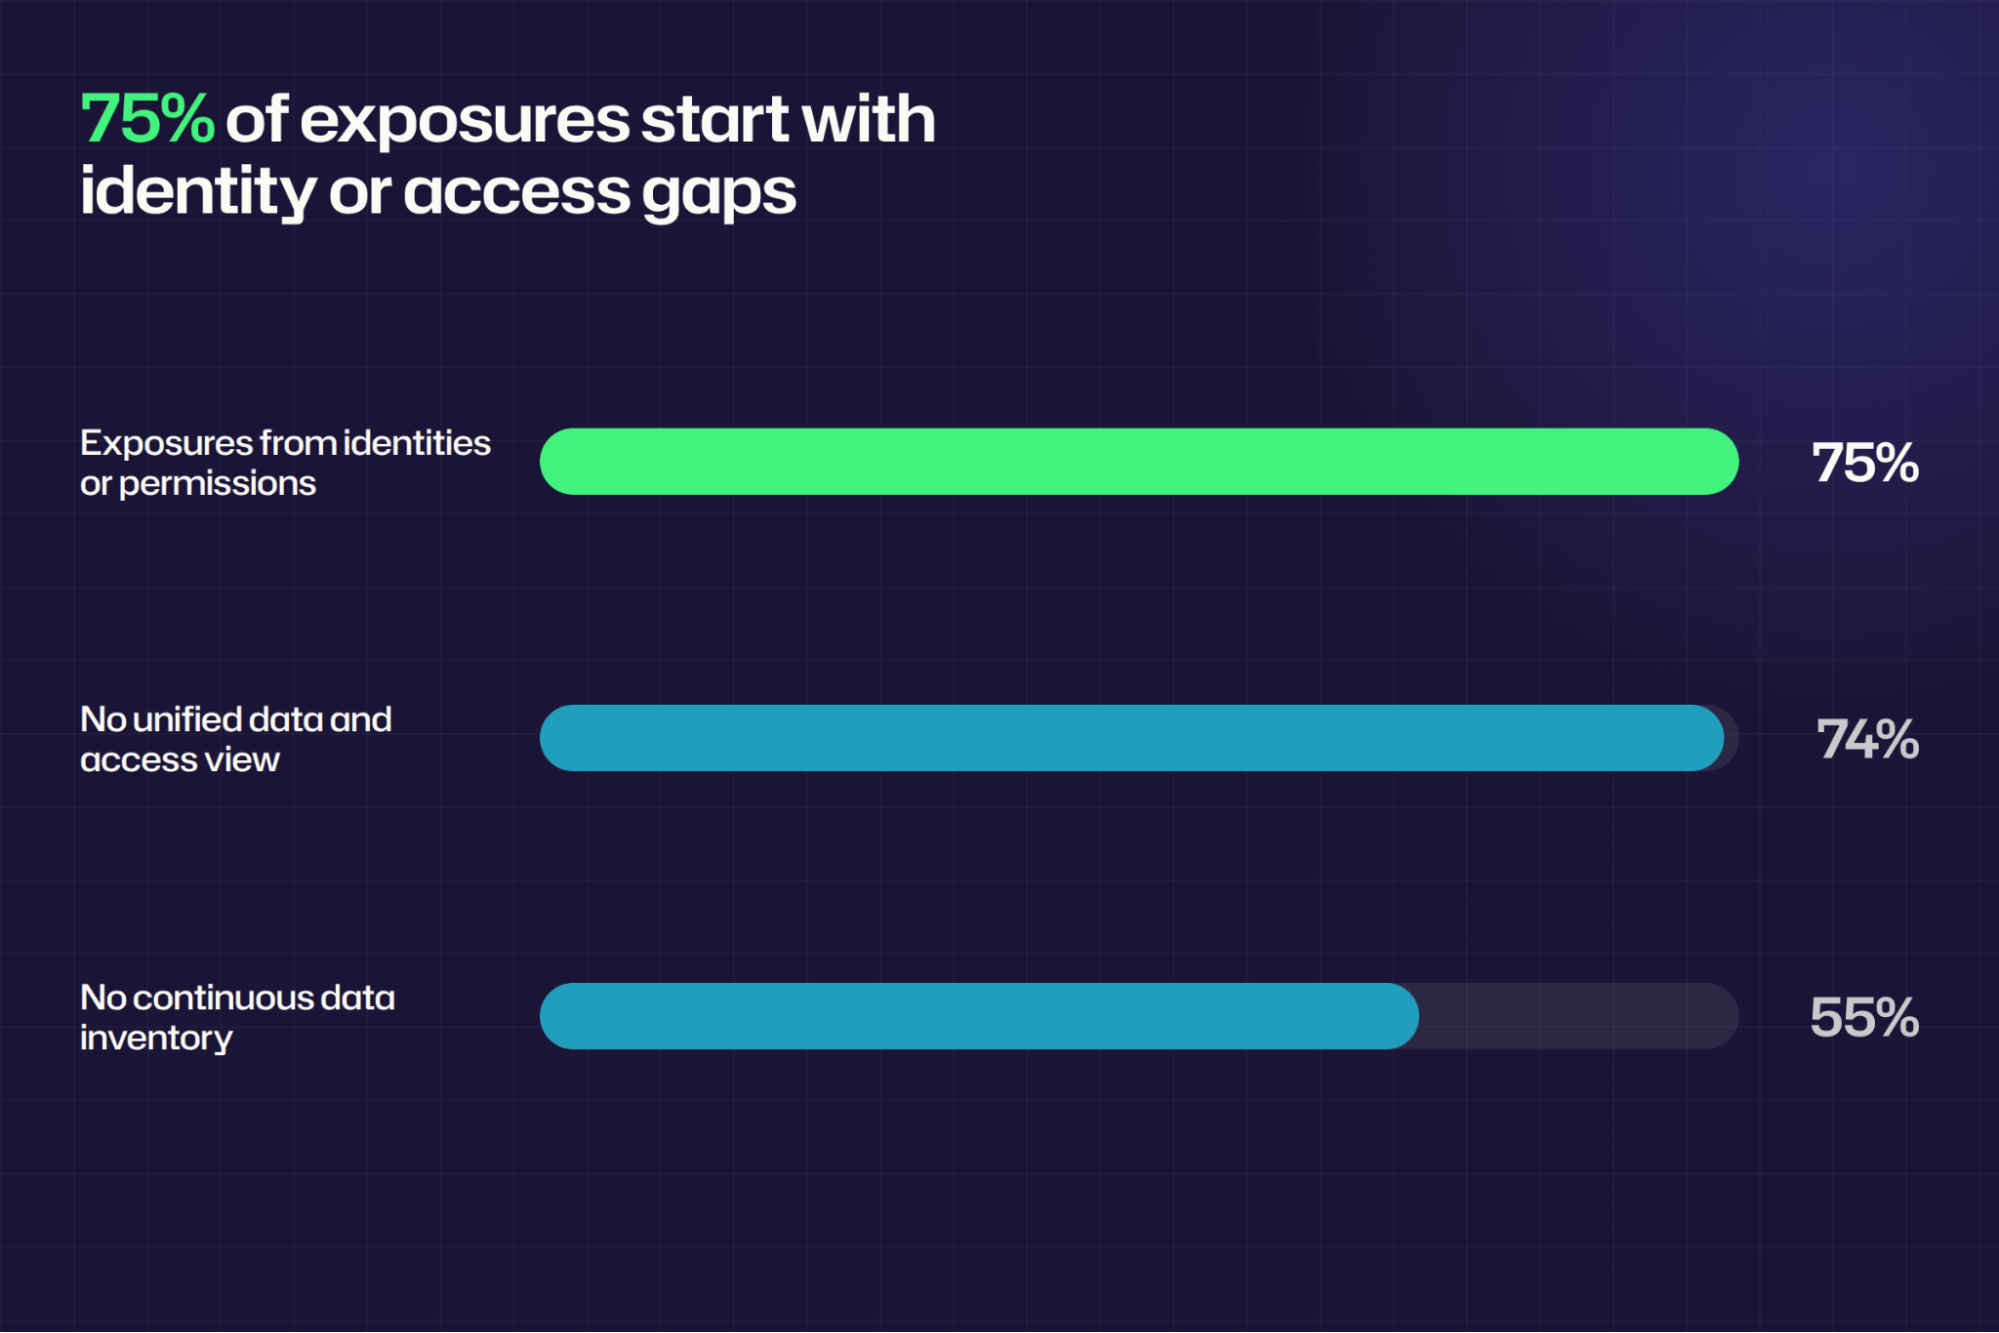
ほとんどの組織は、DLPポリシーが依存する2つの質問、すなわち機密データの所在と誰がアクセスできるかに答えられません。Netwrix 2026 Data and Identity Security Reportの調査対象となった2,317人のITおよびセキュリティ専門家のうち、74%は機密データとアクセス権を持つIDの統一された単一ビューを持っていません。
その可視性の問題がDSPMとDLPの選択に影響します。DLPは監視されたチャネルを通過するコンテンツに対してポリシーを適用し、各ルールはチームがデータの内容を既に把握していることを前提としています。
DSPMはこれらのルールの背後にあるインベントリとアクセスマップを作成し、DLPは転送を停止します。これら二つのカテゴリーは異なる質問に答え、正しい順序はチームが今日答えられない方によります。
この表は、発見、アクセス、施行、優先順位付けの4つの点でDSPMとDLPを比較しています。
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
テーブルで1つのファイルを追跡すると、両者がどのように連携しているかがわかります。DSPMはチームサイトに保存された従業員の税IDのスプレッドシートを見つけて分類し、部門全体が開けることを示し、サイトのクリーンアップのためにランク付けします。
誰かがそのスプレッドシートを社外にメールで送ろうとすると、DLPが介入して警告、ブロック、または試行を記録します。
チームがDSPMとDLPを比較する理由
DSPMとDLPはどちらも機密データを保護するため、データのライフサイクルの異なる段階で機能していても同じ候補リストに入ります。
1つの予算項目が選択を強いる
新しいコントロールを追加できるチームは、機密データの所在を知らないことと、その行き先を管理しないことのどちらがコストがかかるかを判断する必要があります。DSPMは最初の質問に答え、DLPは2番目の質問に答えるため、欠けている答えが購入の決定要因となるべきです。
両方のカテゴリは分類に依存します
DLPルールは、機密情報の種類、感度ラベル、その他の分類子とコンテンツを照合するため、ルールの正確性はその背後にある分類の正確性に依存します。DSPMはリポジトリ全体でその分類を提供し、DLPルールがラベル付きコンテンツやパターンを対象にできるようにします。
Netwrix 2026 Data and Identity Security Reportによると、55%の組織が機密データのインベントリを継続的に維持しておらず、多くのDLPルールは想定されるインベントリなしで開始されます。
AIツールは両方の質問を同時に提起します
Microsoft 365 Copilotは、ユーザーがアクセスできるコンテンツを活用し、過剰な共有はデータアクセスの問題となり、DSPM for Copilot readinessが転送の問題になる前に対処します。
チャットツールに入力または貼り付けられた機密テキストは、実施管理のみが確認できる転送質問になります。DSPMは最初の質問をカバーし、DLPは2番目をカバーするため、AIツールの導入は両方が必要な最も明確なケースとなります。
Netwrix DSPMはオンプレミス、ハイブリッド、クラウド環境で機密データを検出・分類します。デモをリクエストしてください。
DSPMとは何ですか?
Data Security Posture Managementは機密データを継続的に検出・分類し、誰が何にアクセスできるかをマッピングし、修復のために露出を優先順位付けします。次のものを見つけます これまで知られていなかったデータをオンプレミスのデータセンターやクラウドプロバイダー全体で分類し、構造化データと非構造化データを分類し、アクセスを評価して各リポジトリがプライバシー、セキュリティ、AIリスクにどの程度さらされているかを示します。
DSPMの主な機能
- 継続的な検出:ポリシーのないリポジトリを含むオンプレミスのデータセンターおよびクラウドプロバイダー全体で機密データを検出し、インベントリが存在するものを反映するようにします。
- 自動分類:感度、プライバシー、およびコンプライアンス要件に基づいて構造化データと非構造化データを大規模にラベル付けし、後続のすべての制御に同じ「敏感」の定義を提供します。
- アクセスマッピング:ネストされたグループメンバーシップを含め、誰が何に各場所へアクセスできるかを確立し、何かが動く前に常時アクセスを可視化します。
- 露出の優先順位付け:感度と現在のアクセス権に基づいて場所をランク付けし、修正は最もリスクの高いものから行います。
- ソースでの修復:ルールが発動する前にクリーンアップできる過剰に公開された共有と古い機密データを指します。
DLPとは何ですか?
データ損失防止は、エンドポイント、メール、ウェブアップロード、クラウドアプリなどの監視チャネルを通じて機密データの流出を検出しブロックする一連の制御です。コンテンツがポリシーに一致すると、制御はユーザーに警告し、操作をブロックし、アイテムを暗号化、隔離、またはイベントを記録します。
DLPの主な機能
- マルチチャネル監視:エンドポイント、メール、ウェブアップロード、クラウドアプリの機密コンテンツを監視します。
- ポリシーベースの適用: コンテンツがルールに一致した場合に警告、ブロック、暗号化、隔離、またはログ記録を行い、転送時点でデータを停止します。
- データ状態全体のカバレッジ:エンドポイント、network、ストレージの操作で使用中、転送中、保存中のデータを保護し、NISTがDLPを定義しています。
- 詳細なスコーピング:USB転送、送信メール、ブラウザアップロード、AIツールへの貼り付けなど、特定のチャネル、宛先、データタイプにルールを適用します。
- 施行の証拠:各一致と取られた措置を記録し、監査と報告を支援します。
4つの質問で見るDSPMとDLPの違い
DSPMはデータから始まり、DLPはポリシーから始まります。
機密データはどこにありますか?
DSPMは、ポリシーが作成されているかどうかに関わらずリポジトリをクロールし、見つけたものからインベントリを作成します。DLPは監視している場所やチャネルで見つけたものを報告するため、すべてのポリシー外のリポジトリは見えません。
誰がアクセスできますか?
DLP転送ルールはアイテムに対するユーザーの操作を評価しますが、DSPMはリポジトリへの継続的なアクセスを評価します。給与共有にEveryoneエントリがあると、転送ルールが発動する前に露出が発生し、DSPMは権限を読み取り、グループのネストを解決し、そのアクセスをクリーンアップの一環として報告します。data access governance。
Netwrix 2026 Data and Identity Security Reportによると、機密データの露出の75%は侵害されたIDまたは誤設定された権限から始まるため、既存の共有アクセスを持つIDは転送前にリスクをもたらす可能性があります。
誰かがそれを移動したらどうなりますか?
DLPは監視するチャネルで転送ポリシーを適用し、DSPMはリスクのあるアクセスを減らして上流で機能します。
例えば、Purview endpoint DLPは、WindowsおよびmacOSで許可されていないブラウザからの制限されたクラウドサービスドメインへのアップロードとアクセスを制限し、Windowsの対応ブラウザへの貼り付けも制限します。macOSはプレビュー中です。
Purview's Edge for Business とネットワーク制御は、ChatGPT、Google Gemini、DeepSeek、Microsoft CopilotなどのAI宛先をカバーします。USB転送、個人メール、ブラウザアップロード、AIプロンプトの貼り付けは、それぞれ特定のチャネルでの制御が必要です。
どのリスクに最初に対応する必要がありますか?
DSPMは、その場所に何があり、誰がアクセスできるかによってランク付けします。Domain Usersに開かれた顧客記録が満載の共有は、1つの機密ファイルがあるロックされたフォルダよりも上位にランクされます。
DLPは、ルールに一致するイベントの数によってランク付けされ、ルールの範囲とリスクの両方を測定します。例えば、正規表現(regex)は16桁の数字に対して、注文ID、部品番号、テストデータとカードデータが一致し、それぞれの一致が実際のリスクを高めることなくアラートキューを膨らませます。
Microsoft Purview DLPの適用箇所
多くのMicrosoft 365組織はPurview DLPから始めます。これはExchange、SharePoint、OneDrive、Teams、Officeアプリ、Windows 10および11デバイス、最新のmacOS 3バージョン、FabricおよびPower BIワークスペース、さらに非Microsoft接続アプリとMicrosoft 365 Copilotのプレビューをネイティブにカバーします。
これらの場所を超えるカバレッジは、セットアップ、アイテムの年齢、オペレーティングシステムに依存し、Purviewの文書化された制限の対象となります。
- オンプレミスのファイル共有とSharePoint Serverには、Microsoft Purview Information Protectionスキャナーが必要で、設定されたサイクルでファイルをクロールし、リアルタイムで検出やラベル付けは行いません。
- Exchange DLPは新しいメッセージをスキャンし、既にメールボックスやアーカイブに保存されているメールはスキャンや照合を行いません。
- Endpoint DLPはWindows 10および11、Windows Server 2019以降、最新のmacOS 3バージョンをサポートします。ドメインコントローラーとServer Coreインストールは除外され、Linux、iOS、Androidのサポートはありません。
まず選ぶべきはDSPMですか、それともDLPですか?
不足している質問に答えるコントロールから始め、その後ろに2番目のコントロールを配置します。
Data Security Posture Managementを選ぶタイミング
チームが機密データの所在やアクセス権者を把握できない場合は、まずDSPMを選択してください。それ以前に作成されたすべてのDLPルールは推測に基づいています。
Data Security Posture Managementのパスはインベントリとアクセスの結果を提供し、過剰露出を修正することで、単一の施行ルールを書く前に資産を縮小します。これらの状況はData Security Posture Managementを示しています。
- チームは依頼に応じて最新の機密データの一覧を作成できません。
- 最近、shares、sites、およびデータベースへの常時アクセスを確認した人はいません。
- Everyone または Authenticated Users のエントリなど、既知の過剰公開が未修正のまま残っています。
- AIまたはCopilotの展開には、モデルが到達可能な範囲のマップが必要です。
DLPを選ぶタイミング
USBドライブ、個人メール、AIツールへのアップロードなど、既知のチャネルを通じて機密データがすでに流出している場合は、まずDLPを選択してください。これらの転送には、現在エンドポイントまたはメールチャネルでの制御が必要です。
最初のポリシーは、漏洩が判明しているチャネルとチームが既に特定しているデータタイプに限定し、発見が進むにつれて範囲を広げてください。これらの状況はDLPを示しています。
- インシデントや監査結果には、insider threat の事例が含まれ、特定のチャネルを通じて機密データが流出していることを示しています。
- 規制上の義務により、メール、エンドポイント、またはクラウドアプリでの転送制御の実証が求められます。
- チームはすでに保護すべきデータの種類とその場所を把握しています。
- AIツールの使用がアクティブで、即時の貼り付けおよびアップロード制御が必要です。
既存のDLPプログラムにDSPMを追加するタイミング
現在のDLPポリシーマッチの背後にあるデータタイプとリポジトリを確認し、ラベルベースのルールが組織のdata classification policyに従っているかをチェックします。DLPポリシーマッチが持たないより良い分類や常時アクセスの発見が必要な場合はDSPMを追加してください。
DSPMとDLPを連携させる方法
作業の順序を設定し、DLPの範囲が分類されたデータと既知のアクセスに従うようにし、その後インシデントが次の発見実行を指示するようにします。
1. DLPが監視するリポジトリ内の機密データを分類します
DLPがカバーするすべてのリポジトリでdata classificationを実行し、ラベルや分類子、およびパターンに対してポリシー条件を作成します。
たとえば Purview では、DLP 条件が機密情報の種類、感度ラベル、および保持ラベルと一致する場合があります。スコープ内のすべてのリポジトリがスキャンされ、ラベルベースのルールで評価対象のコンテンツにラベルが付けられた後に、この手順を完了してください。
2. 各分類された場所に誰がアクセスできるかをマッピングし、オープンアクセスを削除します
ポリシーが何を保護するかを決定する前に、すべての分類された場所にアクセス結果を添付してください。機密データと厳しい権限がある場所には狭いルールが必要ですが、認証ユーザーに開放されている同じデータはまず 有効な権限に従ってクリーンアップが必要です。
適用範囲を設定する前に、不要なHRエクスポートやその他の古い機密データを削除してください。PurviewのオンプレミスDLPアクションは、ファイルのアクセス制御リストからEveryone、Authenticated Users、およびDomain Usersのセキュリティ識別子(SID)も削除できます。各分類済みの場所に現在の実効アクセス権者リストがあるときにこの手順を実行してください。
3. 分類されたデータと高リスクの宛先にDLPポリシーを適用する
最も機微な場所から始め、外部メール、リムーバブルメディア、AIツールへのアップロードを優先してください。各新しいDLP policyをシミュレーションモードで実行し、適用前に影響を評価します。対象となるすべてのデータタイプに、場所、宛先、適用モードを指定したポリシーがあるときにこのステップを完了してください。
4. インシデントを確認し、スケジュールに従って検出を再実行します
1つのサイトまたは1つのデータタイプで繰り返されるDLPインシデントを使用して、次に再スキャンまたは修復する場所を選択し、新しいリポジトリやデータタイプが出現したときに再度検出を実行します。
たとえば、Purviewのオンデマンド分類はSharePoint、OneDrive、およびエンドポイントの過去のファイルをスキャンでき、過去1年以内に作成または変更されたファイルをデフォルトとして扱います。チームの要件に応じて、毎月、四半期ごと、または各リポジトリのオンボーディング時にレビューをスケジュールしてください。
NetwrixがData Security Posture ManagementとDLPを支援する方法
Netwrix DSPMはNetwrix Access Analyzerによって支えられ、保存データの状態をカバーし、Netwrix Endpoint Protectorは転送中のデータの適用をカバーします。
機密データを発見して分類する
Netwrix DSPMはオンプレミス、ハイブリッド、クラウド環境全体で機密データを検出および分類します。 Netwrix Access Analyzerは40以上のサポートされているデータソースで検出と分類を提供し、DLPルールに正確なタグを付与します。
過剰で開かれたアクセスを特定する
Netwrix DSPMは過剰またはオープンアクセスを特定し、修復が必要なリスクを優先します。Netwrix Access Analyzerはファイルサーバー、SharePointサイト、データベース、クラウドストレージ全体の有効な権限をマッピングし、チームにDLPポリシーマッチの外側での常時アクセスビューを提供します。
エンドポイントから機密データが漏れ出るのをブロックする
Netwrix Endpoint Protector は、Windows、macOS、Linuxのエンドポイントでコンテンツ認識DLPポリシーを適用し、USBデバイスやリムーバブルメディアを制御し、機密アップロードをブロックします。
Netwrix Endpoint Protectorを使用すると、Alloyは許可されていないファイル転送をブロックし、混在するOS間でUSB暗号化を強制します。
AIツール向けに、Netwrix Endpoint ProtectorはChatGPT、Microsoft Copilot、Google Gemini、DeepSeek、X AI Grok、Claudeなどの宛先に対して入力されたプロンプトと添付ファイルの内容を検査します。
欠落している回答にコントロールを合わせてください
最も強力なプログラムは、DSPMがDLPルールで保護する内容を設定し、DLPインシデントがDSPMに次に検査すべきリポジトリを示すという、2つのカテゴリを1つのループとして実行します。
チームが今日答えられない質問に基づいて最初のコントロールを選び、最初のコントロールが対応すべき結果を出したらすぐに2番目を導入してください。
デモをリクエストして、Netwrix DSPMが機密データを検出し、オープンアクセスを識別する方法と、Netwrix Endpoint Protectorがデータがエンドポイントを離れる際にポリシーを適用する方法をご覧ください。
DSPMとDLPに関するよくある質問
共有する
もっと詳しく
著者について
