
2026年のエンタープライズIGA向け Oracle Identity Governance代替案 7選
Jul 5, 2026
Oracle Fusion Middleware 12c のサポートが終了に向かっており、また独自の Java コネクタやワークフローが新しいプラットフォームへそのまま引き継げないため、いま Oracle Identity Governance の代替案が重要になっています。成熟したオンプレミスのアイデンティティ・ガバナンス(identity governance)プログラムを置き換えるには、サポート期間が閉じる前に、移行経路、導入(デプロイ)のモデル、職務分掌(segregation of duties)の分離の深さ、そして総保有コスト(TCO)を慎重に検討する必要があります。
侵害(ブリーチ)は、平均で 241 日かかって発見され、封じ込められることが IBM 2025 Cost of a Data Breach Report によって示されています。さらに、Netwrix 2025 Cybersecurity Trends Report では、2025 年に攻撃によって財務的な損害を受けた組織が 75% にのぼり、前年の 60% から増加したことがわかりました。
その滞留時間とコストの多くは、「誰も管理していないアクセス」に行き着きます。具体的には、常に付与された権限(standing entitlements)、放置されたアカウント(orphaned accounts)、そして見直されない有害なロールの組み合わせ(toxic role combinations)です。サポートされる identity governance and administration (IGA) プラットフォームへ移行することが、ギャップが拡大する前にチームが埋める方法です。
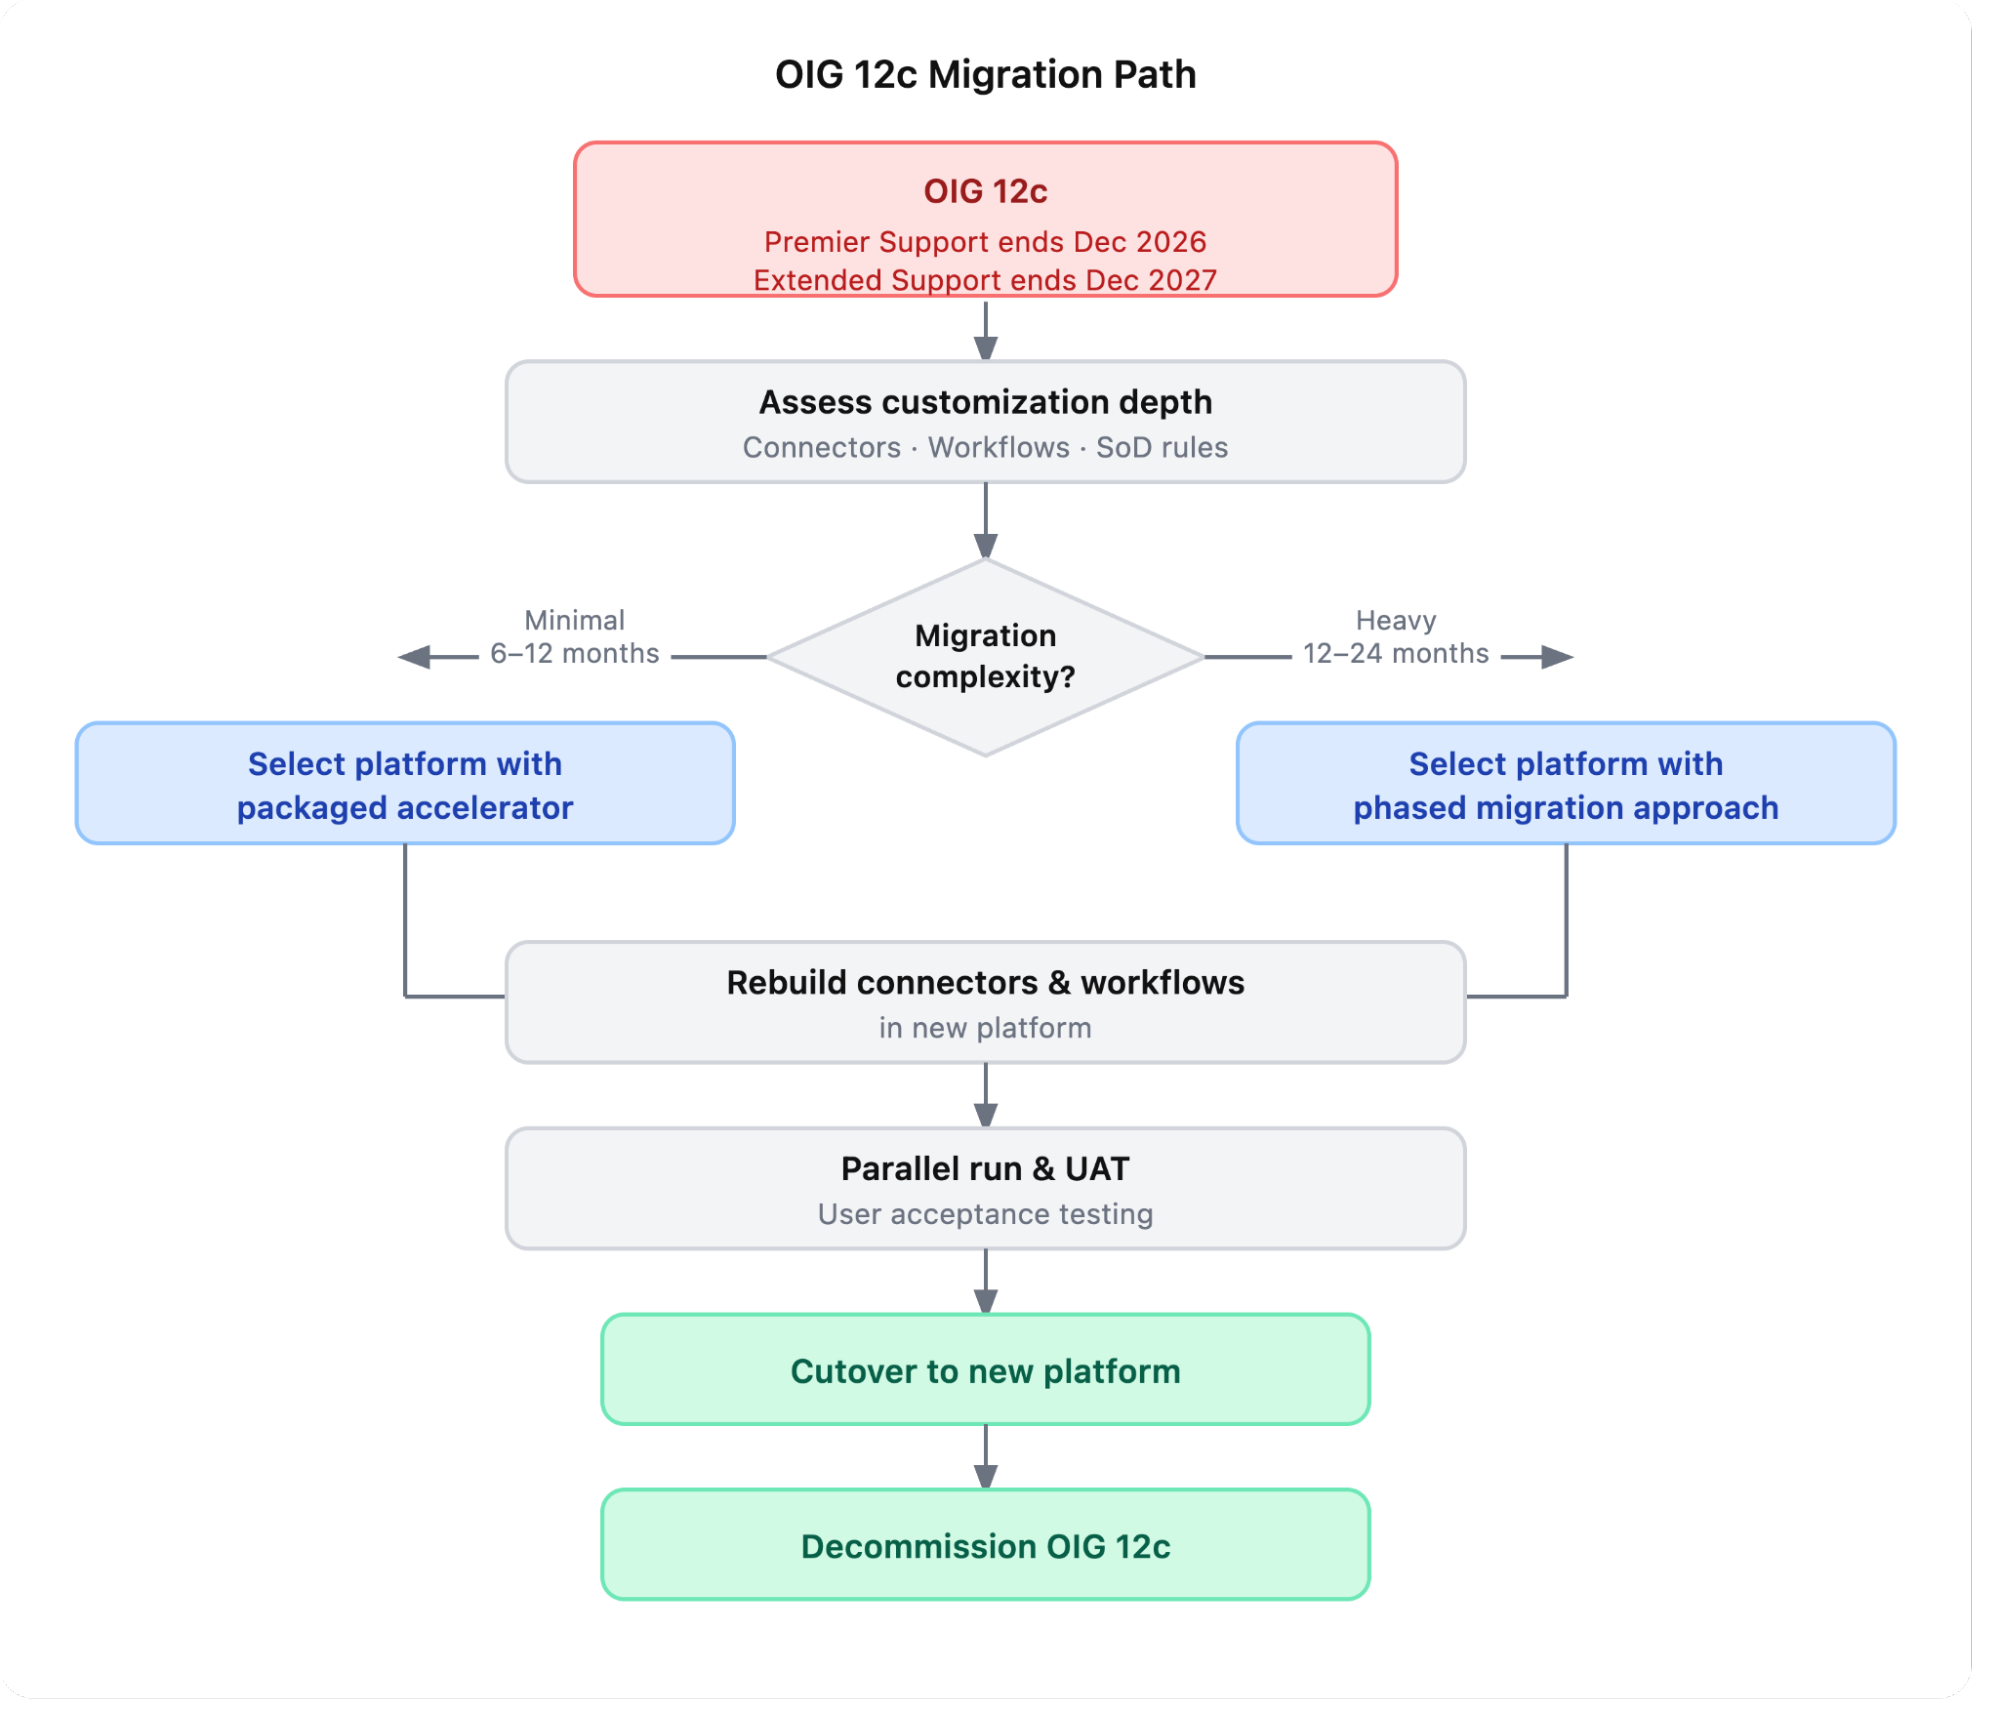
Oracle Identity Governance (OIG) は Oracle Fusion Middleware 上で動作し、12c Premier Support は 2026 年 12 月に終了します。Extended Support は 1 年後に終了します。
その後、OIG 12c はセキュリティパッチの提供を受けられなくなります。さらに、すべてのコネクタとワークフローが新しいプラットフォームへ移植できないカスタム Java であるため、Oracle Identity Governance の代替案を早期に評価しておくことが、計画的な移行と強制的な移行の違いになります。
本ガイドでは、移行パス、デプロイメントモデル、職務分掌(SoD)の深さ、および総所有コスト(TCO)の観点から、Oracle Identity Governance の代替案を 7 つ比較します。
Oracle Identity Governance の代替案 7 つを一目で
Tool | Deployment model | Migration path from OIG | Best for |
|---|---|---|---|
|
Netwrix Identity Manager |
Hybrid (on-prem + cloud) |
No-code rebuild of connectors and workflows; structured migration |
Hybrid Microsoft-centric enterprises leaving OIG |
|
Saviynt Enterprise Identity Cloud |
SaaS (region-selectable hosting; no traditional on-prem) |
Full rebuild in Saviynt, accelerated by prebuilt ERP connectors |
Enterprises needing SAP or Oracle EBS SoD in a cloud-native platform |
|
Microsoft Entra ID Governance |
Cloud-native SaaS |
Native for M365 and Azure; partner tooling needed for non-Microsoft apps |
Microsoft-heavy enterprises already licensed for Entra ID Governance |
|
Omada Identity |
SaaS, on-prem, private cloud |
12-week Oracle IAM accelerator (defined scope); full rebuild for heavy customizations |
Structured fast OIG migration, especially under European regulatory requirements |
|
One Identity Manager |
On-prem, hybrid |
SI-led full rebuild; no packaged OIG accelerator |
Enterprises consolidating complex AD, SAP, and PAM under one vendor |
|
IBM Verify Identity Governance |
On-prem, hybrid |
SI-led migration; Oracle EBS and PeopleSoft connectors available |
Large enterprises with IBM mainframe or QRadar-anchored security operations |
|
CyberArk Identity Governance |
Cloud and on-prem (via CyberArk/Idira) |
PAM-first; IGA module under two years old; maximum value for existing CyberArk customers |
Existing CyberArk PAM customers extending to entitlement governance |
OIG 12c の移行パス
なぜチームが Oracle Identity Governance の代替案を検討しているのか
OIG の購入者は IGA を初めて評価するわけではありません。成熟していて複雑なプログラムを移行しており、いくつかの繰り返し発生する課題のためにクラスターを動かさなければならないというプレッシャーがかかっています。
- カスタム Java は保守コストが高くなります: すべての OIG コネクタとワークフローは Java EE で手作りされているため、コードレスまたはノーコードのプラットフォームよりもアップグレード、監査、要員の確保が難しくなります。
- ネイティブの AI または非人間のアイデンティティ管理(ガバナンス)がない: OIG は、AI 支援によるアクセス判断や機械アイデンティティのガバナンスより前の時代の製品です。これらはいまや、エンタープライズ IGA では基本的な期待事項になっています。
- 移行は完全な作り直しです: コネクタやワークフローは引き継げないため、サポート終了までの猶予期間が、単なるバージョンアップではなくプラットフォームの選定を迫ることになります。
- 専門の OIG 人材は不足しています: OIG のカスタマイズに精通したエンジニアの人材プールは引き続き縮小しており、プロジェクトのリスクと運用コスト(ランレート)の両方が高まります。
- 総保有コスト(TCO): Oracle Fusion Middleware および WebLogic スタック上で OIG を運用するには、重要なインフラ、ライセンス、および専門スタッフの人件費が必要となり、これらは時間の経過とともに増加していきます。
Oracle Identity Governance の代替製品で見るべきポイント
重量級のオンプレミス IGA プラットフォームを、初めて導入する購入者が十分に重視しない基準に対するフィルターで置き換えます。これらこそが、スムーズな移行と行き詰まった移行を分けるポイントです。
- カスタムコードなしで実現する IGA の深さ: ライフサイクル自動化、アクセス要求のワークフロー、認定キャンペーン、そして role-based access control (RBAC) がそのまま利用できるかを確認してください。職務分離(SoD)コントロールは、最も厳密に精査する価値があります。
- デプロイモデルの適合性: クラウドネイティブのプラットフォームではオンプレミスの選択肢が提供されない場合がありますが、従来型のスイートはハイブリッドデプロイに対応しています。データレジデンシーの要件がある規制産業では、そのモデルが、お客様の全ての権限範囲をカバーしていることを確認してください。
- AI と 非ヒューマン・アイデンティティ(NHI)のガバナンス: OIG にはネイティブの AI 機能がなく、NHI ガバナンスは現在、最低限の要件となっています。 サービスアカウント、API キー、そしてマシン資格情報は、報告されている比率により、人間のアイデンティティよりも 10:1 から 80:1 を超える まで多く存在します。
- 移行の道筋とタイムライン: OIG の移行では、すべてのコネクタを再構築します。より大規模なプラットフォームでフルスコープの実装を行う場合、12か月を超えることが多いため、定義済みスコープのアクセラレータと現実的なタイムラインを依頼してください。
Netwrix Identity Manager は、ハイブリッド Active Directory と Entra ID にまたがる joiner-mover-leaver ワークフローをコード不要で自動化します。デモをリクエストしてください。
2026年のエンタープライズ IGA に最適な Oracle Identity Governance の代替案 7選
以下の7つのプラットフォームは、統合型の IGA(アイデンティティガバナンスおよび管理)と privileged access management(PAM)スイート、クラウドネイティブSaaS、および SAP とメインフレームを深くカバーするハイブリッドなエンタープライズプラットフォームにまたがっています。
1. Netwrix Identity Manager
Netwrix Identity Manager は Netwrix 1Secure™ プラットフォームにおけるアイデンティティ・ガバナンスおよび管理ソリューションです。Fusion Middleware ベースの重厚なスイート上で動作する Oracle Identity Governance とは異なり、ハイブリッドな Microsoft 環境向けに設計されています。
主な機能:
- ノーコードのライフサイクル自動化: 構成可能なワークフローにより、ハイブリッドな Active Directory と Entra ID の間で、Joiner-mover-leaver(入社・異動・退職)に関するプロビジョニング/デプロビジョニングを実現します。これにより、OIG のカスタム Java コネクタを設定で置き換えます。
- アクセス認証: 所有者主導の 証明(アテステーション)キャンペーン で、所定のスケジュールに従って権限(エンタイトルメント)を再認証し、SOX、HIPAA、PCI DSS、ISO 27001 向けの監査に対応できる証拠を生成します。
- 非人間の ID ガバナンス: サービスアカウント、API キー、マシン・アイデンティティは、人間のアカウントと同じポリシーのもとで管理されます。これは、OIG がネイティブには備えていない種類のカバレッジです。
- 事前構成済みコネクタ: Active Directory、Entra ID、HR システム、および主要な SaaS アプリケーション向けの、すぐに使える統合により、ID と権限(エンタイトルメント)を同期します。
考慮すべき点:
- カバレッジは Active Directory と Entra ID において最も深いため、Microsoft 以外の ID プロバイダーでは補助的なツールが必要になる場合があります。
- SAP、Oracle E-Business Suite、そしてメインフレームの職務分掌(segregation-of-duties)範囲を深く扱う場合は、これらのアプリケーションを候補に絞り込む前に、コネクタの深さまで検証する必要があります。
- 大きくカスタマイズされた OIG の導入を置き換えるチームは、コネクタとワークフローのロジックが移植ではなく再構築されるため、移行の範囲を意図的に定義すべきです。
おすすめ: OIG を離れていく、Microsoft 中心のハイブリッド企業で、数か月に及ぶ作り直しをせずにノーコードの ID ガバナンスを必要とする場合
2. Saviynt Enterprise Identity Cloud
Saviynt は、IGA、アプリケーション アクセスのガバナンス、および特権アクセスを単一の SaaS アーキテクチャで統合する、クラウドネイティブのコンバージド(統合型)プラットフォームです。企業の職務分掌(SoD)領域で OIG と直接競合し、主要なエンタープライズ リソース プランニング(ERP)やビジネス アプリケーション向けに、標準で利用できるルールセットを提供します。
主な機能:
- クラウドネイティブの SaaS アーキテクチャで、IGA のライフサイクル管理、認証、SoD コントロールを統合し、コアとなるガバナンス用の個別モジュールを用意することなく実現します。
- 企業の業務アプリケーション全体に対して、きめ細かな SoD 分析と特権アクセス制御を備えたアプリケーションアクセスのガバナンス。
- SAP、Oracle E-Business Suite、NetSuite、Salesforce、PeopleSoft、Workday 向けの、すぐに使える SoD ルールセット。
考慮すべき点:
- オンプレミスのデプロイオプションがないため、データ所在地(データレジデンシー)の要件がある規制対象プログラムは、まずクラウドでのデータ取り扱いを評価する必要があります。
- AI主導の自動化に関する主張は、独立した検証が限られているため、概念実証(PoC)で自動化率を確認してください。
おすすめ: コアプラットフォーム上でSAPまたはOracle EBSのSoDコントロールが必要な、クラウドネイティブIGAへ移行中のエンタープライズ
3. Microsoft Entra ID Governance
Microsoft Entra ID Governance は、Microsoft 365、Azure、および接続された SaaS アプリケーション向けに、Microsoft のIDスタックへライフサイクル ワークフロー、アクセス パッケージ、アクセス レビューを追加します。OIG のオンプレミスでの運用基盤(フットプリント)なしで、クラウド内でネイティブにガバナンスを提供します。
主な機能:
- Workday および SAP SuccessFactors を HR ソースとして、入社・異動・退職(joiner-mover-leaver)を自動化するためのライフサイクル ワークフロー。
- アクセス要求に対して、多段階の承認ワークフローと職務分離(segregation-of-duties)チェックを備えたアクセス パッケージ。
- Microsoft Entra Privileged Identity Management (PIM) とのネイティブ統合により、より広範な Entra ID のガバナンス スタック全体に対応します。
考慮すべき点:
- Microsoft 以外のレガシー アプリケーションのガバナンスには、補助的なツールが必要です。たとえば、きめ細かな SAP SoD 向けのパートナー ソリューションなどです。
- Entra PIM は Microsoft Entra、Azure、および Microsoft 365 のロールに対してのみスコープを設定でき、Microsoft 以外のシステムに対する資格情報の保管(credential vaulting)やセッション記録(session recording)はサポートしていません。
おすすめ: Entra ID Governance のアドオン SKU にすでにライセンス済みの、Microsoft 比重の高い企業。
4. Omada Identity
Omada は、ノーコードの構成モデルを備えた目的特化型のエンタープライズ IGA プラットフォームです。その Identity Cloud Accelerator は、Oracle IAM から移行するための 12 週間・範囲が定義された移行パスを対象としており、これが多くの OIG の候補リストに入る理由になっています。
主な機能:
- IdentityPROCESS+ フレームワークによるノーコード IGA 設定。コアプラットフォームで SoD コントロールを提供します。
- 連携されたアイデンティティソース、ガバナンスのワークフロー、運用トレーニングを含む、12 週間を目標としたスコープ定義済みの Oracle IAM 移行アクセラレータ。
- SaaS、オンプレミス、プライベートクラウドのハイブリッド展開モデルにわたって機能を同等に。
考慮すべき点:
- 12週間のアクセラレーターは定義された範囲に適用されるため、度合いの高いカスタマイズが施された Oracle 環境では適用されると想定しないでください。
- AI および NHI のガバナンス機能は、クラウドネイティブの統合(converged)プラットフォームに比べると、まだ成熟途上です。
おすすめ対象: 特に欧州の規制要件のもとで、構造化された迅速な OIG 移行を求める企業
5. One Identity Manager
One Identity Manager は、Active Directory、SAP、そしてマルチシステム環境を幅広くカバーする統合 IGA(Identity Governance and Administration)と特権アクセスのガバナンスを提供するプラットフォームです。差別化ポイントは、One Identity Safeguard による資格情報の金庫化(credential vaulting)とセッション記録(session recording)を通じて、アイデンティティと特権アクティビティを一緒に統制(governing)する点にあります。
主な機能:
- 高度な Active Directory、Entra ID、および SAP 統合により、SAP 全体で SoD の競合検知と強制を実現します。
- Safeguard 連携により、認証情報のボールト保管(vaulting)とセッション ブローカリングを実現し、統合 IGA と特権アクセスのガバナンスを提供します。
- 接続されたシステム全体で異常な挙動を検知し、フラグ付けできるアイデンティティおよび特権アクティビティの監視。
考慮すべき点:
- 導入は手間がかかり複雑だと広く報告されており、展開および運用には経験豊富なスタッフが必要です。
- 従来の Web Designer インターフェースは実務者から一貫して批判を受けており、最新のインターフェースは手動でのアップグレードが必要です。
おすすめ: 複雑な AD、SAP、および複数システムの IGA と PAM を 1 社のベンダーのもとで統合したい企業。
6. IBM Verify Identity Governance
IBM Verify Identity Governance(旧称 IBM Security Verify Governance)は、ビジネス活動に基づくガバナンスと、大規模で多様なエンタープライズ環境全体にわたる監査の深みを提供します。セキュリティ運用がすでに IBM のエコシステムに根付いている組織に適しています。
主な機能:
- 企業規模での財務および業務運営のコンプライアンスを支える、業務活動ベースの SoD 分析。
- Oracle E-Business Suite や PeopleSoft コネクタなどを含む、アクティブなアダプタ エコシステム。
- データ・レジデンシー要件が厳格な組織向けのオンプレミスおよびハイブリッド展開。
考慮すべき点:
- 導入と継続的な運用管理には、通常、専任のアイデンティティ チームと、システムインテグレーターとの連携が必要です。
- ユーザー インターフェイスとデプロイの俊敏性は、より新しいクラウドネイティブ プラットフォームに比べて遅れを取っており、SaaS の代替案と比べて運用上のオーバーヘッドが増えます。
おすすめ: IBM メインフレーム、レガシーの IBM インフラ、または QRadar を基盤としたセキュリティ運用を行う大企業。
7. CyberArk Identity Governance
CyberArk Identity Governance は、CyberArk の PAM プラットフォーム上に重ねて導入される IGA モジュールです。CyberArk の privileged access management(特権アクセス管理)の上に entitlement のガバナンスを追加し、PAM を土台として IGA にアプローチします。CyberArk は 2025 年 2 月の Zilla Security 買収によってこの機能を獲得し、その後 2026 年 2 月に Palo Alto Networks に買収されました。
主な機能:
- IGA のライフサイクル管理とアクセス認証は、CyberArk PAM のボルト(金庫)インフラストラクチャに統合されています。
- オンプレミスおよびクラウド アプリケーションにまたがる、エンタイトルメントのガバナンスと最小特権(least-privilege)管理。
考慮すべき点:
- IGA の機能は2年未満なので、その認証と SoD の深さに関するトレイルが IGA プラットフォームを確立しています。
- 最大の価値は既存の CyberArk PAM 顧客に見込まれます。単独の IGA 購入として導入する場合、提供範囲は確立されたプラットフォームに及びません。
最適な用途: 別の IGA ベンダーを追加せずに、ガバナンスを標準のエンタイトルメントへ拡張したい既存の CyberArk PAM 顧客。
適切な Oracle Identity Governance の代替案を選びましょう
2026 年 12 月のサポート期限が近づく中で、判断基準となるのは、プラットフォームが 1 年間のカスタム再構築なしにガバナンスを迅速に立ち上げられるかどうかです。
OIG の移行を管理する、ハイブリッドで Microsoft 中心のチームであれば、Netwrix はその要件に合致します。 Netwrix Identity Manager はノーコード設定により、独自の Java ライフサイクルおよび認証ワークフローを置き換えます。
そこから Netwrix Access Analyzer は、各 identity がアクセスできる機密データに権限(entitlements)を紐づけ、Netwrix Privilege Secure は常駐(standing)特権をゼロに徹底するため、移行したアカウントは永続的な昇格権限を保持しません。
これらを組み合わせることで、アクセスが 最小権限の原則 に沿った状態を保ち、監査にすぐ使えるエビデンス を環境の変化に応じて生成します。
デモを依頼する 。Netwrix が、Oracle Identity Governance からの移行、ハイブリッド Active Directory と Entra ID のガバナンス、および監査にすぐ使えるコンプライアンスのエビデンス生成をどのように支援できるかをご覧ください。
免責事項:この記事の情報は 2026 年 6 月時点で検証されています。最新の機能については、各プロバイダーに直接ご確認ください。
Oracle Identity Governance の代替案に関するよくある質問
共有する
もっと詳しく
著者について
