
Active Directory (AD) の誤設定が、現在機密データにまで及ぶ多くの露出の原因となっています。 Netwrix 2026 Data and Identity Security Report によると、74%の組織が、権限昇格を可能にする可能性のあるAD環境の誤設定がないと完全には確信していません。
PingCastleとPurple Knightは、これらの誤設定を見つける話題を支配しており、Netwrixは2024年8月1日にPingCastleを買収しました。
Netwrix PingCastleはADの構成と成熟度がどこで弱いかを尋ねます。Purple KnightはADとEntra ID全体で今すぐ修正が必要な特定の露出指標および侵害指標(IOEおよびIOC)を尋ねます。
この比較は、方法論、カバレッジ、導入の手間、および各評価が継続的なidentity security managementにどのように適合するかを評価します。
PingCastleとPurple Knightの比較
以下の表は、この評価で最も重要な次元にわたってNetwrix PingCastleとPurple Knightをマッピングし、さらにNetwrixのより広範なidentity security stackがどちらかをどのように拡張するかを示しています。最大の決定は、評価により深いAD構成スコアリングが必要か、より広範なハイブリッドidentityカバレッジが必要かです。
Dimension | Netwrix PingCastle | Purple Knight | Netwrix |
|---|---|---|---|
|
Primary focus |
AD security assessment and maturity-style risk scoring |
Point-in-time exposure assessment for Active Directory and Microsoft Entra ID, scanning for attack-relevant risks |
AD assessment (Netwrix PingCastle) plus continuous identity security posture management via Netwrix 1Secure™ |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Exposure indicators and active-compromise signals across hybrid identity environments |
Point-in-time scoring plus continuous drift detection, real-time attack blocking, and privileged access remediation |
|
Output style |
HTML reports and risk scorecards; Domain Risk Score, Maturity Assessment |
Color-coded report card, graded categories, prioritized remediation checklist |
Domain Risk Score and CMMI maturity scoring from Netwrix PingCastle, plus ongoing risk scoring and alerting through 1Secure |
|
Coverage |
Both on-premises Active Directory and Microsoft Entra ID, while capabilities vary by edition |
On-premises AD + Entra ID + Okta |
On-premises AD and Entra ID; Okta isn't covered |
|
Ease of setup |
Standalone executable that can produce a scored HTML healthcheck report, with scan times typically ranging from a few minutes to an hour depending on environment size |
Lightweight installed GUI tool; AD scans run with standard domain-user permissions |
Same standalone Netwrix PingCastle executable, with 1Secure layered on for ongoing monitoring |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix 1Secure adds ongoing identity security posture management across AD and Entra ID |
Community Edition runs on demand; Semperis Directory Services Protector adds continuous monitoring as a separate product |
Netwrix 1Secure adds always-on identity security posture management, closing the gap that the free tier leaves between scans |
|
Deployment model and licensing |
Offline single executable; Free under the Non-Profit Open Software License 3.0 for internal use; a paid licence covers reselling assessments |
Installed executable; Community Edition free, with current commercial-use terms requiring vendor verification |
Netwrix PingCastle Community Edition free for personal use; 1Secure, Threat Prevention, Threat Manager, and Privilege Secure licensed separately for the fuller program |
|
Best for |
Admins needing fast, scored AD health checks with a path into a broader identity security program |
Teams needing a fast hybrid exposure snapshot across AD, Entra ID, and Okta with guided remediation |
Teams that want the AD assessment tool to plug directly into ongoing monitoring, real-time attack blocking, and privileged access remediation |
指標数に関する注意:正確な指標数は版やフレームワークのマッピングによって変わるため、数値は確定的な事実ではなく概算として扱ってください。
なぜ購入者はPingCastleとPurple Knightを比較するのか
両方のツールはidentityインフラストラクチャのリスクに関する時点レポートを作成するため、評価では通常一緒に扱われます。
政府の共同ガイダンスは両方のツールを推奨しています
2024年9月の勧告では、Active Directoryの侵害検出と緩和について、BloodHound、Netwrix PingCastle、およびPurple Knightを名前で一緒に推奨しています。これは、アメリカ国家安全保障局(NSA)、サイバーセキュリティ・インフラセキュリティ庁(CISA)、オーストラリア、カナダ、ニュージーランド、イギリスのサイバー機関からのものです。
このアドバイザリは、Netwrix PingCastleをActive Directoryのセキュリティレポートツールとして、Purple KnightをActive Directory環境のセキュリティ評価用アプリケーションとして説明しており、両者を真剣な評価で並べて位置づけています。
構成リスクと露出指標リスクは異なる問題です
Netwrix PingCastleは、時間の経過とともに再実行できる形式で構成とポリシーの成熟度をスコアリングします。Purple Knightは、特定の時点での露出、誤設定、および脆弱性の指標を示します。両ツールとも迅速なスキャンから数値スコアを生成するため、購入者は機能リストを直接比較した後に違いを認識することがよくあります。
ハイブリッドAD、Entra ID、およびOkta環境がリスクを高めます
Netwrix 2025 サイバーセキュリティトレンドレポートによると、77%の組織が現在ハイブリッドIT環境で運用しています。Purple KnightのカバレッジはActive DirectoryとMicrosoft Entra IDに最も深いため、Oktaの要件はここで特に検証する必要があります。
Netwrix PingCastleの無料プランはEntra IDやOktaではなくオンプレミスのADに重点を置いているため、ハイブリッド購入者は具体的なカバレッジの判断を迫られます。
PingCastleの所有権とロードマップが変更されました
NetwrixによるPingCastleの買収により、両ツールを使用する既存の多くのアドバイスは変更前のものであり、Semperisの2022年9月の比較も含まれます。現在評価している購入者は、Netwrix PingCastleがより広範なidentity securityアーキテクチャの中でどこに位置するかを検討すべきです。
ADの構成と健全性評価のためのNetwrix PingCastle
Netwrix PingCastleは、ディレクトリのリスクを評価し、強化作業の優先順位を付けるADセキュリティ評価ツールです。標準のドメインユーザーアカウントでスタンドアロン実行可能ファイルとして動作し、Lightweight Directory Access Protocol(LDAP)、Active Directory Web Services(ADWS)、Server Message Blockを使用します。
各スキャンは、Privileged Accounts、Trusts、Stale Objects、Security Anomaliesの4つのカテゴリのサブスコアの最大値を取るDomain Risk Scoreで見出しが付けられ、最大値は100に制限されています。Capability Maturity Model Integration(CMMI)モデルに基づく別の成熟度評価では、5つの領域で20の指標を評価します。
際立っている点:
これらの機能により、Netwrix PingCastleは繰り返し可能なADの状態追跡に役立ちます。
- 自動スキャンは、攻撃者が悪用する可能性のある誤設定、古いオブジェクト、安全でないポリシー、およびリスクのある設定を検出し、上記の4つのリスクカテゴリに分類します。
- HTMLレポートとスコアカードは再実行全体のポスチャートラッキングをサポートし、XML出力はマルチドメイン環境向けの統合レポートと信頼関係マップに供給します。
- リスクスコアは最もスコアの低いカテゴリの管理者を最初に指摘し、広範なヘルスチェックを修復シーケンスに変えるのに役立ちます
- オフラインの単一ファイル実行によりスキャンは環境内に保持され、Enterpriseドキュメントは規制されたネットワークに重要なエアギャップ操作を明確にサポートします
- Enterpriseエディションには、集中管理ダッシュボード、Windows Task Schedulerによるスケジュール評価、時間経過による成熟度スコアの追跡、および管理レポート用の色分けされたステータスビューが追加されます
- より広範なNetwrixプログラムの中で、1SecureはADおよびEntra ID全体の継続的なアイデンティティリスクスコアリングを表示し、170以上のチェックがMITRE ATT&CKにマッピングされています
基盤となるスキャンワークフローを変更せずに、トレンド追跡と管理レポートの作成が簡単に行えます。
考慮すべきこと:
購入者は無料スキャンに依存する前に、これらの制限も考慮する必要があります。
- コンサルタントおよびマネージドサービスプロバイダーは、有料ライセンスが必要です。無料ライセンスは内部評価をカバーしますが、他者への評価販売は含まれません。
- エディション固有のEntra IDのカバレッジは検証が必要なため、ハイブリッド購入者はより広範なスキャナーと比較する前に範囲を確認する必要があります。
- オンデマンドスキャンは実行間にギャップが生じるため、チームはポスチャードリフトと証拠履歴のための継続的なツールが必要です。
エディションとライセンスの確認は、スキャン結果とともにNetwrix PingCastleの評価に含まれます。
ハイブリッド露出と侵害評価のためのPurple Knight
Purple KnightはSemperisの無料評価ツールで、グラフィカルユーザーインターフェース(GUI)アプリケーションとして動作し、ADおよびMicrosoft Entra IDをIOEとIOCのためにスキャンします。スキャンは0から100までの総合セキュリティスコアをA+からFまでの評価で返します。
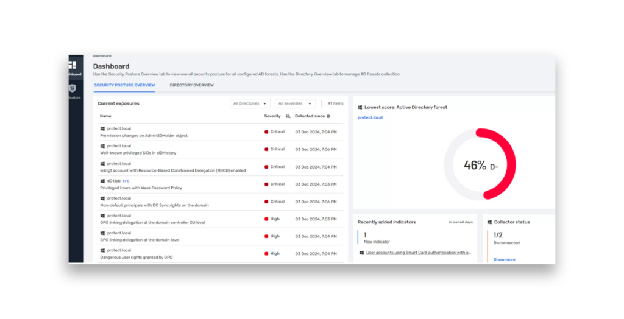
出典: semperis.com
注目すべき点:
Purple Knightの強みは、高速なハイブリッドカバレッジとガイド付き修復にあります:
- 色分けされた処方的なレポートカードは、深いADセキュリティの専門知識がないチームにも親しみやすく、修正作業のチェックリストを提供します
- 1回の無料スキャンでAD、Entra ID、Oktaをカバーします。Oktaの指標には、特権カスタムロール、最近作成されたAPIトークン、新しいSuper Admin権限のチェックが含まれます。
- すべてのインジケーターはMITRE ATT&CKにマッピングされており、これらのインジケーターは、マッピングが文書化されているより広範なセキュリティフレームワークと調査結果を関連付けるのに役立ち、各調査結果に攻撃手法のコンテキストを提供します。
- ADスキャンは標準権限を持つ通常のドメインユーザーとして実行されます。Entra IDスキャンにはGlobal Adminによる一度限りのアプリ登録が必要です。
レポートは評価から修復作業までスムーズに進みます。
考慮すべきこと:
チームは、ツールのハイブリッドスキャンのカバレッジとこれらのトレードオフを比較検討する必要があります。
- オンデマンド操作は再評価の間に可視性のギャップを残すため、購入者はドリフト検出のために別のプロセスが必要です。
- スコアは失敗した指標、重大度、およびオブジェクトの量に重みを付けており、修復サイクル全体での成熟度の追跡を制限します。
- アップグレードパスは購入者をIdentity threat detection & response (ITDR)の調達へと導き、評価のみの予算や範囲を超える可能性があります。
- レプリケーションのメタデータは変更を特定するのに役立ちますが、アクターの帰属やLDAPの偵察には追加のテレメトリソースが必要です。
Purple Knightは、単独の継続的なアイデンティティセキュリティプログラムよりも、迅速なスナップショットとして最も効果的です。
PingCastle vs. Purple Knight:直接比較
構成と成熟度の健康および露出指標リスクは、異なる運用上の質問に答えます。
ADの深さとハイブリッドの幅
Netwrix PingCastleは、特権アカウント、トラスト、古くなったオブジェクト、セキュリティ異常を中心に構成されたルールエンジンで、AD固有の構成と成熟度の追跡を深く掘り下げます。Purple KnightはEntra IDとOktaを同じ無料スキャンで幅広くカバーします。
オンプレミスのADのみを運用している組織にとって、両ツールはコアなディレクトリのユースケースをカバーしています。ハイブリッド環境では、Purple KnightのOkta対応がNetwrix PingCastleのCommunity Editionにはない明確な利点であり、優先すべきは深いAD構成のスコアリングか、Oktaを含む迅速なハイブリッドスナップショットかによって選択が決まります。
レポートと使いやすさ
Netwrix PingCastleのHTMLレポートはより技術的で、設定出力を読むことに慣れた管理者向けで、ルールごとの詳細な情報と修正推奨が含まれています。Purple Knightの評価レポートカードとExcelチェックリストは、スキルが混在するチームが迅速に対応できるよう、スコアと修正タスクを組み合わせています。
ADの専門知識が限られているチームでも両方のツールを実行できますが、出力の解釈は異なります。Purple Knightのレポートカードは非専門家向けに読みやすく、Netwrix PingCastleのスコアは時間の経過に伴う改善をより有用に追跡します。
セットアップの簡単さ
Netwrix PingCastleは単一の実行ファイルから実行されます。Purple KnightはインストールされたGUIツールとして動作し、最も時間のかかる指標チェックはデフォルトで選択解除されているため、初回スキャンが迅速に完了します。両ツールとも迅速に展開され、Netwrix PingCastleはテスト中にオフラインまたは隔離環境でわずかな優位性を保ちます。
ポイントインタイムスキャン vs. 継続的監視
無料プランはオンデマンドで実行され、スナップショットを提供し、Netwrix 2025 Cybersecurity Trends Reportによると、過去12か月間に51%の組織が専用の対応を必要とするセキュリティインシデントに直面しました。スナップショットは基準を確立し、次の週には変動が現れる可能性があります。
Netwrix PingCastleのEnterpriseティアは同じツール内でスケジュールされた評価を追加しますが、Semperis Directory Services ProtectorはPurple Knightユーザーに別製品として提供されます。代わりにNetwrix 1SecureはNetwrix PingCastleユーザーをADおよびEntra ID全体での継続的なidentity security posture管理に拡張します。
PingCastleとPurple Knightの選び方
両方の評価アプローチは同じ露出問題に異なる角度から対処しており、選択は最初に答える必要がある質問によって決まります。
次の場合はNetwrix PingCastleを選択してください:
- 目標は、特にエアギャップまたは規制された環境で、時間の経過とともに改善を追跡できるスコア付きのAD構成および成熟度ベースラインを再実行できることです。
- 環境は純粋にオンプレミスのADであり、Purple KnightのEntra IDおよびOktaのカバレッジはほとんど役に立ちません。
- 商用利用は問題ではなく、チームが有料のNetwrix PingCastleエディションに移行する準備ができている場合です
次の場合はPurple Knightを選択してください:
- 優先事項は、AD、Entra ID、および Okta 全体にわたる迅速でガイド付きのハイブリッドスナップショットであり、特に深い AD セキュリティ専門知識を持たないチーム向けです。
- Oktaはidentity estateの一部であり、ADおよびEntra IDと同じスキャンでカバーする必要があります。
- 評価付きの成績表と是正チェックリストは、再実行可能な成熟度追跡よりも重要です。
コンプライアンスのプレッシャーがしばしば決着をつけます。医療、金融サービス、防衛契約などの規制産業における中堅企業にとって、繰り返し可能なAD評価の証拠は、監査準備、継続的なコンプライアンス、およびCybersecurity Maturity Model Certification(CMMC)の期限計画を満たすのに役立ちます。
どちらのツールのレポートも、チームがidentityリスクを特定、割り当て、修正、再確認したことを示せます。HIPAA、PCI DSS、またはGDPRの対象チームは、すでにAD、Entra ID、Oktaのフットプリントに合ったツールを利用できます。
クロスバリデーションのために両方のツールを実行することは妥当であり、6つの機関の勧告では、いずれかを選ぶのではなく3つの評価ツールすべてを推奨しています。しかし、Identityプログラムは評価で終わることはほとんどありません。無料評価ツールを超えたチームは通常、継続的なADおよびEntra IDのリスクスコアリング、脅威検出、そしてPrivileged Access Management。
PingCastleやPurple KnightよりNetwrixを選ぶべき時
Netwrixは、評価ステップが直接適用されたプログラムに反映されることを望む購入者に適しています。
評価を継続的に実行する必要がある場合
Netwrix 2026 Data and Identity Security Reportによると、過去12か月間に包括的なADセキュリティ評価を実施した組織はわずか36%です。残りの64%は過去1年間にADの状況を評価していないか、評価したかどうかを把握しておらず、ほとんどの環境がスキャン間の変動にさらされています。
Netwrix 1Secureは、Netwrix PingCastleの評価エンジンを継続的に実行することで、そのギャップを埋めます。これにより、identity security posture managementをADおよびEntra ID全体にわたって追加し、170以上のMITRE ATT&CKにマッピングされたチェックを提供し、チームに単一の時点評価だけを残しません。
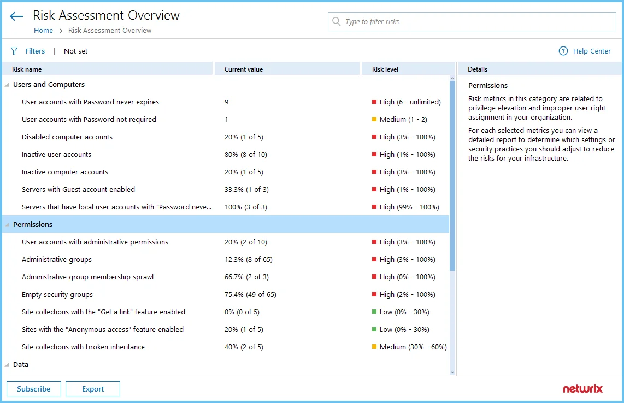
出典: Netwrix 製品ドキュメント
AD攻撃をリアルタイムでブロックする必要がある場合
Netwrix PingCastleもPurple Knightも進行中の攻撃を止めることはできず、どちらも事後にリスクを報告します。 Netwrix Threat Preventionは、DCSync、Kerberoasting、およびPass-the-HashのAD攻撃をリアルタイムでブロックします。
Netwrix Threat Managerは、ESC1、ESC3、ESC4、ESC7を含むActive Directory Certificate Services(AD CS)の悪用パターンを検出し、その検出はNetwrix Threat Manager 3.2リリースで追加されました。
次のステップが常設の特権アクセスを閉じることの場合
評価結果では、過剰に権限が付与された特権アカウントが定期的に明らかになり、Netwrix Privilege Secureはこれらの常設アカウントをエフェメラルアカウントに置き換えます。これはタスクに限定された特権セッションで、使用間にアクティブなままではなく自動的に取り消されます。
Eastern Carver County Schoolsは、評価で過剰なアクセスが判明した後、9,300人の学生のデータを保持するシステム全体で常時の特権アクセスを排除しました。Netwrix Privilege Secureの展開は、従来のPAMプロジェクトが数か月かかるところを数日で完了しました。
AD評価、継続的な監視、およびprivileged access remediationが必要なチームは、Netwrix PingCastleやPurple Knightを別々のツールに繋ぐ代わりに、1つのベンダーから3つすべてを入手します。
デモをリクエスト ハイブリッドのActive DirectoryおよびEntra ID全体でNetwrix PingCastle、1Secure、Threat Prevention、Privilege Secureがどのように連携しているかをご覧ください。
免責事項:この記事の情報は2026年7月時点で確認されています。現在の機能と価格については、各プロバイダーに直接ご確認ください。
PingCastle と Purple Knight に関するよくある質問:AD 脆弱性スキャナー比較
共有する
もっと詳しく
著者について
