
月曜の朝です。コーヒー片手にセキュリティダッシュボードを開くと、目に入るのはこれです。高リスク 573 件。
これは深刻なのでしょうか。おそらくそうです。先月より悪化しているのでしょうか。判断しにくいところです。どれから対処すべきでしょうか。それを突き止めるだけでも時間がかかりそうです。
これは、Netwrix のデータおよびアイデンティティセキュリティ向け SaaS プラットフォーム 1Secure で私が手がけた中でも、特に難しい UX の課題の出発点でした。データは正確でしたが、意味のない数字はただのノイズです。そこで私たちは自問しました。「このノイズを、行動につながる情報に変えるにはどうすればよいか」
30 秒テスト
プロジェクトの初期に、私たちは厳しい目標を掲げました。セキュリティ管理者が 30 秒以内 に自社の態勢を理解できること。「探せば情報が見つかる」ではなく、ページが読み込まれた瞬間に、まだコーヒーを手にしたまま理解できることです。
この制約により、リスクの単純な件数表示など、最も分かりやすい解決策のいくつかは外れました。数えることは理解することではないため、このテストをすぐに通過できません。
そこで私たちは、明確な尺度、明確なゾーン、そして現在地を率直に伝える 1 文を備えた リスクスコア に移行しました。
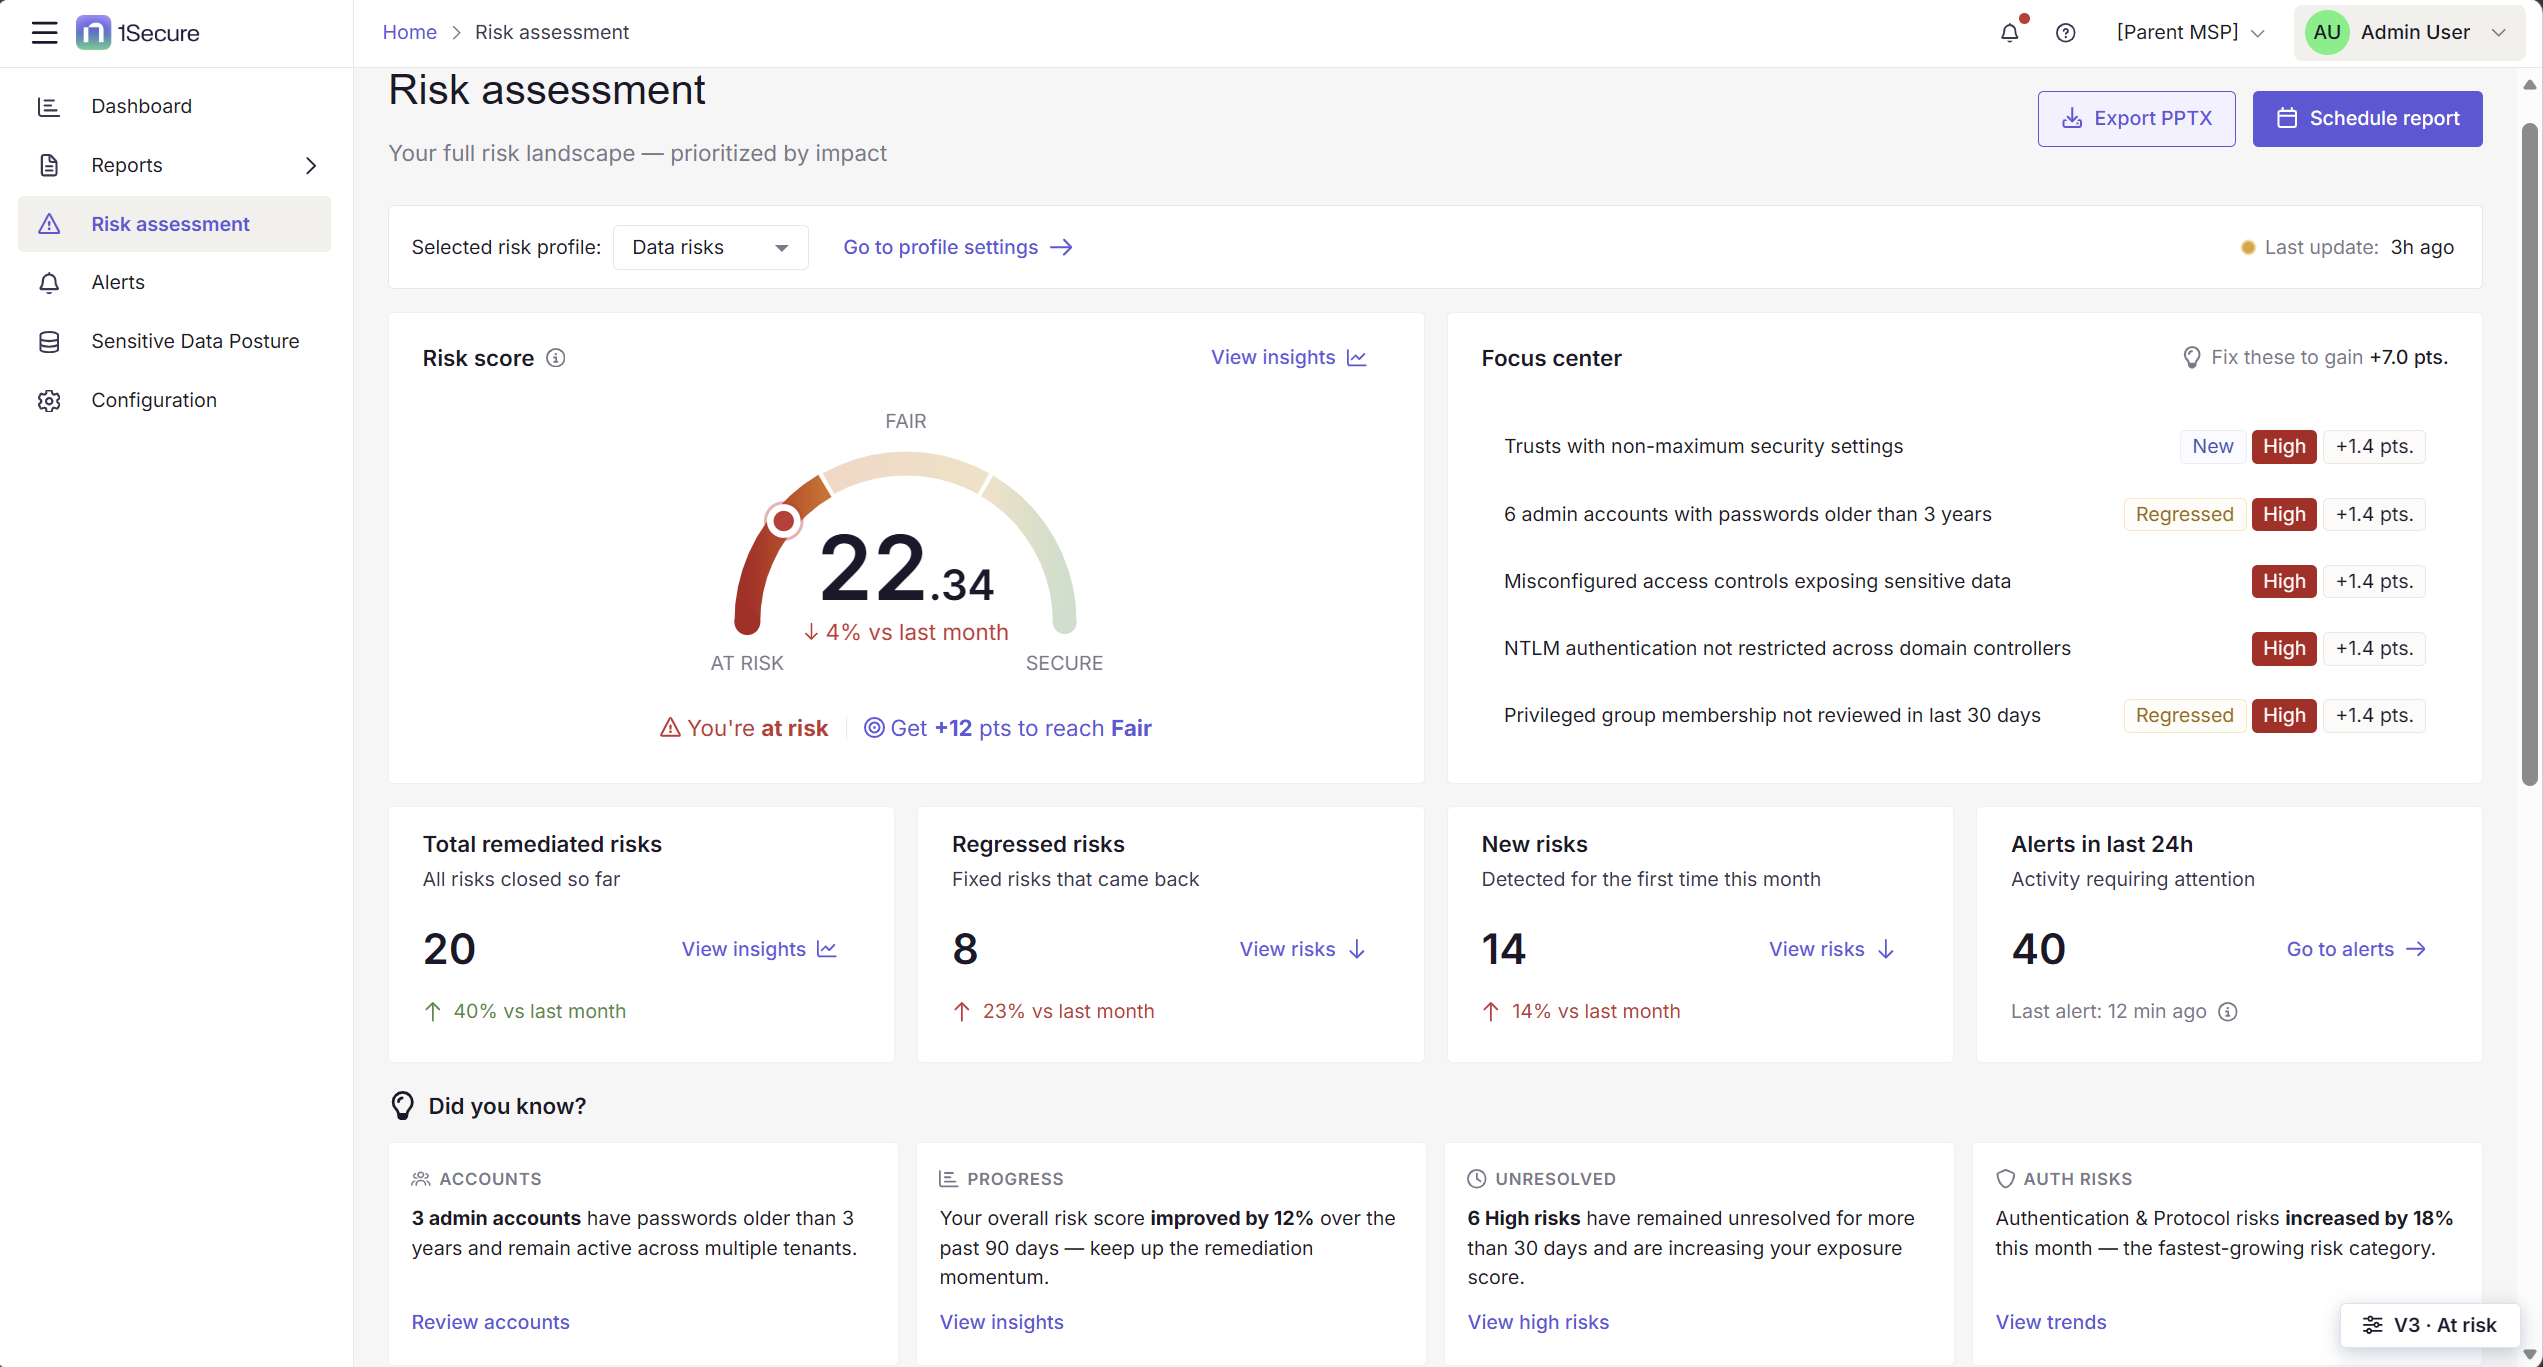
Risk Assessment は PingCastle、つまり セキュリティチームが長年信頼してきたツール をベースにしています。このツールは、Active Directory の現状を教えてくれます。その分析は堅実なので、有効な部分はそのまま残し、伝え方を作り直しました。スコアには重み付けがされており、これは思った以上に重要です。管理者アカウント 12 件に影響する重大度の高い検出結果は、ステージング OU にある古いコンピューターオブジェクト 1 件よりはるかに大きく影響するため、この数字は件数だけでなく影響度を反映しています。
さらに、現在地を伝えるだけにとどまりませんでした。人々に、どこへ向かっているのかも伝えたのです。
Get +12 pts to reach Fair
数字を、次の一歩に変えました。次のゾーンまであと何ポイントか、どの対処でそこに到達できるかが正確に分かります。
進捗こそが最も大切です
調査で何度も耳にしたことがあります。セキュリティの仕事は終わりがなく、ときに目に見えないということです。12 件を解決しても、誰も気づきません。けれども 13 件目で問題が起きれば、全員が気づきます。
そこで私たちは、進捗を見逃せないようにしました。リスクに対処するとスコアが動き、すべての対処に目に見えるポイントの価値が付きます。トレンドを見れば、先月と比べて上向いているのか下降しているのかが分かります。
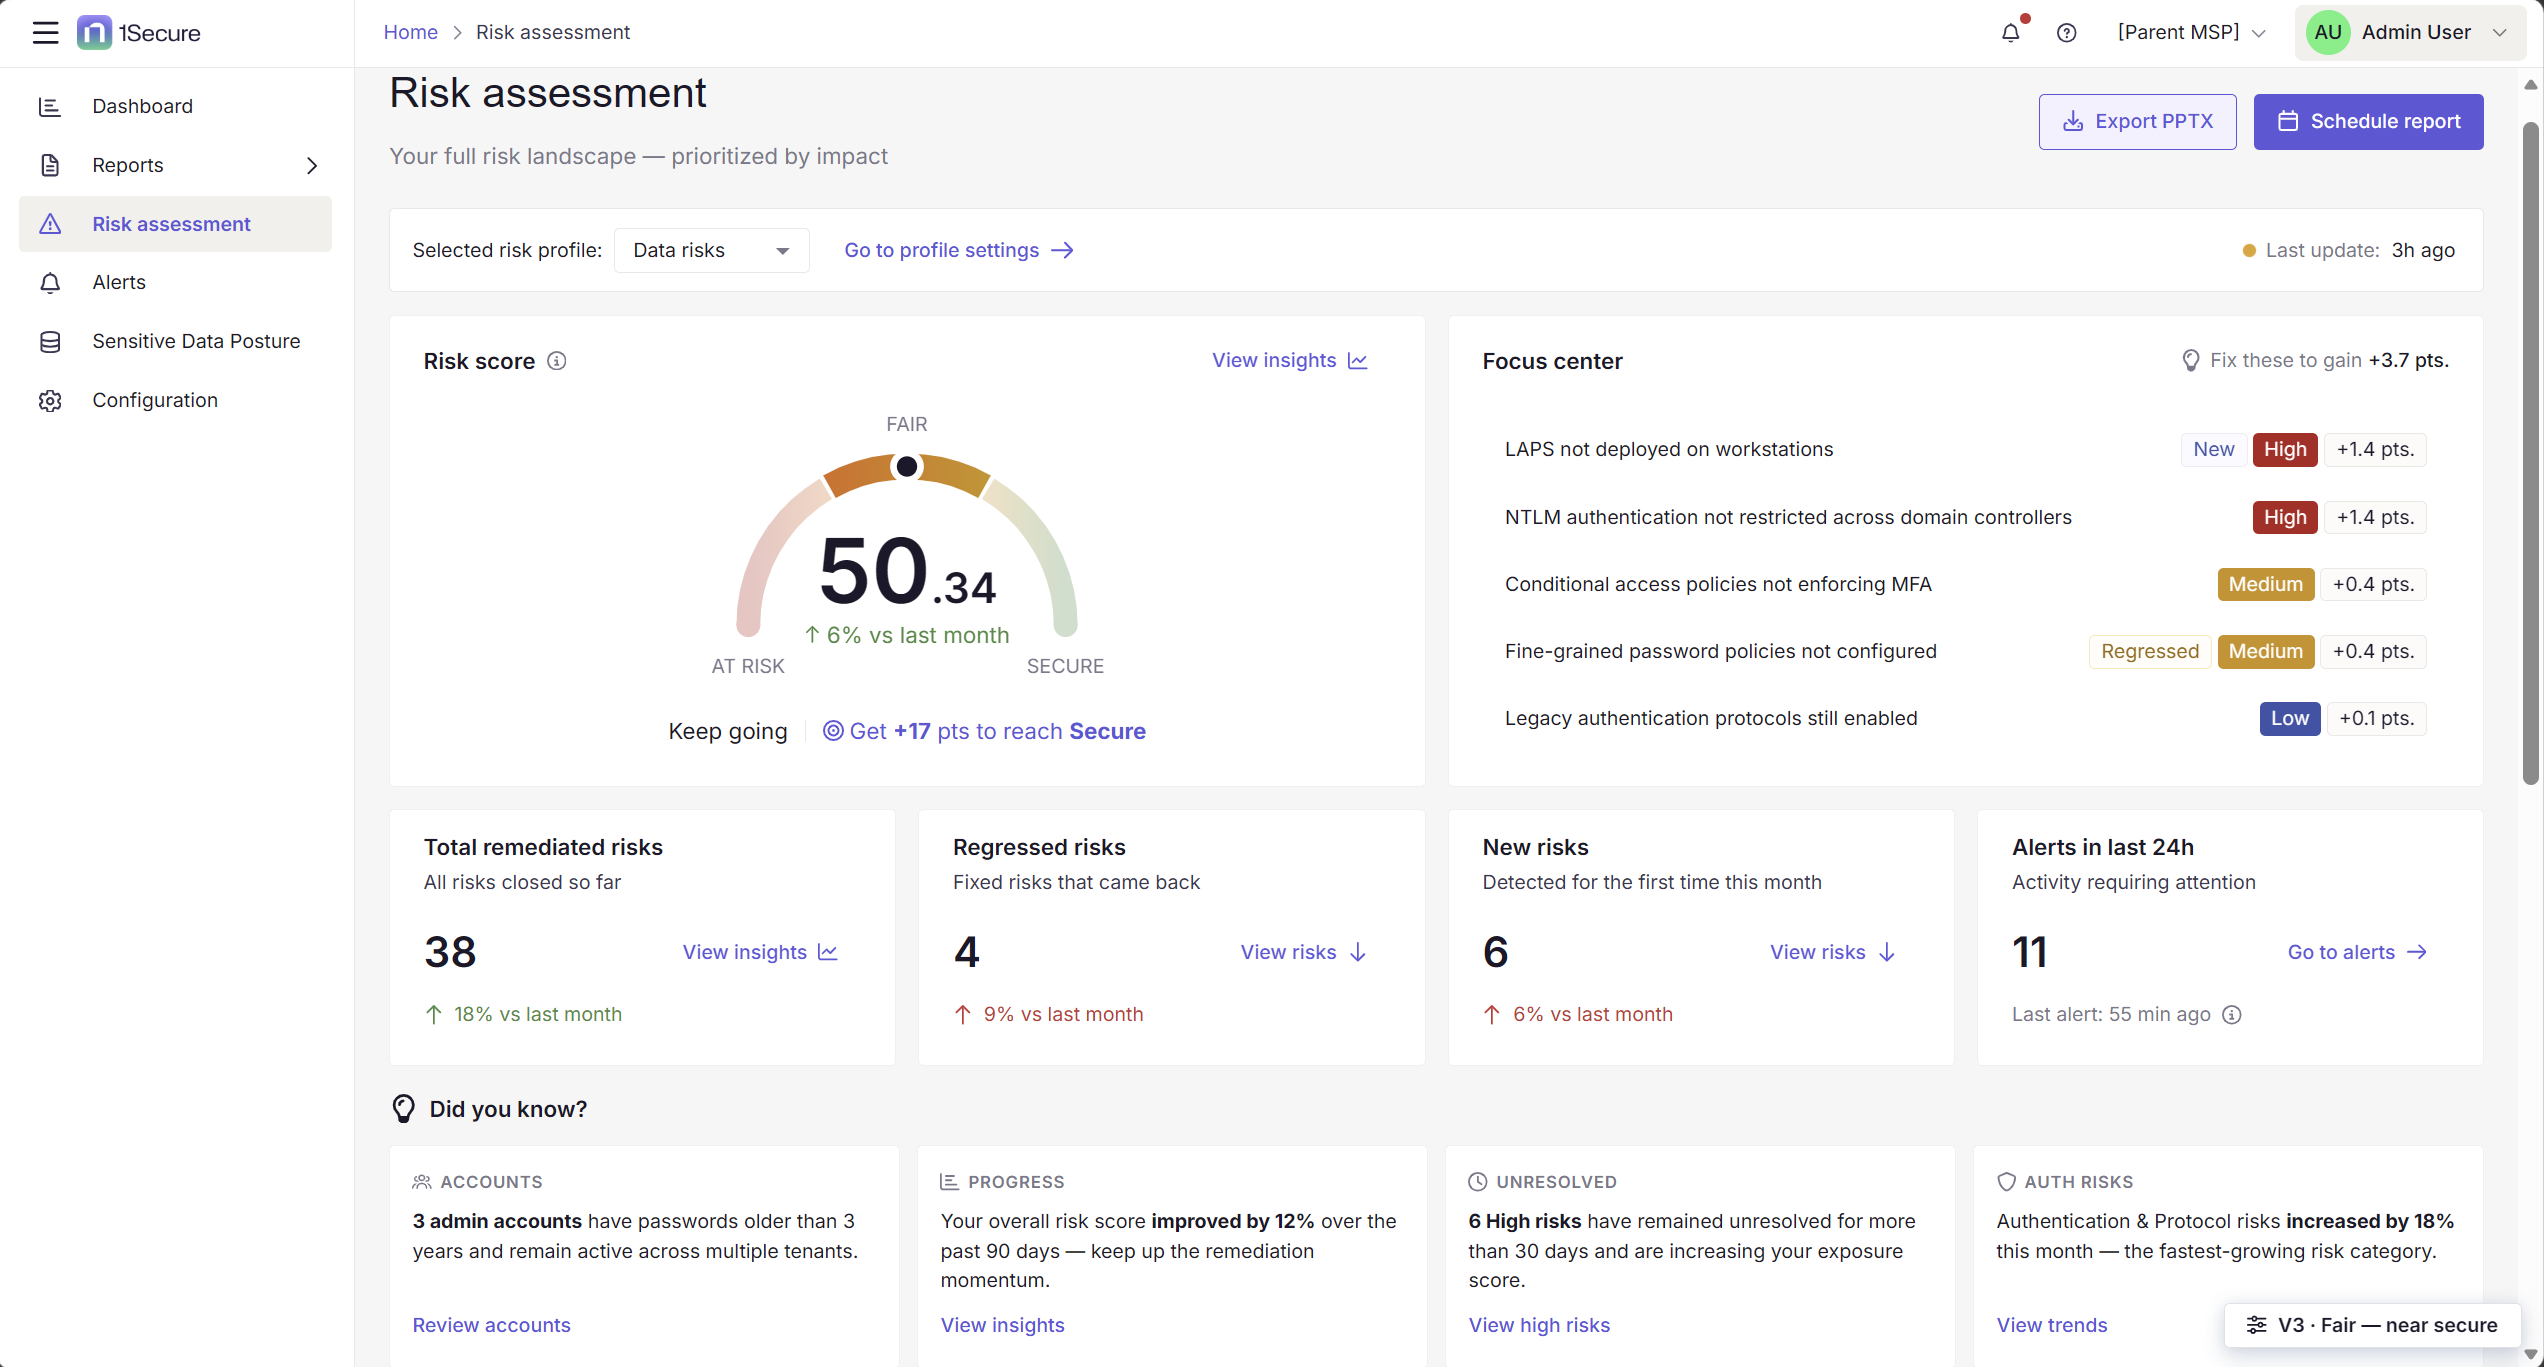
Focus center: 皆が夢中になった機能
今回の再設計で最も検証が進んだ要素を 1 つ挙げるなら、これです。
Focus center は、すべての管理者がこのページを開くときに抱く疑問に答えます。「壊れているもののうち、今すぐ何をすべきか」 573 件のリストも、設定が必要な重大度フィルターも表示しません。代わりに、態勢への影響が最も大きい少数の項目を表示し、それぞれについて、放置した場合のコストと、対処した場合に得られるメリットを示します。
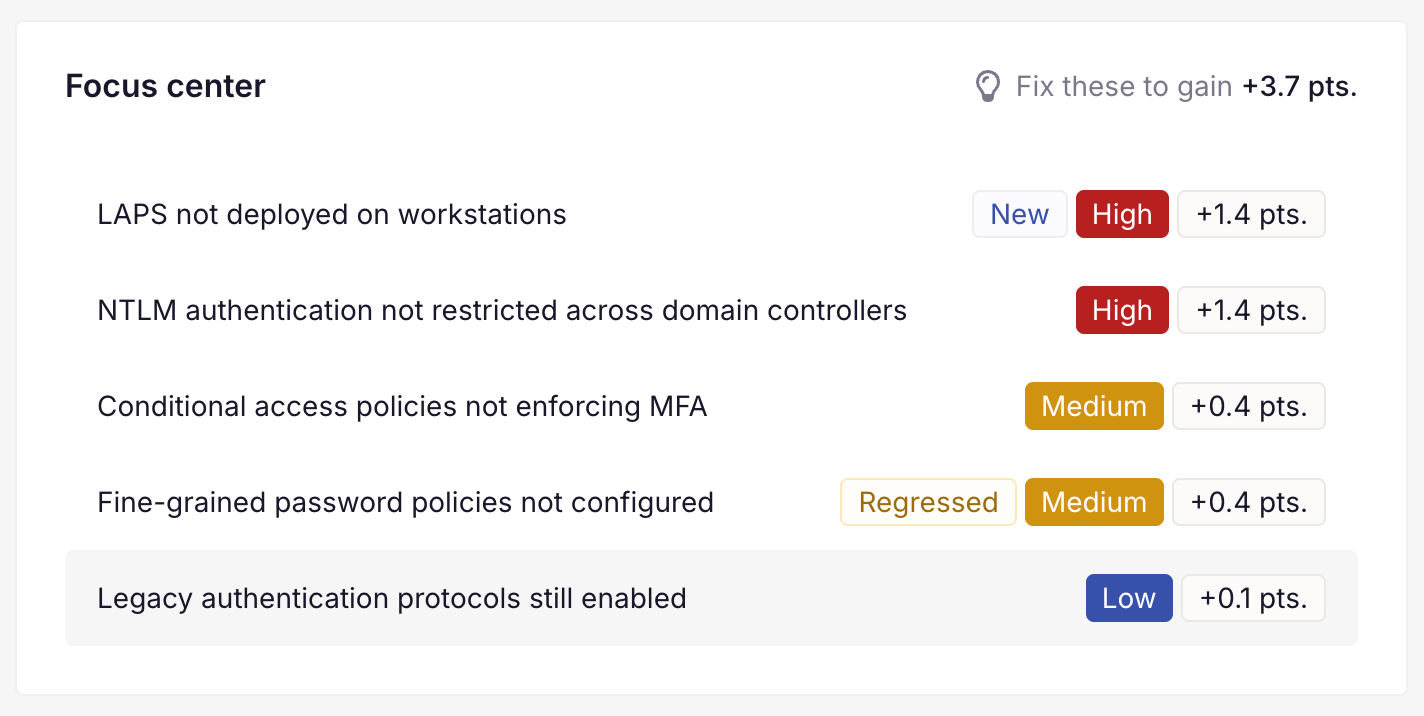
ユーザーはこの機能を気に入りました。したくない判断をなくしたからです。優先順位付けは骨の折れる作業なので、私たちが代わりに行いました。
「[Focus center] はとても助かります。何が起きていて、何に取り組むべきかをすぐに把握できるので、確実に役立ちます。」
コンテキストバッジとして New と Regressed も追加しました。「今出てきたばかり」と「一度対処したのに戻ってきた」は、感情面でも運用面でもまったく異なる状況であり、異なる対応が必要だからです。
ご存じですか? データを文章に変える
数字は何が起きているかを伝え、文章はそれが何を意味するかを伝えます。
- 管理者アカウント 3 件のパスワードが 3 年以上前のもので、複数のテナントで有効なままです。
- 認証およびプロトコルのリスクが今月 18% 増加し、最も急速に増えているリスクカテゴリとなっています。
スライドを 1 枚も作らずに、そのまま CISO との会議に持ち込める洞察です。これは私たちが繰り返し耳にした、ユーザーの切実なニーズでした。態勢レポートの作成には何時間もかかり、ダッシュボードを手作業で経営層向けの言葉に置き換える作業を好む人はいません。この機能は、デザインとプロダクトが一緒に課題に取り組むと最良のアイデアが生まれる、という好例です。
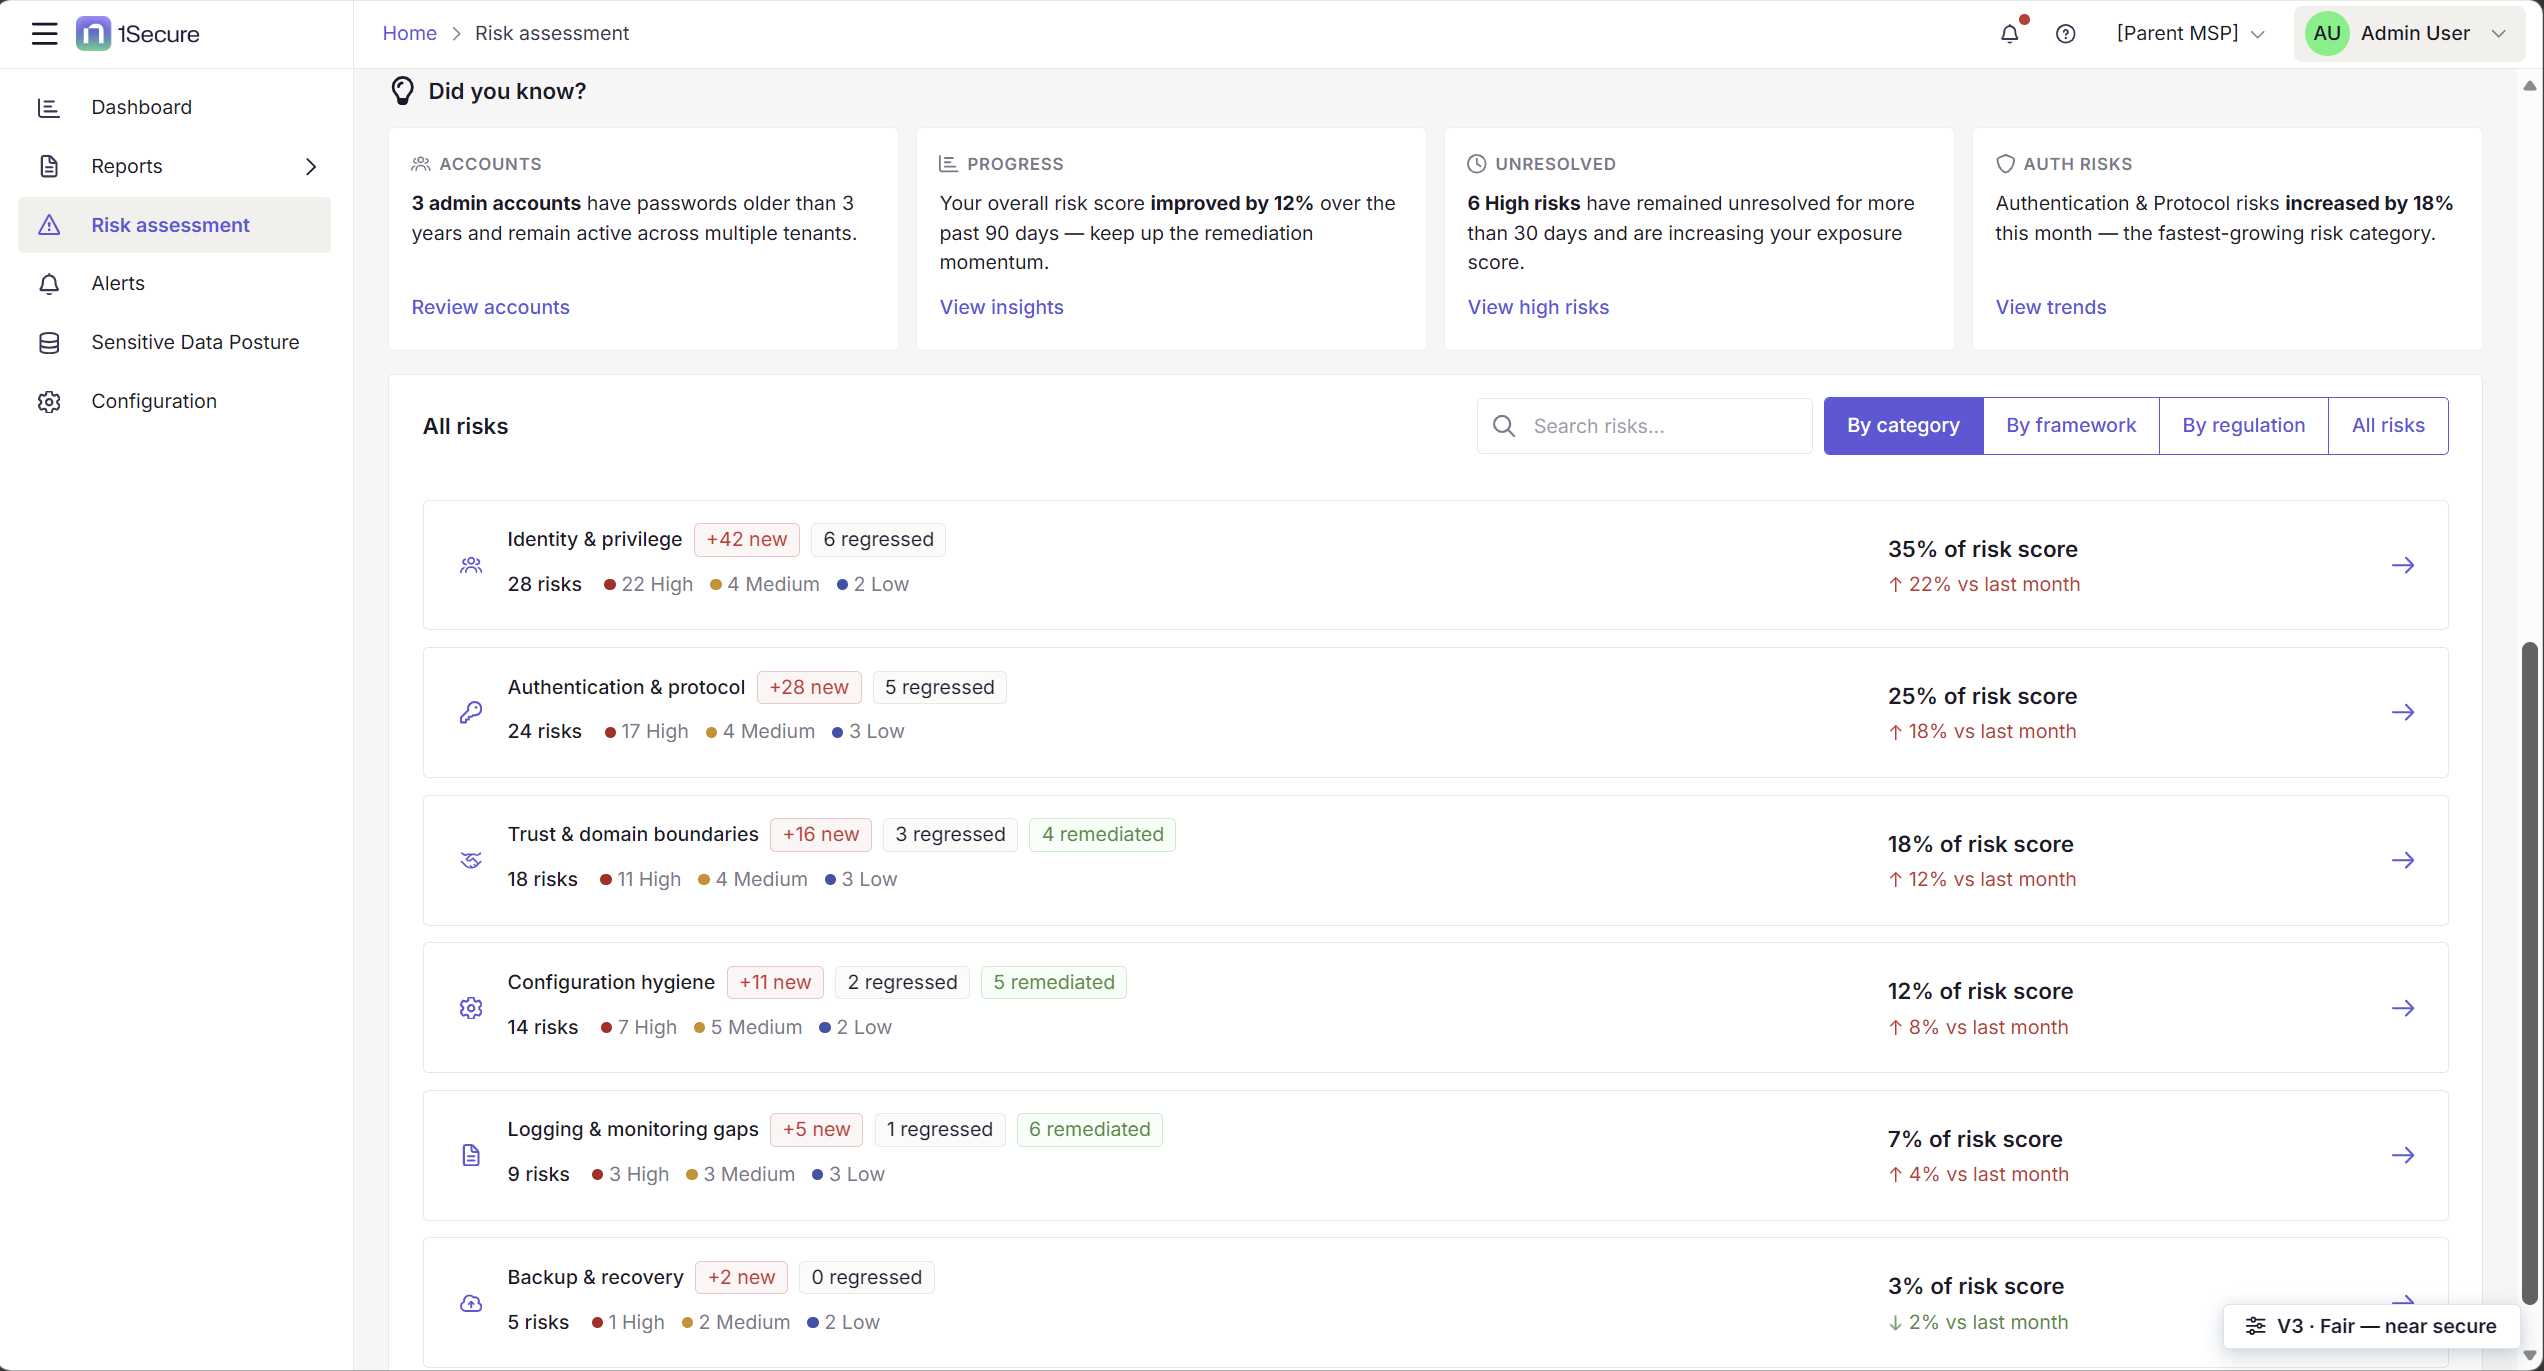
あらゆるリスクを、自分に必要な切り口で
態勢をひと目で把握することと、それに取り組むことは別の話です。
私たちは All risks をデフォルトでカテゴリ別にグループ化しています。数百件の検出結果をフラットに並べたリストでは問題の所在が分かりませんが、領域のリストなら分かるからです。スコアの 35% を占めるアイデンティティと権限 は、ログ記録の不備が占める 7% とはまったく異なる議論であり、それぞれを修正するチームが違うことも少なくありません。各カテゴリには先月からの変化も表示されるため、何が増えているのかと、何が大きいのかの両方が分かります。
ただし、カテゴリが誰にとっても自然な見方とは限りません。 セキュリティアーキテクトは フレームワーク から、コンプライアンス担当者は 規制 から考える傾向があります。そのため、どちらもワンクリックで切り替えられます。同じリスクを、別のレンズで見るということです。これは私たちが当初から持っていた仮説であり、実際の利用を通じて検証したいと考えています。
そして、これは表面にすぎません
個々のリスクを開くと、全体像が分かります。問題が実際に何なのか、なぜ重要なのか、何に影響するのかを確認できます。さらに重要なのは、解決の道筋も得られることです。直接適用できる すぐに使える是正策 を使うことも、標準の修正が環境に合わない場合に別のアプローチを探るために AI と対話することもできます。
リスクを特定するのは簡単な半分であり、それを解消することこそが本当の仕事です。
このプロジェクトから学んだこと
このプロジェクトで最も難しかったのは、すべてを見せたいという衝動を抑えることでした。
どの関係者にも気に入っているグラフがあり、どのデータセットにも語りたいストーリーがありました。しかし、追加を検討したすべての要素は、同じ問いに耐えなければなりませんでした。「これは、態勢をより早く理解する助けになるか」
優れたデザインの驚くほど多くの部分は、引き算です。
私たちは、今どこにいるのか、どこへ向かっているのか、何を最初に直すべきか、そしてどれだけ進んだのかを、30 秒以内に伝えるダッシュボードをリリースしました。
月曜の朝にセキュリティチームが受け取るべき最低限のものだと、私は思います。
1Secure Risk Assessment を始めましょう
今すぐ 1Secure Risk Assessment の実際の動作をご覧ください。サンドボックスデータで体験することも、シンプルなガイド付きトライアルでご自身の環境を接続することもできます。
共有する
もっと詳しく
著者について
Aleksandra Sroka-Knapik
シニアプロダクトデザイナー
Aleksandra Sroka-KnapikはNetwrixのSenior Product Designerであり、同社のidentity threat detection and response (ITDR)ポートフォリオ全体の製品デザインとデザインエンジニアリングを担当しています。複雑なエンタープライズグレードのセキュリティ製品にUXのベストプラクティスを適用し、ユーザーのニーズ、ビジネス目標、技術的制約のバランスを取っています。ユーザーリサーチ、ワークショップ、顧客フィードバックセッションから納品まで、デザインの全工程を推進しています。また、1Secure SaaSエコシステムの新しい統一UIを定義し、Netwrix Design Systemを進化させるとともに、AIを活用してデザインワークフローと製品開発を加速しています。Netwrix入社前は、フィンテック、教育、自動車、eコマース、ヘルスケアなど幅広い業界でSaaS、ウェブ、モバイル製品のデザインプロジェクトをリードしていました。