
ハッカーになるのに必要なのはAIトークンだけ
Oct 23, 2026
AIは、かつてサイバー攻撃を制限していたスキル、パーソナライズ、スピードの壁を取り払いました。攻撃者は偵察から永続化まで、キルチェーンのあらゆる段階で言語モデルを活用しており、地下市場のツールは、すでにジェイルブレイクされた主要モデルへのアクセスを週わずか50ドルから販売しています。しかし、あらゆる攻撃は最終的に実際のシステム上のファイル、設定、スクリプトのいずれかを変更しなければならないため、どのモデルがペイロードを書いたかにかかわらず、計画外の変更の検知は有効です。
公開コードリポジトリには、すでに攻撃スクリプトがあふれています。地下のAIツールは、求めに応じてフィッシングの誘い文句や動作するマルウェアを生成するため、モデルのAPIにアクセスできることが、ほぼ唯一の障壁になっています。スキルの要件がほぼゼロになった今、受信トレイ、ヘルプデスク、ログインページに届く攻撃はさらに増えるでしょう。また、攻撃の背後にどのモデルがあるかは、誰が実行したかよりも有用な脅威シグナルになりつつあります。
AIが取り払った3つの壁
スキル。以前は、マルウェアを書くにはプログラミング言語を知り、ウイルス対策のシグネチャの仕組みを理解し、動くまでコードをテストする必要がありました。今や攻撃者は、望むことを普通の言葉で説明するだけで、モデルがコードを書いてくれます。フィッシングも同じです。モデルは、どんなメッセージなら正当で、緊急で、安全にクリックできそうに見えるかをすでに知っているため、攻撃者が説得力のある文面を自分で書く必要はありません。
パーソナライズ。従来のフィッシングは、汎用的なメールを何千通もばらまき、数パーセントがクリックすることを期待するものでした。ある人物のLinkedInプロフィール、会社のプレスリリース、いくつかのSNS投稿をモデルに与えると、実際の役職、上司の名前、取引先との関係を盛り込んだ誘い文句を書き上げます。熟練したソーシャルエンジニアが1人のターゲットを調べるには数時間かかりました。モデルなら数秒で済み、ターゲットリスト全体を一度に処理できます。
スピード。従来の防御は、マルウェアのシグネチャ、既知のフィッシングドメイン、行動ベースラインといったパターンに頼っています。AIが生成する攻撃は、誰もそのパターンを整理しきれないほどの速さで変異します。ある亜種のシグネチャができる頃には、モデルはそれに一致しない亜種をさらに10個作っています。
これらの変化が重なり、スクリプトキディと本格的な脅威アクターの境界は曖昧になっています。
AIが攻撃のキルチェーンをどう変えるか
キルチェーンそのものは変わりません。変わったのは規模です。
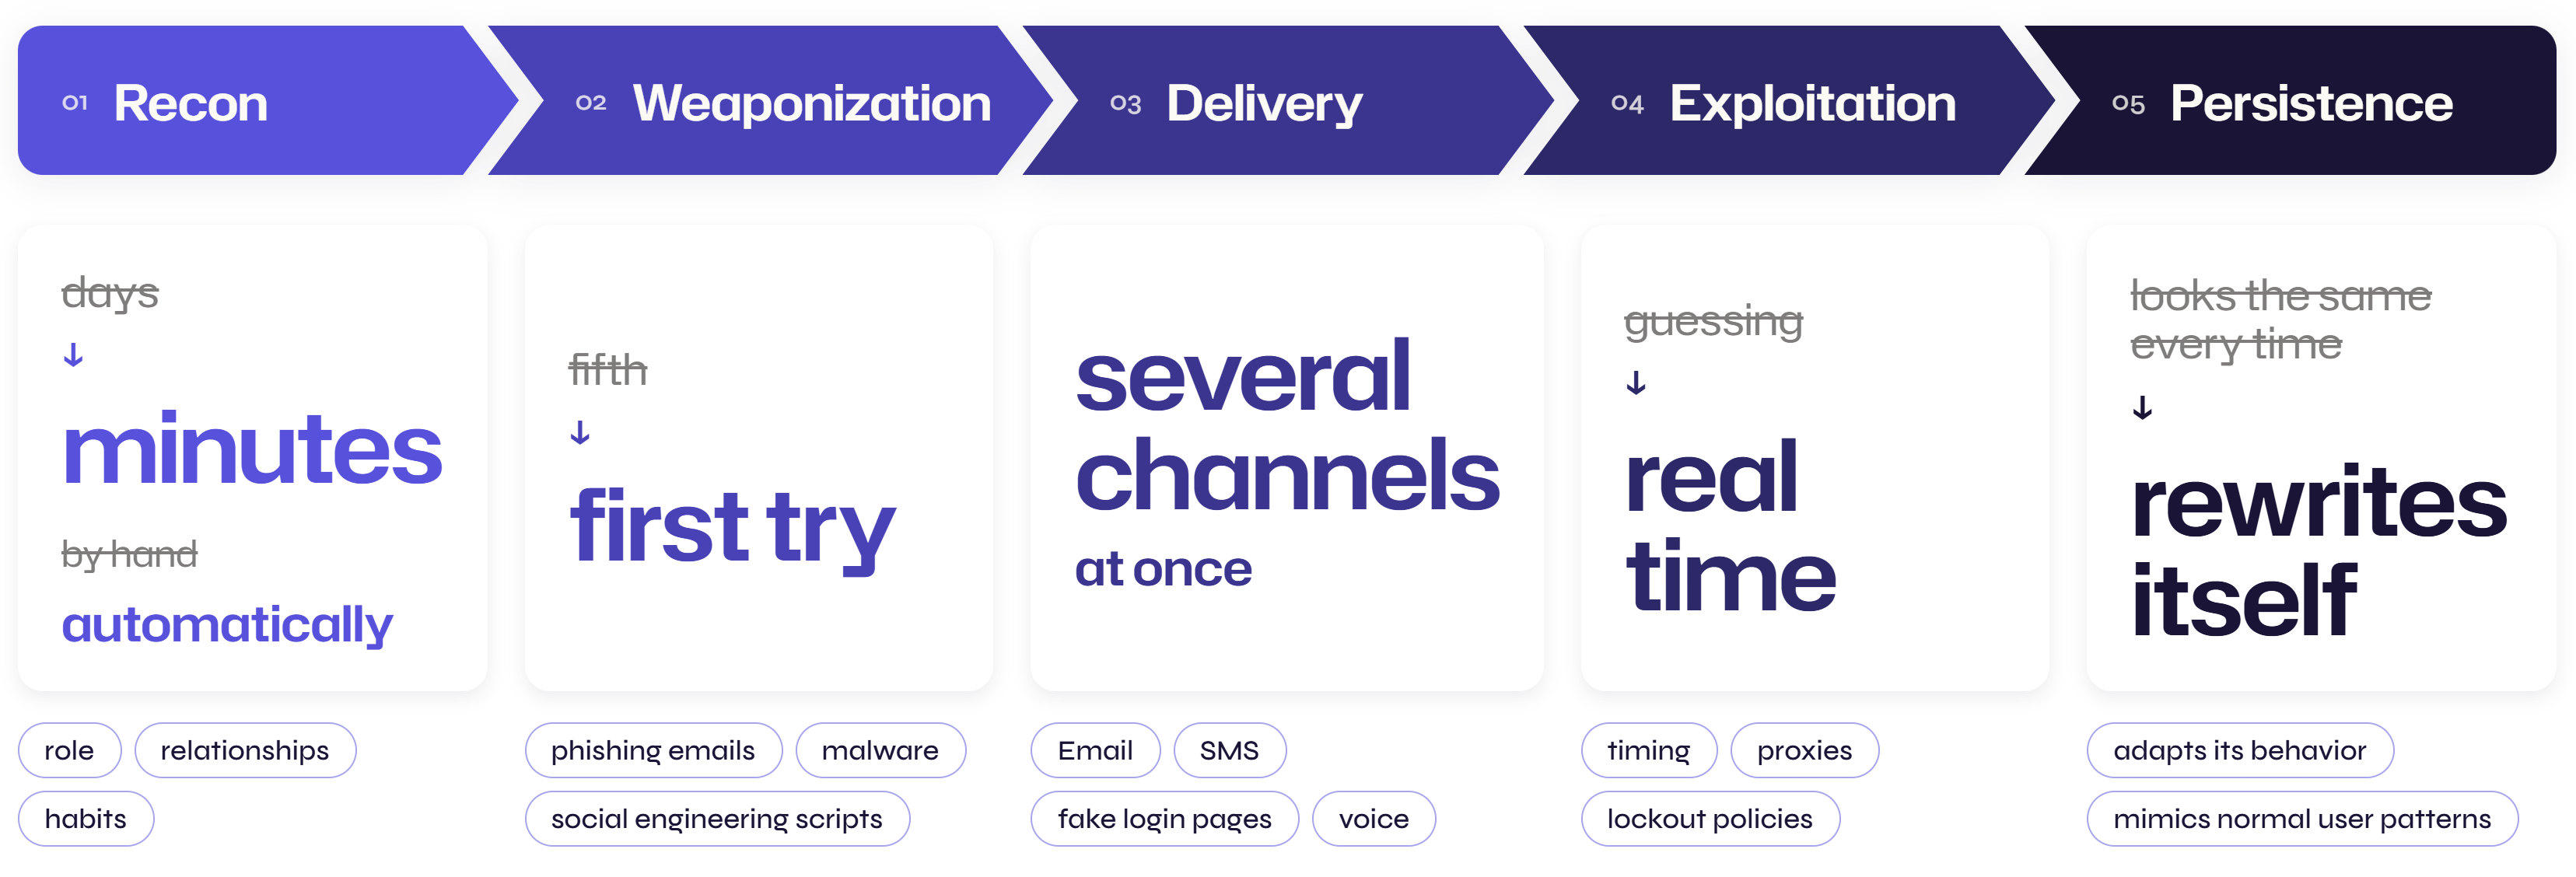
- 偵察(Recon)。攻撃者はかつて、LinkedIn、社内ディレクトリ、過去のデータ侵害を手作業で調べていました。今ではAIツールがそのデータを自動で収集して突き合わせ、ターゲットの役職、人間関係、習慣のプロフィールを、数日ではなく数分で作成します。
- 武器化(Weaponization)。モデルが攻撃用の素材を作成します。特定のトーンに合わせたフィッシングメール、5回目ではなく初回で動作するマルウェア、部署内の話し方を真似たソーシャルエンジニアリングのスクリプトなどです。
- 配送(Delivery)。攻撃者は、メール、SMS、偽のログインページ、音声を通じてターゲットに接触します。生成のコストが低いため、複数のチャネルを同時に攻め、何が通用するかを見極めます。
- 悪用(Exploitation)。盗んだ認証情報や脆弱性によって足がかりを得ると、AIが次の動きの自動化を支援します。タイミングを最適化し、プロキシを切り替え、推測に頼らずアカウントロックアウトポリシーにリアルタイムで適応します。
- 永続化(Persistence)。静的なマルウェアは、毎回同じ見た目をしているため検知されます。AI支援型のマルウェアは自らを書き換え、挙動を変え、通常のユーザーパターンを模倣しながら、静かにデータを持ち出します。
AIが5つすべての段階に関与していることが、今回の波をこれまでのサイバー犯罪ツールと区別しています。
攻撃者が使うAIモデルとその用途
ChatGPT、Claude、Gemini、Grokなどの主要モデルには安全対策が組み込まれているため、攻撃者はモデルが出力すべきでない結果を得ようと、ジェイルブレイクのプロンプトやプロンプトインジェクションに多くの労力を注ぎます。その見返りは品質です。これらは市場で最も高性能なモデルであるため、ジェイルブレイクが成功すれば最高品質の結果が返ってきます。
次に、地下層のWormGPT、FraudGPT、GhostGPTがあります。「邪悪」という評判とは裏腹に、その多くは、GrokやMixtralといった正規のモデルの上に、チャットインターフェースとジェイルブレイク用に調整したシステムプロンプトを載せただけの薄いラッパーサービスです。購入者はすでにジェイルブレイクされたモデルを手に入れるため、その手間を省けます。
用途は、モデルの能力に沿って分かれます。コーディング性能の高いモデルは、出力品質がペイロードの動作を左右するため、マルウェアやエクスプロイトの生成を担います。会話性能の高いモデルは、トーンと文脈が誘い文句の説得力を決めるため、フィッシングやビジネスメール詐欺(BEC)を担います。音声や動画の生成が進歩するにつれ、「取引先」や「上司」を名乗って送金を求める偽のボイスメールやビデオ通話など、ディープフェイクを使ったビッシングも増えるでしょう。
攻撃者はモデルを比べて選んでおり、開発者が仕事に合った道具を選ぶように、キルチェーンの各段階に最も強力なツールを使い分けています。
AI駆動型攻撃の経済性
正規のAPIを使うにせよ、犯罪者向けのラッパーサービスを使うにせよ、すべてのプロンプトと生成結果にはバックエンドで実際のコストがかかります。地下ツールの価格は今や公開されています。Telegramベースのサービスは週約50ドルから、より確立したサービスは月約200ドル、年間では約1,700ドルです。
これを見返りと比べてみてください。BEC攻撃が1件成功すれば、1回の送金で数万ドルを得られることがあり、ランサムウェアの展開はそれをはるかに上回る価値を生むこともあります。その見返りに対して、月200ドルは誤差のようなものです。AIは、5年前には存在しなかった規模で、攻撃を安く作れて儲かるものにしています。
Netwrix Change TrackerがAI製の攻撃の痕跡を捉える仕組み
ペイロードの武器化からシステムでの永続化まで、キルチェーンのすべての段階は、最終的にファイル、設定値、スクリプト、レジストリキーといった実在するものに触れます。AIは攻撃を速くし、目視では見つけにくくできますが、この最後の段階は見えたままです。Netwrix Change Trackerは、変更が発生した瞬間にそれを検知し、計画され承認された内容と照合し、何がいつ変わり、ポリシーに沿っていたかの完全な記録を残します。新人のシステム管理者による変更も、週50ドルのスクリプトを使うスクリプトキディによる変更も、大規模に動くジェイルブレイク済みモデルによる変更も、同じように扱います。
同じ考え方は、自社で運用しているAIシステムにも当てはまります。モデルの挙動を直接監視することはできませんが、それを制御するシステムプロンプト、セーフティフィルター、設定ファイルはサーバー上にあり、Change Trackerで監視できます。
攻撃者のツールは毎週変わりますが、システムのあるべき姿を基準にした検知は、そのペースに合わせる必要がありません。違いに気づきさえすればよいのです。
Change Trackerの動作を見るInnovation Weekのすべての対談をご覧ください。Netwrixと業界の専門家が、データとIDのセキュリティについて語り合います。
共有する
もっと詳しく
著者について
Dan Piazza
Product Management マネージャー
Dan Piazza は Netwrix の Product Management マネージャーで、複数の Endpoint、DSPM、Directory 製品を担当しています。2013 年以来、技術職として働いており、サイバーセキュリティ、データ保護、自動化、コードへの情熱を持っています。現在の職務に就く以前は、データストレージのソフトウェア企業でプロダクトマネージャーおよびシステムエンジニアとして、ソフトウェアとハードウェアの両方の B2B ソリューションを管理し、導入していました。