
フィッシング、ヴィッシング、そして盗まれた認証情報は、2025年にWavestoneのコンピューター緊急対応チームが対応した主要なインシデントの38%を占めており、前年の20%のほぼ倍となっています。同社の2025年インシデント対応レポートによると。
侵害された資格情報は、ますますActive Directoryの侵害を意味しますActive Directory。盗まれたログイン情報は、攻撃者がディレクトリ内を移動するために必要なすべてであることが多いためです。
その変化にもかかわらず、Netwrix 2026年データおよびアイデンティティセキュリティレポートでは、過去12か月間に包括的なADセキュリティ評価を実施した組織はわずか36%であることがわかりました。
同じ調査で、74%は自分のADに権限昇格を可能にする誤設定がないと完全には確信していませんでした。ほとんどのチームは現在、自分たちのADの実情を把握していません。
Purple KnightとTenable One Identity Exposureは、どちらも可視性のギャップを埋めることを目指していますが、方法は異なります。
Purple KnightとTenable One Identity Exposureの簡単比較
以下の表は、Purple KnightとTenable One Identity Exposureのコスト、頻度、ディレクトリのカバレッジ、攻撃対応、修復、および監査証拠を比較しています。
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
なぜ購入者はPurple KnightとTenable One Identity Exposureを比較するのか
両製品はActive DirectoryとMicrosoft Entra IDをスキャンし、検出結果を評価して指標カタログを公開するため、異なる用途で同じ候補リストに入ります。
無料版と有料版は予算の話し合いを促します
Purple Knightは無料でダウンロードできますが、Tenable One Identity Exposureはアイデンティティごとに見積もりベースのライセンスと、最初の検出前に有効化ステップが必要です。予算担当者は定期的な費用を承認する前に無料版の内容を知りたがり、この点だけで両ツールは同じ評価対象になります。
より広範な検索は Purple Knight の代替品 と Semperis の代替品 は複数の製品カテゴリーにまたがります。両ツールは隣接する市場に位置しているため、2つのツールを選ぶ決定は今後90日間に必要な成果に絞られます。
ポイントインタイムスキャンと継続的な監視は異なる間隔を設定します
Purple Knightはオンデマンドで実行され、一度に一回のスキャンで、その時点のディレクトリをキャプチャします。Tenable One Identity Exposureは停止せず、リアルタイムのアイデンティティ脅威検出と対応(ITDR)を組み合わせます。
特権グループの変更やグループポリシーオブジェクトの編集を発生直後に検知でき、次のスケジュールされたスキャンを待つ必要がありません。両者を比較するチームは、単なる機能リストではなく運用リズムを選んでいます。
重複する指標カタログは不適切な比較を招きます
両方の製品ページの頭字語は互換性があるように見えますが、生の数値比較が購入者を誤解させる理由です。各用語は異なる所有者に異なる対応を求めます:
- 露出指標(IOE): 放置された未利用の誤設定、例えばリスクのあるKerberos委任や古い特権アカウントです。ディレクトリ所有者に未処理項目として割り当てられます。
- 侵害の指標(IOC): 何かが既に起こった証拠です。 NISTはIOCを 攻撃が差し迫っているか進行中であること、または侵害が既に発生している可能性を示す技術的な証拠と定義し、インシデント対応を引き起こします。
- 攻撃の指標(IoA): 攻撃中に検出される行動パターンで、リアルタイムの警告として対応が必要です。
Purple Knightは露出と侵害の証拠を報告し、Tenable One Identity Exposureは露出と攻撃を報告します。Semperisの指標合計をTenableの露出カタログと17の文書化された攻撃指標と比較することは、互換性のない単位を比較することです。
単一の露出チェックで対象がゼロの場合もあれば数千の場合もあり、1つの攻撃指標は相関したイベントの連続を示します。
Netwrix PingCastleはActive Directoryに対して同様の無料評価を実施します。 デモをリクエスト.
センペリス・パープルナイト
Semperis Purple Knightは、オンプレミスのActive Directory、Entra ID、Okta向けの無料セキュリティ評価ツールです。オンデマンドでスキャンし、スコア付きのレポートと修正ガイダンスを提供します。
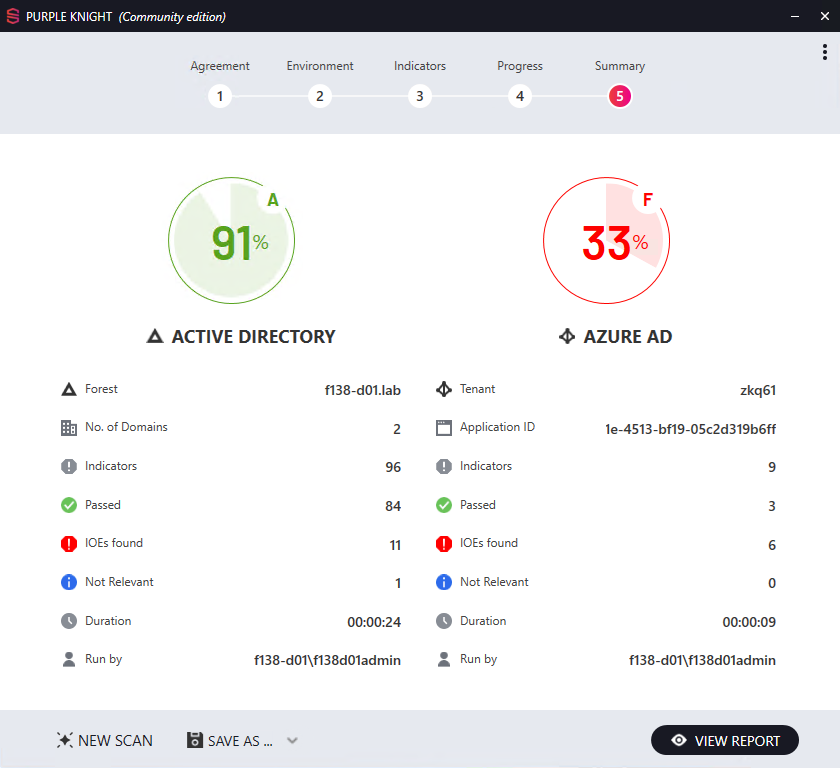
出典: semperis.com
際立つ点
- レポートカードは、結果を5つのカテゴリーに分類し、総合スコアと改善の指針を示します。
- 指標はMITRE ATT&CKとフランス国家サイバーセキュリティ機関(ANSSI)のフレームワーク、および侵害可能性の評価に対応しています。
- スコアリングは、単なる合否の数ではなく、影響を受けるオブジェクトの数に対する指標の重大度を考慮します。
- このツールはActive Directoryを変更せず、読み取り専用のPowerShellおよびLDAPクエリのみを実行して結果を生成します。
考慮すべきこと
- オンデマンドの手動スキャンは実行間のディレクトリの変化を見逃し、スケジュールされたスキャンや複数フォレストの統合ビューには有料のSemperis製品またはカスタム自動化が必要です。
- カスタマイズや過去の委任がない新しいドメインでも結果が出るため、最初のスコアは最低値として扱い、健康診断書とは見なさないでください。
- 一部のスキャンでは、RPC経由でPowerShellやLDAPクエリを実行するための十分なアクセス権が必要であり、すべての修正はリスクのある委任のような検出結果を正しく読み取れるActive Directoryの知識を持つ管理者に委ねられます。
- 公開された指標の合計は製品の更新に伴い増加しているため、生の数値はバージョン間で正確に比較できません。
おすすめ: 社内のActive Directory専門知識を持ち、無料の評価ベースラインが必要なチーム向け。
Tenable One アイデンティティ露出
Tenable One Identity Exposureは、Active DirectoryとEntra ID向けのライセンスされたアイデンティティセキュリティポスチャ管理(ISPM)プラットフォームで、以前はTenable.ad、その後Tenable Identity Exposureと呼ばれていました。2つのエンジンを稼働させています。1つは両方のディレクトリの露出を継続的に検出し、もう1つはリアルタイムでライブ攻撃を検知します。
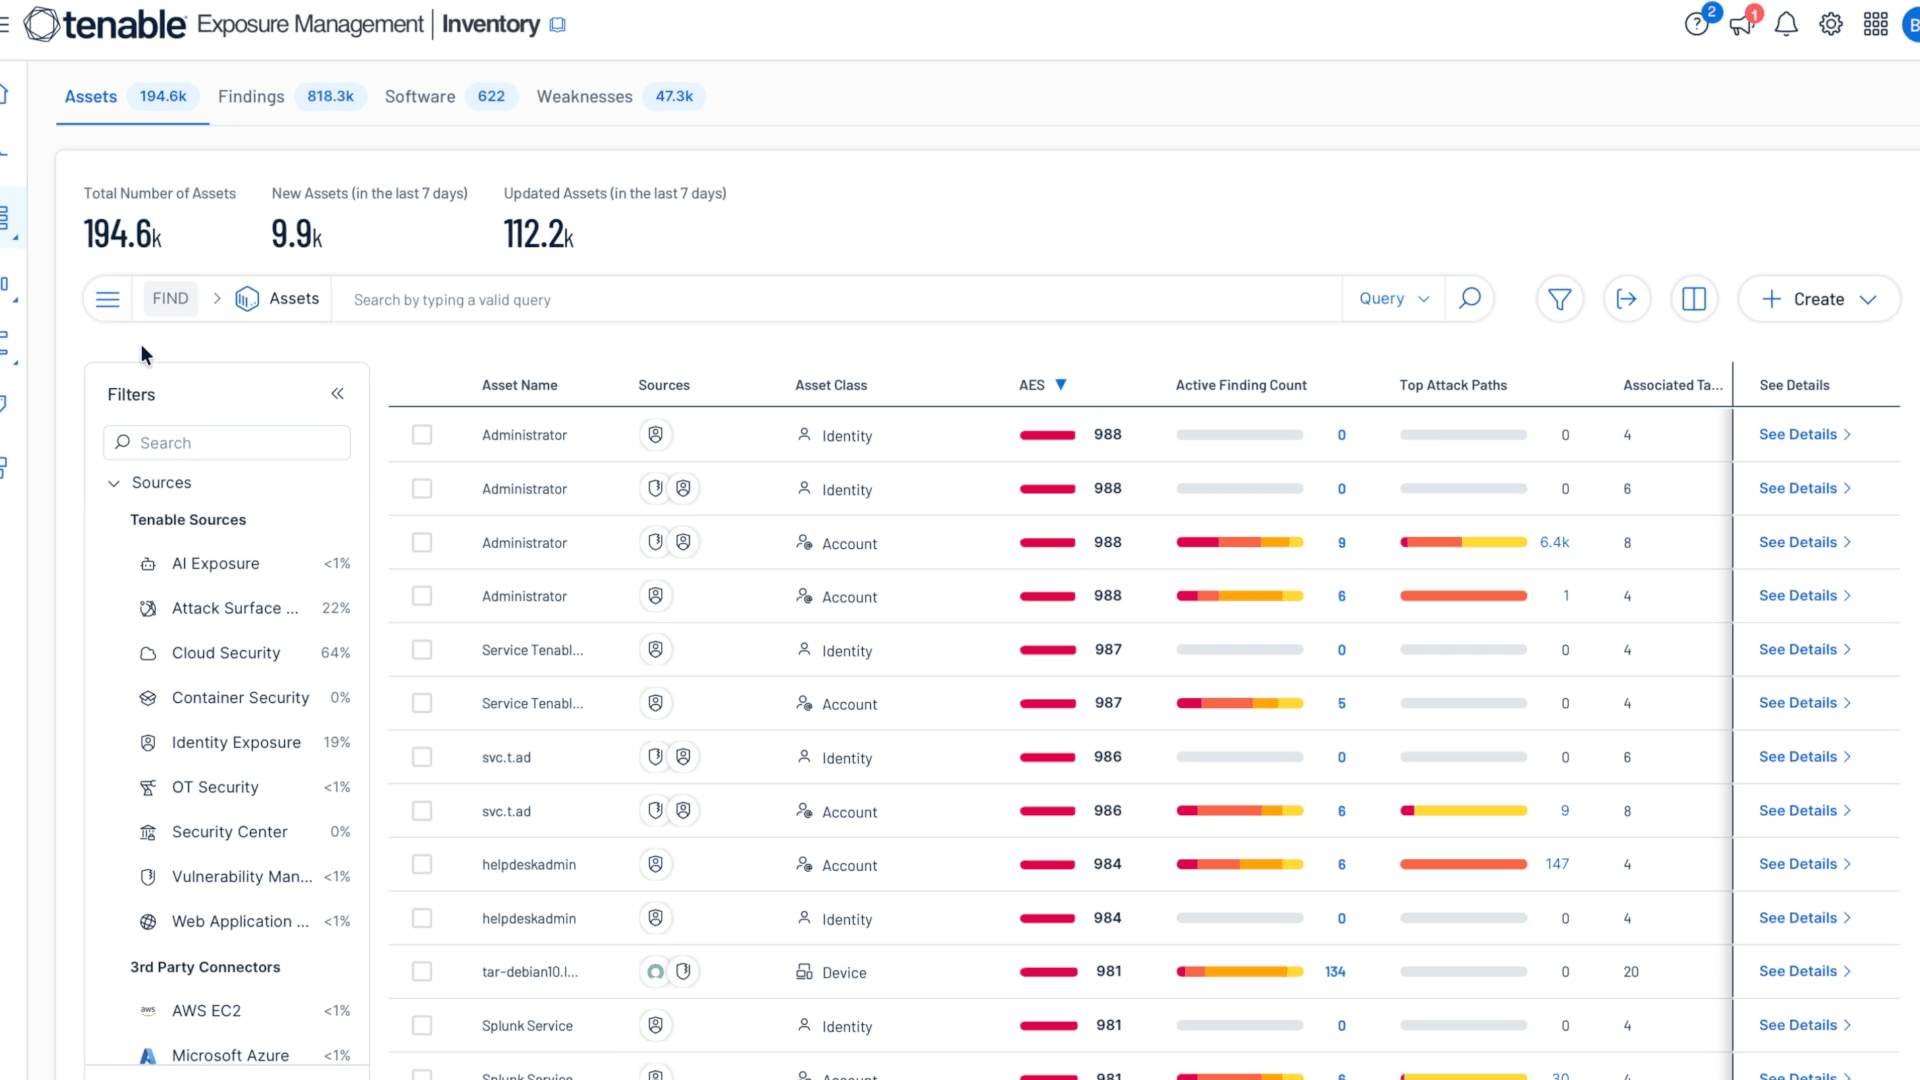
出典: tenable.com
際立つ点
- エクスポージャーエンジンは、Active Directory と Entra ID の誤設定を継続的に検出します。
- 攻撃エンジンはリアルタイムで17の文書化されたActive Directory手法を検出し、その中には DCSync、DCShadow、Kerberoasting、Golden Ticket、パスワードスプレー、ブルートフォース攻撃が含まれます。
- Identity 360は、リスクランク付け、修復スクリプト、攻撃経路分析により、攻撃者がターゲット資産に到達する方法を示し、両方のディレクトリの人間と機械のIDを統合します。
- アラートはCommon Event形式のsyslogでSplunk、IBM QRadar、ArcSightなどのコレクターに転送されます。
- 展開はSaaSまたは顧客管理のオンプレミスインストールとして実行され、通常のユーザーアカウントでエージェント不要かつ管理者権限なしで接続します。
考慮すべきこと
- 引用ベースのライセンスと有効化ステップにより、最初の発見が届く前に調達時間が追加されます。
- 攻撃エンジンはActive Directory内のみでリアルタイム検出を行います。露出エンジンはEntra IDをカバーしますが、攻撃エンジンは対象外です。
- 3つの例外がそのエージェント不要モデルの外にあります。攻撃エンジンに情報を供給するグループポリシーオブジェクトは管理者資格情報を必要とし、ケルベロースティングの指標はハニーアカウントに依存し、特権分析には昇格権限が必要です。
- ID専用の展開は、Exposure Signals、Exposure View、プラットフォームレベルのAttack Pathなど、プラットフォームの価格を正当化するクロスサーフェス機能を放棄します。
- Identity 360内のOktaサポートは、TenableのネイティブなActive DirectoryおよびEntra IDの監視よりも範囲が狭いように見えるため、Okta中心のチームは契約前に正確な範囲を確認すべきです。
おすすめ対象: セキュリティ運用担当者がIDアラートをSIEMにルーティングする組織。
パープルナイトとテナブル ワン アイデンティティ エクスポージャーの直接対決
各ツールがディレクトリをスキャンする頻度が、検出の深さ、コスト、および監査人に証明できる内容を決定します。
評価の頻度
Purple Knightはスキャンが実行された瞬間のディレクトリを記録します。翌朝に特権グループが変更されたり、翌月にグループポリシーオブジェクトが修正されても、次回の実行まで検出されず、その際に管理者が2つのレポートを手動で比較して見つける必要があります。一方、Tenableは継続的な基準値を維持し、これらの変更が発生した時点で通知を行い、次のスキャンを待ちません。
脅威検出の深さ
Purple Knightの侵害証拠は事後に明らかになり、何かが既に起こった証拠であり、次のスキャンで数週間後に発見されることもあります。Tenableの攻撃エンジンは、DCSyncのような攻撃がまだ実行中の間に発動可能で、中断がまだ可能な場合です。どちらの方法も根本的な設定ミスの蓄積を単独で解消せず、両ツールともそのキューをディレクトリの所有者に任せます。
最初の発見までの費用と時間
Purple Knightは無料で購入注文も不要のため、実行を決めた当日にスコア付きレポートが届きます。Tenableのライセンスは有効化されたIDごとに見積もりベースで、既存のTenable One顧客でもIdentity Exposureは自動で有効化されません。したがって、調達と有効化は最初の検出より前に行われます。
より有用な指標は、機能する運用リズムに到達するまでの時間です。誰もスケジュールしない評価レポートや誰も見ないアラートストリームは同じ結果を生むため、チームはライセンスとともにスタッフモデルの価格を検討すべきです。
修正が有効だった証拠
監査人は、単一の日付をコントロールが機能した証拠として認めません。SOC 2 の運用有効性テストは、レビュー期間全体の証拠を求め、IT一般統制のテストは、サンプル変更を申請から承認、完了まで追跡します。
Purple Knightのスキャンはスキャン日時点でコントロールが合格したことを証明し、Tenableのアラートはプラットフォームが攻撃を検知したことを示します。どちらも、指摘された脆弱性が修正され維持されたことを示す前後の記録は提供しません。これは継続的な監査ガイダンスが観察期間中にチームに維持を求めています。
Purple Knightは現在のディレクトリの状況を示し、Tenable One Identity Exposureは今何が起きているかを示しますが、どちらも前四半期の修正がまだ有効かは示しません。
Purple KnightとTenable One Identity Exposureの選び方
選択は今後90日間に求められる成果によりますが、両ツールは本質的に異なる分野で優れています。
次の場合はPurple Knightを選んでください:
- OktaはActive DirectoryおよびEntra IDと並んでコアディレクトリとして動作し、ポスチャーカバレッジは3つすべてに及ぶ必要があります。
- リーダーシップは今週、スコア付きでフレームワークにマッピングされたレポートが必要で、調達は修復よりも時間がかかります。
- チームは社内にActive Directoryの深い知識があり、今後の作業はアクティブなインシデントのない設定ミスの蓄積です。
次の場合は Tenable One Identity Exposure を選択してください:
- 誰かがシフトに入り、IDアラートに対応しており、そのアラートは既存のSIEMに届く必要があります。
- Active Directory攻撃技術のリアルタイム検出は、非MicrosoftのIDプロバイダー全体よりも重要です。
- より広範なTenable Oneの展開により、すでにクロスサーフェスの露出機能が有効になっています。
専任のセキュリティ運用機能がない小規模チームでは、機能の深さよりもアラート容量が選択の決め手となります。検知プラットフォームは、出力を監視し対応する人がいて初めて価値を発揮します。定期的な評価やマネージド検知・対応サービスは、誰も対応できない検知より適していることが多いです。
Purple KnightやTenable One Identity ExposureよりNetwrixを選ぶべき時
Netwrixにはどちらのツールも置き換える単一の製品はありません。Netwrix PingCastleはPurple Knightと同等であり、Netwrix Threat PreventionとNetwrix Threat ManagerはTenableの攻撃エンジンが行うライブ攻撃の作業をカバーし、Netwrix Auditorはどちらのツールも生成しない変更記録を提供します。
チームが一度きりのスキャンではなく、無料で繰り返し可能な評価を必要とするとき
Netwrix PingCastleは170以上のMITRE ATT&CK対応チェックでActive Directoryのリスクを評価し、設定ミス、攻撃経路、権限の露出を特定します。ツールは無料で、2回目以降の評価は実行時間のみのコストで、優先順位付きの修正ロードマップを提供します。定期的に実行するチームは、年1回のスキャンで残るリスクの窓を狭めます。
検知が単なる警告ではなくブロックに変わる必要がある場合
Netwrix Threat Prevention は、Active Directory上のDCSync、Kerberoasting、パスザハッシュの試みをリアルタイムでブロックし、成功する前に防ぎます。すでに検出を実施しているチーム向けに、Netwrix Threat Manager は、資格情報の窃盗、横移動、権限昇格などのアイデンティティ脅威検出をカバーします。2026年4月末にActive Directory証明書サービスの誤設定技術ESC1からESC7を追加しました。
AppRiverはNetwrix Auditorを使い、重要なActive Directoryとグループポリシーの変更が発生するとすぐに通知を受け取り、6つのドメインで250ユーザーの状態をわずか5分で元に戻せます。
証拠が一度起きたことだけでなく、修正が持続したことを証明しなければならない場合
Netwrix Auditorは、誰が、何を、いつ変更したかの情報と、変更前後の値を含めて、すべてのActive DirectoryおよびEntra IDの変更を記録します。記録は検索可能で、監視期間中保持されます。
事前定義されたレポートはSOX、HIPAA、PCI DSS、GDPRに対応しているため、Active Directoryの変更監査 の証拠はスクリーンショットではなく記録から得られます。審査者が修正済みのリスクをサンプリングする際、変更から完了までの連鎖はすでに記録されています。
Netwrix Auditorを使うと、First National Bank and Trust of Beloitは通貨監督官室(OCC)の監査を1週間ではなく1時間で準備できます。
製品の分離には独自のコストがかかります。評価、検出、ブロック、監査証拠をカバーするには、それぞれの展開範囲、ライセンス、所有権を明確にする必要があります。Netwrixの対応はMicrosoftディレクトリで最も深いため、Okta中心の組織は購入前に適合性を確認すべきです。
ツールを運用モデルに合わせる
Purple KnightとTenable One Identity Exposureは、機能の決定よりもまずペースの決定です。どちらのツールも、審査期間全体で修正が維持されたかどうかを示しておらず、これは審査員が最も選ぶ可能性の高いサンプルです。
各オプションがチームに約束する運用モデルの価値を評価し、その後、次の2四半期で最も重要な仕事を選びます。
デモをリクエストして、Netwrix PingCastleとNetwrix Auditorが無料評価を自社ディレクトリの管理証拠に変える方法をご覧ください。
免責事項:この記事の情報は2026年10月時点で確認されています。現在の機能は各ベンダーに直接ご確認ください。
Purple KnightとTenable One Identity Exposureに関するよくある質問
共有する
もっと詳しく
著者について
